




Cómo manejar CAPTCHA en flujos de trabajo de automatización RPA de manera segura
Aloísio Vítor
How to use CapSolver
12-Aug-2026
TL;DR
- La automatización de CAPTCHA de RPA debe pausar el proceso comercial y delegar la verificación a un navegador documentado o integración de API.
- La extensión CapSolver expone callbacks de detección, resolución y fallo para recuperación controlada.
- El estado de RPA debe distinguir entre resultados detectados, resolviendo, resueltos, fallidos y revisión.
- Un desafío repetido, un host cambiado o una verificación de aceptación omitida debe detener al robot.
Introducción
La automatización de CAPTCHA de RPA es confiable solo cuando el CAPTCHA se convierte en un estado explícito del flujo de trabajo. CapSolver puede proporcionar la capa de manejo de CAPTCHA a través de su extensión de navegador o API documentada, mientras que la plataforma RPA controla el alcance del proceso, credenciales, tiempos de espera y validación del negocio. Esto evita el fallo común donde un robot sigue haciendo clic después de que aparece la verificación, pierde el estado del formulario o envía dos veces. Un diseño de producción pausa en la detección, espera un resultado acotado, verifica la transición de página esperada y eleva en caso de incertidumbre. Use este patrón solo para trabajos legales, razonables, responsables y autorizados por el usuario. No automatice el acceso a datos privados, restringidos, sensibles o no autorizados.
Modelar CAPTCHA como un estado de flujo de trabajo
Agregue CAPTCHA_DETECTED, CAPTCHA_SOLVING, CAPTCHA_SOLVED, CAPTCHA_FAILED y REVIEW a la máquina de estados RPA. Un evento de CAPTCHA debe congelar los clics posteriores hasta que el manejador de verificación devuelva un resultado.
Las configuraciones para desarrolladores de la extensión documentan onDetectedCallback, solvedCallback y solvedFailedCallback. También documentan configuraciones de repetición acotadas como reCaptchaRepeatTimes. La extensión de navegador explica dónde se encaja la extensión en la automatización del navegador.
Configurar callbacks de detección y finalización
En la configuración de la extensión, use nombres de callback que su puente de página RPA registre antes de la navegación:
javascript
window.rpaCaptchaDetected = () => {
  window.rpaState = "CAPTCHA_DETECTED";
};

window.rpaCaptchaSolved = () => {
  window.rpaState = "CAPTCHA_SOLVED";
};

window.rpaCaptchaFailed = () => {
  window.rpaState = "CAPTCHA_FAILED";
};
Asigne estos nombres a onDetectedCallback, solvedCallback y solvedFailedCallback en assets/config.js de la extensión. La entrada es el evento de la extensión. La salida es un cambio de estado local de RPA, no una nueva acción de red. Deténgase si se informa un fallo, el callback nunca llega antes del plazo o el host actual difiere de la lista de permitidos.
Canjea tu código de bonificación de CapSolver
¡Aumenta tu presupuesto de automatización de inmediato!
Usa el código de bonificación CAP26 al recargar tu cuenta de CapSolver para obtener un 5% adicional en cada recarga — sin límites.
Canjéalo ahora en tu Panel de CapSolver

Conservar el estado del formulario durante la recuperación
Antes de la verificación, registre solo el estado del proceso no sensible: nombre del paso, host autorizado, ruta de página y clave de idempotencia. No serialice contraseñas, tokens o datos personales en los registros. Después de CAPTCHA_SOLVED, vuelva a leer el DOM y confirme que el formulario aún contiene los valores esperados antes de enviarlo.
Las semánticas de idempotencia HTTP ayudan a distinguir reintentos seguros de acciones comerciales duplicadas. La guía de registro de OWASP apoya la supresión de credenciales y tokens de verificación.
Agregar una política de recuperación acotada
Use un intento de resolución por cada punto de control del flujo de trabajo. Establezca un plazo local más largo que el renderizado normal de la página, pero más corto que el trabajo general de RPA. Si el desafío se repite, vaya a REVIEW en lugar de incrementar un contador sin fin.
La automatización de CAPTCHA de RPA tiene éxito solo cuando aparece el estado de negocio esperado: un banner de confirmación, una página de cuenta autenticada o un estado de formulario aceptado. Un callback solo no es suficiente. Los requisitos de WCAG 2.2 son relevantes para los equipos de QA que validan alternativas accesibles a la verificación visual.
Elegir integración de extensión o API
Use la extensión cuando el robot RPA ya controle una sesión completa de Chrome y la recuperación basada en callbacks sea más sencilla. Use la visión general de la API de tarea cuando la plataforma pueda proporcionar parámetros de tarea documentados y manejar la encuesta. No mezcle ambos métodos en el mismo punto de control, ya que los manejadores competidores pueden crear acciones duplicadas.
Conclusión
La automatización de CAPTCHA de RPA debe ser una rama de recuperación finita, no un bucle de fondo. Pausa al robot, usa callbacks documentados o tareas de API, protege el estado del proceso, valida el resultado comercial final y detente ante desafíos repetidos. CapSolver proporciona la capa de CAPTCHA; su orquestación RPA sigue siendo responsable de permisos, tiempos y finalización segura.
Preguntas frecuentes
¿Qué callbacks puede usar un flujo de trabajo RPA?
La extensión documenta los nombres de configuración de callbacks de detección, resolución y fallo.
¿Debería el robot reintentar después de cada resolución fallida?
No. Use un intento acotado y redirija fallos repetidos o terminales a revisión.
¿Qué demuestra el éxito?
El estado de aplicación o negocio esperado demuestra el éxito, no el propio callback.
¿Puede la automatización de CAPTCHA de RPA acceder a cualquier página?
No. Limitémosla a hosts legales, aprobados y propósitos autorizados por el usuario.
Aviso de Cumplimiento: La información proporcionada en este blog es solo para fines informativos. CapSolver se compromete a cumplir con todas las leyes y regulaciones aplicables. El uso de la red de CapSolver para actividades ilegales, fraudulentas o abusivas está estrictamente prohibido y será investigado. Nuestras soluciones para la resolución de captcha mejoran la experiencia del usuario mientras garantizan un 100% de cumplimiento al ayudar a resolver las dificultades de captcha durante el rastreo de datos públicos. Fomentamos el uso responsable de nuestros servicios. Para obtener más información, visite nuestros Términos de Servicio y Política de Privacidad.
Máse
¿No se detecta el CAPTCHA en un iframe? Cómo encontrar el marco correcto
Encuentra por qué un CAPTCHA visible se omite dentro de un iframe. Verifica el contexto del documento, la carga del widget, los parámetros del sitio y la transferencia del navegador a tu solucionador.
Aloísio Vítor
26-Oct-2026
Cómo detectar un CAPTCHA en pruebas de navegador con Robot Framework
Detecta CAPTCHA en Robot Framework con una palabra clave de Python probada y el SDK oficial del solucionador. Inspecciona los parámetros de la página y comprende dónde se detiene la detección.
Aloísio Vítor
26-Oct-2026
Pruebas de CAPTCHA en Node.js: Claves de prueba y verificaciones del solucionador
Planifica pruebas de CAPTCHA en Node.js con claves de prueba del proveedor, verificaciones controladas del solucionador y aserciones claras. Separa las regresiones del formulario de los fallos en la resolución externa.
Aloísio Vítor
16-Oct-2026
Problemas comunes de CAPTCHA de Selenium y cómo resolverlos
Solucionar los problemas comunes de integración de CAPTCHA en Selenium verificando la configuración de la prueba, las extensiones, las esperas, el contexto de iframe, las respuestas del solucionador y los resultados de la aplicación.
Aloísio Vítor
22-Sep-2026
SDK de Python de CapSolver vs API HTTP: ¿Cuál deberías usar?
Elija el SDK Core de Python de CapSolver o la API HTTP directa según el soporte para tareas, el acceso a la página, el manejo de respuestas y las responsabilidades que tu aplicación posee.
Aloísio Vítor
16-Sep-2026
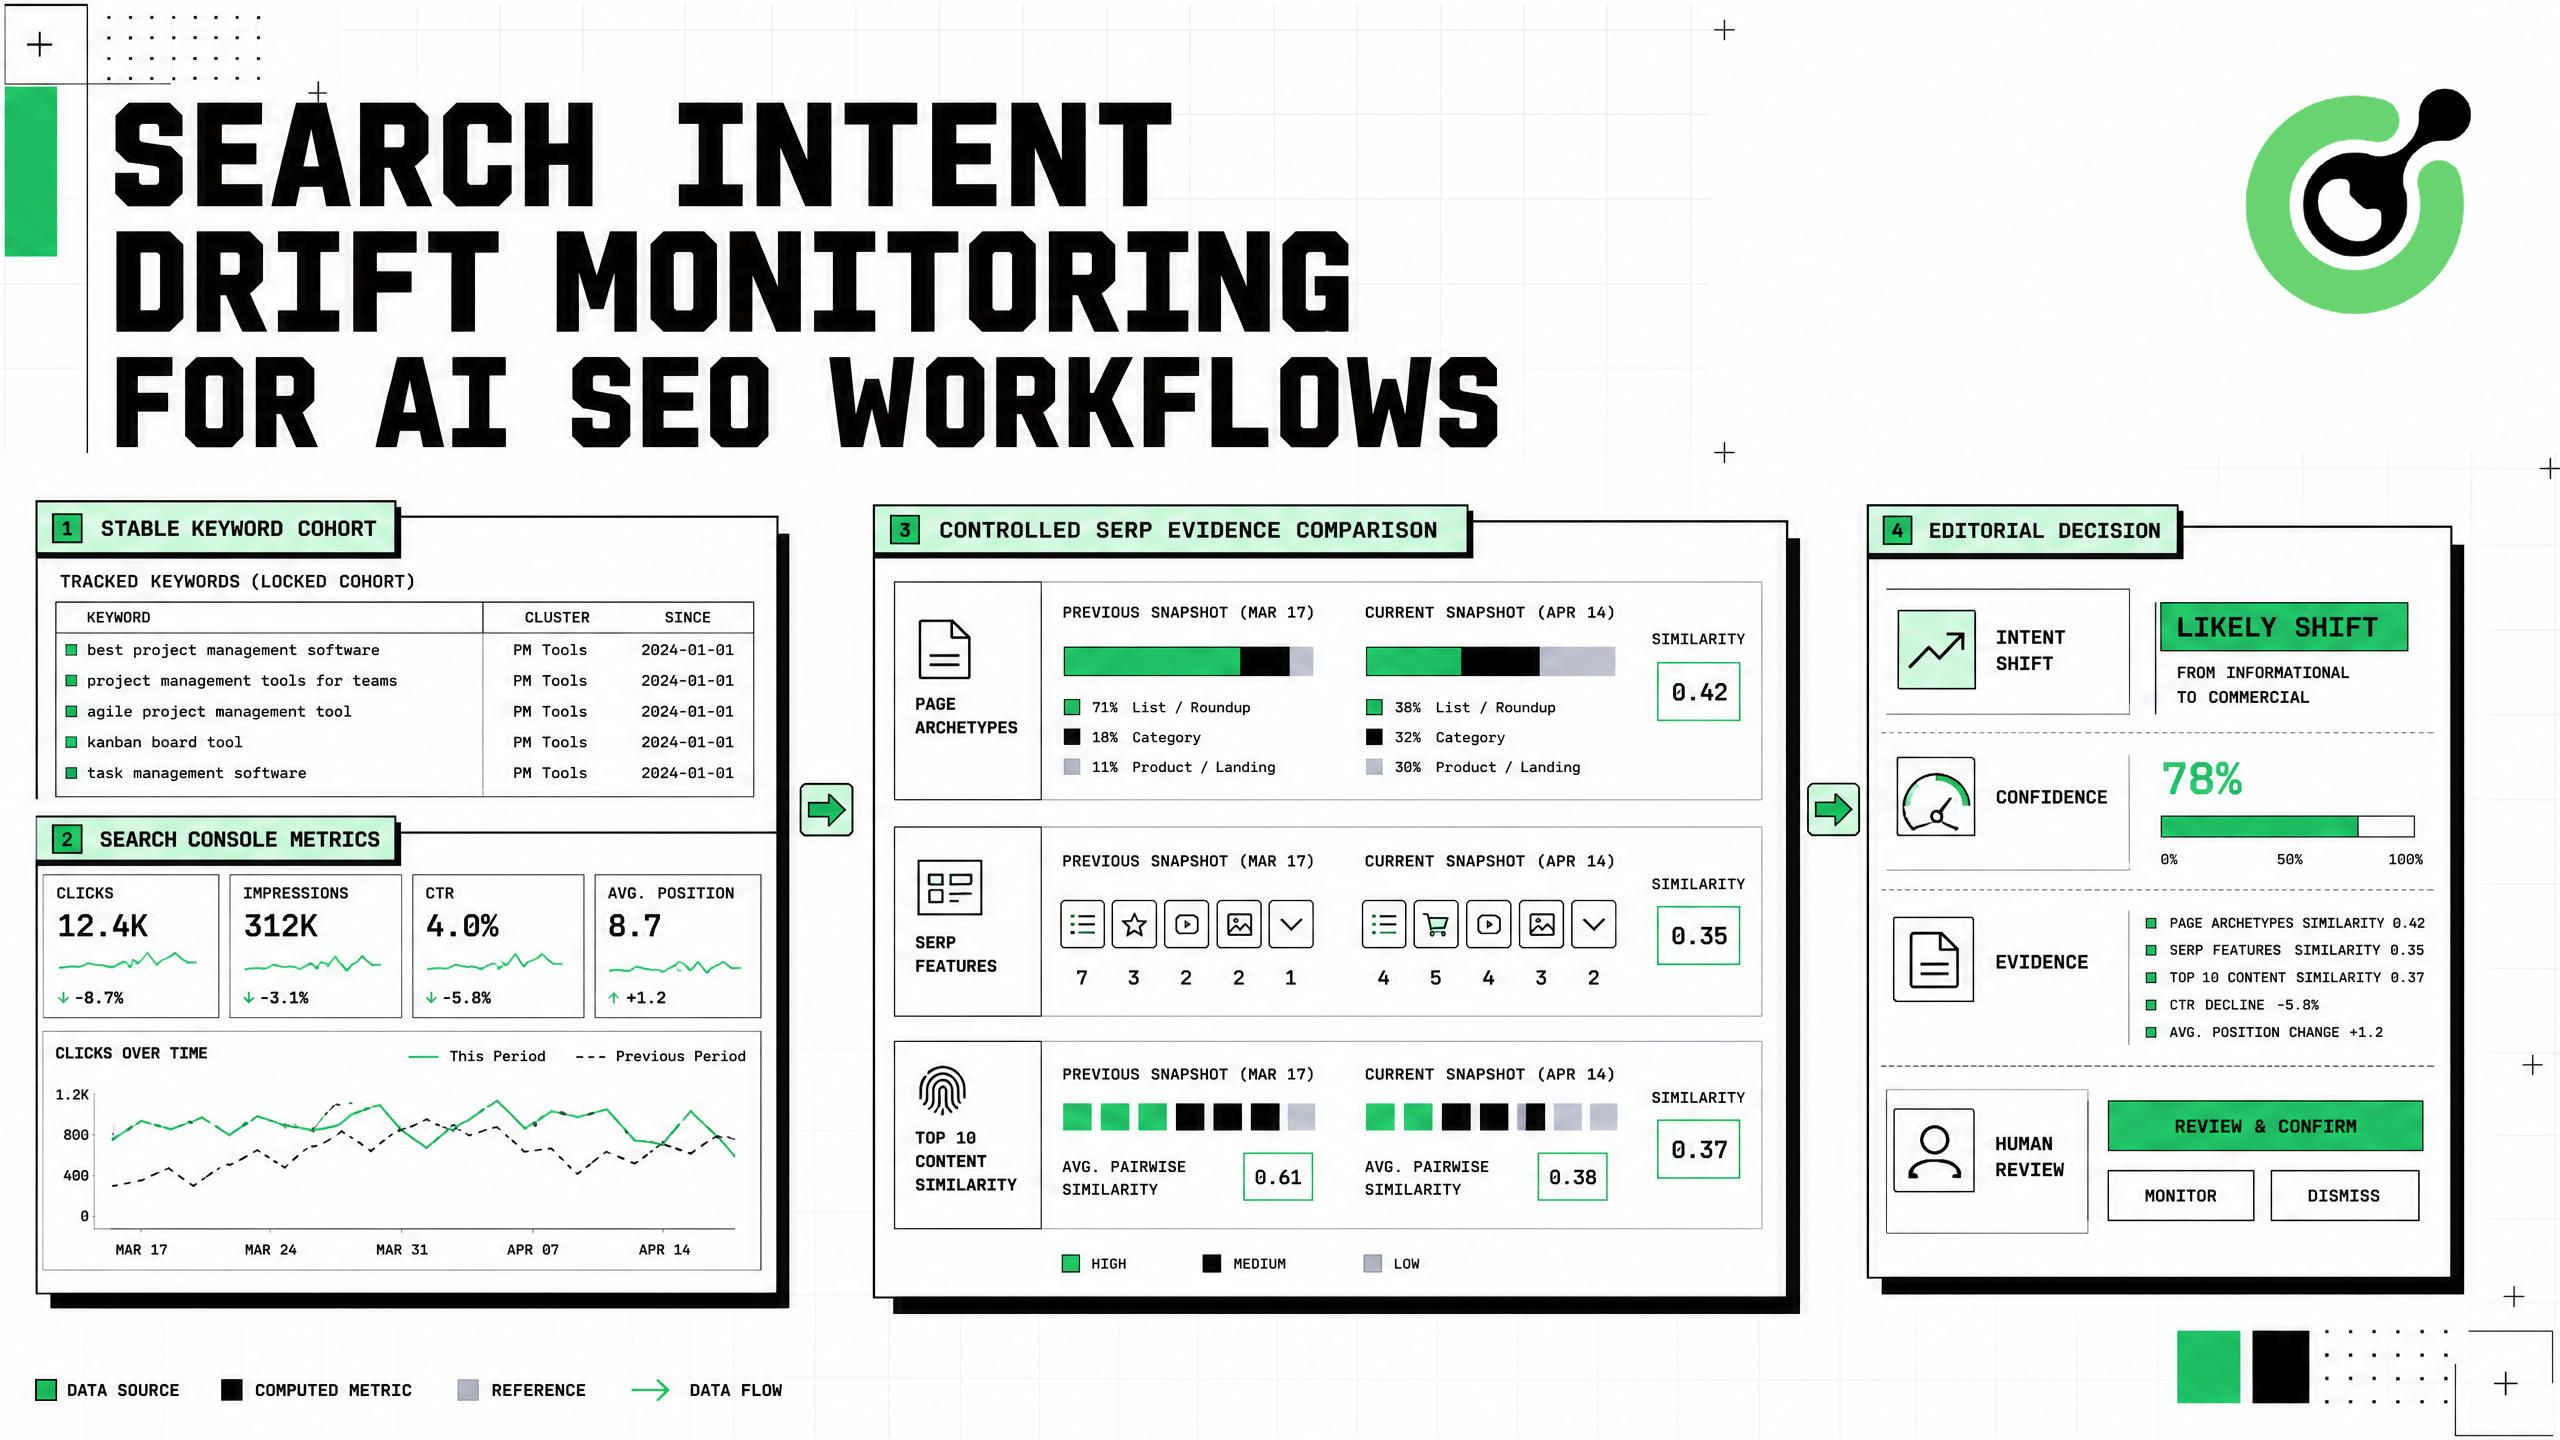
Monitoreo de desviación de intención de búsqueda para flujos de trabajo de SEO con IA
Construye un monitoreo de desviación de intención de búsqueda con datos de Google Search Console, observaciones controladas de los resultados de búsqueda (SERP), etiquetas de intención, umbrales de confianza, evidencia y automatización segura.
Aloísio Vítor
31-Aug-2026