




गुमलूप CAPTCHA हल करना वेब वर्कफ़्लो में कैसे जोड़ें
Rajinder Singh
How to use CapSolver
21-Aug-2026
TL;DR
- Gumloop CAPTCHA हल करना एक सत्यापित नैसर्गिक कनेक्टर नहीं है; Gumloop के दस्तावेजीकृत HTTP और रूटिंग नोड्स के साथ एक संगठन-स्वामित्व ब्राउजर बरामदगी सेवा का उपयोग करें।
- चुनौती शिकायत और टोकन लागू करें समान स्वीकृत ब्राउजर सत्र में, बजाय एक वर्कफ़्लो नोड के पृष्ठ स्थिति के पुनर्निर्माण के लिए पूछें।
NO_CHALLENGE,RECOVERED,REVIEW, औरSTOPजैसे निश्चित स्थितियों को खुले अंत बिंदु मॉडल निर्णय के बजाय निश्चित नियमों के साथ रूट करें।- दस्तावेजीकृत reCAPTCHA v2/v3 और Cloudflare Turnstile एडाप्टर्स के साथ बरामदगी सेवा की सीमा रखें, एक वर्कफ़्लो प्रयास डिफ़ॉल्ट रूप से, और स्पष्ट एप्लिकेशन सत्यापन।
- अस्पष्ट पहचान के साथ अस्वीकृत प्रकार, खोए हुए सत्र, दोहराए गए चुनौतियां और अस्पष्ट पहचान को मानव बाउंसर को भेजें बिना वेब क्रिया जारी रखें।
परिचय
Gumloop CAPTCHA हल करना एक अधिकृत ब्राउजर कार्य के चारों ओर नियंत्रित बरामदगी शाखा के रूप में सबसे अच्छा काम करता है, न कि एक मानक नैसर्गिक एकीकरण के रूप में। Gumloop इनपुट, HTTP कॉल, रूट्स और त्रुटि मार्गों के नियंत्रण में हो सकता है, जबकि एक बाहरी ब्राउजर वर्कर पृष्ठ सत्र को संरक्षित करता है और एक सत्यापित परिणाम लागू करता है। CapSolver उस वर्कर में दस्तावेजीकृत CAPTCHA लेयर प्रदान कर सकता है। यह अंतर महत्वपूर्ण है क्योंकि एक API परिणाम अकेले मूल पृष्ठ के आगे बढ़ने के बारे में साबित नहीं करता है। वर्कफ़्लो को ब्राउजर स्थिति की जांच करनी चाहिए, एक पुनर्प्रयास बजट को लागू करना चाहिए, और जब अनुमति या सत्र लगातारता अनिश्चित होती है तो रोक देना चाहिए। नीचे दिए गए पैटर्न आपके द्वारा पहुंच के लिए प्रणालियों और डेटा पर कानूनी, तार्किक, जिम्मेदार, उपयोगकर्ता-अनुमोदित स्वचालन के लिए है।
प्रारंभ में आवश्यकता अंतराल के साथ
इस गाइड के लिए अनुसंधान के दौरान कोई आधिकारिक Gumloop-कैपसॉल्वर नैसर्गिक कनेक्टर सत्यापित नहीं किया गया था। इसलिए, Gumloop CAPTCHA हल करना एक स्पष्ट आवश्यकता की आवश्यकता है: आपकी टीम को एक HTTPS सेवा चलानी चाहिए जो अधिकृत ब्राउजर सत्र के स्वामित्व के साथ एक संकीर्ण बरामदगी एंडपॉइंट प्रदान करता है। यह एक Gumloop निजी API, छिपा हुआ नोड या एक आधिकारिक रूप से Gumloop के CapSolver के साथ एक दावा नहीं है।
सीमा गुमलूप के दस्तावेजीकृत क्षमताओं के अनुरूप है। इसके Call API नोड को एक HTTPS एंडपॉइंट पर GET या POST मांग भेज सकता है साथ ही हेडर और एक मांग बॉडी के साथ। इसके Input नोड संविदा को उपयोगकर्ता, वेबहुक या डिफ़ॉल्ट से मान प्राप्त कर सकता है। ये क्षमताएं आपके संगठन द्वारा नियंत्रित सेवा को कॉल करने के लिए पर्याप्त हैं, लेकिन वे खुद के साथ एक ब्राउजर सत्र बनाने या संरक्षित नहीं करते हैं।
आप वर्कफ़्लो बनाने से पहले क्या होना चाहिए
इन घटकों को पहले तैयार करें:
- एक अधिकृत ब्राउजर वर्कर जो पृष्ठ, कुकीज, संग्रहण, उपयोगकर्ता एजेंट और नेटवर्क संदर्भ के स्वामित्व के साथ हो;
- एक HTTPS बरामदगी एंडपॉइंट जो सेवा प्रमाणीकरण द्वारा सुरक्षित हो;
- एक CapSolver API कुंजी जो केवल बरामदगी सेवा के सीक्रेट मैनेजर में संग्रहीत हो;
- अनुमति दिए गए होस्ट और कार्यों की एक अनुमति सूची;
- एक टाइप किया गया उत्तर जिसमें अंतिम स्थितियां हों और कोई अमूर्त प्रमाण न हो;
- अस्वीकृत या अस्पष्ट मामलों के लिए एक हस्तमनोन्नति लक्ष्य।
यदि कोई भी घटक अनुपलब्ध है, तो Gumloop CAPTCHA हल करना डिज़ाइन या परीक्षण स्थिति में रखें। अनुप्रमाणित Gumloop नोड के स्थान पर उत्पादन API कुंजी को सामान्य वर्कफ़्लो पाठ में रखें।
पांच-चरणीय वर्कफ़्लो संविदा का उपयोग करें
एक विश्वसनीय Gumloop CAPTCHA हल करने के डिज़ाइन ऑर्केस्ट्रेशन और ब्राउजर निष्पादन को अलग करता है। Gumloop कैनवास निर्णय मार्ग के मॉडल करना चाहिए; ब्राउजर वर्कर चुनौती शिकायत, CapSolver कॉल, परिणाम लागू करना और पृष्ठ सत्यापन के स्वामित्व के साथ होना चाहिए।
चरण 1: एक सीमित ब्राउजर घटना प्राप्त करें
वर्कफ़्लो एक ओपैक रन संदर्भ के साथ एक वेबहुक या हस्तमनोन्नति इनपुट से शुरू होता है। कुकीज, पासवर्ड, कच्चा HTML या ब्राउजर-स्टोरेज डंप भेजें नहीं। एक न्यूनतम घटना नीचे दिए गए जैसा दिख सकता है:
json
{
  "run_id": "run_01JX...",
  "session_ref": "browser_session_7f2a",
  "approved_host": "portal.example",
  "approved_action": "submit_owned_test_form",
  "observed_state": "CHALLENGE_DETECTED",
  "challenge_type": "recaptcha_v2",
  "attempt": 0
}
इनपुट एक पहले से ही अनुमोदित कार्य का एक संदर्भ है। इस चरण का आउटपुट या तो एक वैध बरामदगी अनुरोध है या STOP है। यदि होस्ट, कार्य या सत्र संदर्भ अनुपलब्ध है या नीति से बाहर है, तो वर्कफ़्लो तुरंत रुक जाता है।
चरण 2: बरामदगी सेवा कॉल करें
एक Call API नोड को एक संगठन-स्वामित्व एंडपॉइंट जैसे https://automation.example.net/v1/browser/recover पर POST मांग भेजने के लिए कॉन्फ़िगर करें। सेवा प्रमाणीकरण हेडर के लिए एक प्रबंधित प्रमाण का उपयोग करें। बॉडी में सीमित घटना क्षेत्र भेजें, न कि CapSolver API कुंजी।
json
{
  "run_id": "{{run_id}}",
  "session_ref": "{{session_ref}}",
  "approved_host": "{{approved_host}}",
  "approved_action": "{{approved_action}}",
  "challenge_type": "{{challenge_type}}",
  "attempt": "{{attempt}}",
  "max_attempts": 1
}
यह JSON एक सामान्य HTTP संविदा है जो आपकी सेवा के लिए है। यह Gumloop निर्यात नहीं है और न ही CapSolver API अनुरोध है। अमल में लाने से पहले, अपने Gumloop वर्कस्पेस में उपलब्ध चर प्रतिस्थापन और प्रमाण नियंत्रण की बात की पुष्टि करें।
चरण 3: केवल ऑपरेशनल स्थिति लौटाएं
सेवा को एक छोटा उत्तर लौटाना चाहिए जिसे Gumloop बिना कच्चा समाधान मूल्य देखे बिना रूट कर सकता है:
json
{
  "state": "RECOVERED",
  "run_id": "run_01JX...",
  "correlation_id": "recovery_91c8",
  "attempts_used": 1,
  "continuation_verified": true,
  "reason": "expected form step became visible"
}
उपयोगी अंतिम उत्तर NO_CHALLENGE, RECOVERED, REVIEW, और STOP हैं। अस्थायी सेवा विफलता RETRYABLE_ERROR लौटा सकती है, लेकिन Gumloop को एक बार पुनर्प्रयास बजट का उपयोग करने के बाद फिर से कॉल करना चाहिए। कमी के कारण, अपार्सेबल बॉडी या HTTP 200 के साथ अज्ञात मूल्य के रूप में सफलता के रूप में न लें।
चरण 4: निश्चित शर्तों के साथ रूट करें
सटीक स्थिति मैचिंग के लिए Gumloop रूटर के मानक मोड का उपयोग करें। चुनौती बरामदगी एक निश्चित नियंत्रण समस्या है, इसलिए इसे मॉडल अंतर्दृष्टि की आवश्यकता नहीं है।
| स्थिति | Gumloop शाखा | आवश्यक कार्रवाई |
|---|---|---|
NO_CHALLENGE |
जारी रखें | केवल जब अपेक्षित पृष्ठ स्थिति पहले से ही मौजूद हो |
RECOVERED |
जारी रखें | continuation_verified=true की आवश्यकता है |
RETRYABLE_ERROR |
एक बार पुनर्प्रयास करें | प्रयास गणना बढ़ाएं, फिर दोहराए जाने पर रुक जाएं |
REVIEW |
मानव बाउंसर | लाल बैंड अधिकृत साक्ष्य को संरक्षित करें और स्वचालित क्रिया समाप्त करें |
STOP |
अंतिम | अन्य ब्राउजर क्रिया के बिना रन बंद करें |
| अज्ञात या खाली | अंतिम | खराब आउटपुट को STOP के रूप में व्यवहार करें |
इस तालिका Gumloop CAPTCHA हल करने के आउटपुट को परिभाषित करती है, प्रदाता के आ inter टास्क स्थिति नहीं। प्रदाता स्थिति को वर्कफ़्लो तक पहुंचने से पहले बरामदगी सेवा में हल किया जाना चाहिए।
चरण 5: ट्रांसपोर्ट विफलताओं को अलग से संभालें
Call API नोड को Gumloop के Error Shield विफलता शाखा के साथ घेरें। असीमित इनपुट क्षेत्रों के लिए केवल पास-थ्रू सक्षम करें जिनकी विफल कॉल की जांच करने के लिए आवश्यक है। त्रुटि मार्ग एक समीक्षा रिकॉर्ड बनाए या एक चेतावनी भेजे; यह ब्राउजर क्रिया से स्वचालित रूप से जुड़ने के लिए नहीं होना चाहिए।
ट्रांसपोर्ट त्रुटियां, प्रदाता त्रुटियां, एप्लिकेशन अस्वीकृति और अस्वीकृत चुनौतियां अलग-अलग साक्ष्य की आवश्यकता होती है। चारों को एक बार पुनर्प्रयास शाखा में मिलाने से Gumloop CAPTCHA हल करना चलाना मुश्किल हो जाता है और एक अंतिम विफलता के बाद दोहराए गए ट्रैफिक का कारण बन सकता है।
आधिकारिक CapSolver क्षेत्रों के साथ बरामदगी सेवा का कार्यान्वयन करें
बरामदगी सेवा आधिकारिक CapSolver क्षेत्रों के स्थान है। createTask अनुरोध के पास clientKey और एक टास्क वस्तु होती है। getTaskResult प्रतिक्रिया के पास errorId, status और solution होते हैं जो असिंक्रोनस टास्क के लिए उपयोग किए जाते हैं। आधिकारिक प्रतिक्रिया बताती है कि एक processing परिणाम के बाद तीन सेकंड के बाद फिर से पूछा जा सकता है।
नीचे दिए गए पायथन उदाहरण केवल reCAPTCHA v2 एडाप्टर का कार्यान्वयन करता है। यह reCAPTCHA v2 टास्क परिभाषा से दस्तावेजीकृत ReCaptchaV2TaskProxyLess, websiteURL और websiteKey क्षेत्रों का उपयोग करता है। ब्राउजर-विशिष्ट शिकायत और लागू करने वाले कार्य अपने वर्कर द्वारा स्वामित्व के साथ स्थानांतरित कर दिए गए हैं; ये Gumloop या CapSolver API विधियां नहीं हैं।
python
import os
import time
import requests

CAPSOLVER_KEY = os.environ["CAPSOLVER_API_KEY"]
CREATE_TASK = "https://api.capsolver.com/createTask"
GET_RESULT = "https://api.capsolver.com/getTaskResult"
APPROVED_HOSTS = {"portal.example"}


def solve_recaptcha_v2(website_url: str, website_key: str) -> dict:
    created = requests.post(
        CREATE_TASK,
        json={
            "clientKey": CAPSOLVER_KEY,
            "task": {
                "type": "ReCaptchaV2TaskProxyLess",
                "websiteURL": website_url,
                "websiteKey": website_key,
            },
        },
        timeout=15,
    ).json()

    if created.get("errorId") or not created.get("taskId"):
        return {"state": "REVIEW", "reason": "task creation failed"}

    for _ in range(4):
        time.sleep(3)
        result = requests.post(
            GET_RESULT,
            json={"clientKey": CAPSOLVER_KEY, "taskId": created["taskId"]},
            timeout=15,
        ).json()

        if result.get("errorId"):
            return {"state": "REVIEW", "reason": "provider returned an error"}
        if result.get("status") == "ready":
            return {"state": "SOLUTION_READY", "solution": result["solution"]}
        if result.get("status") != "processing":
            return {"state": "REVIEW", "reason": "unexpected task status"}

    return {"state": "STOP", "reason": "poll budget exhausted"}


def recover_authorized_session(event: dict, browser_store) -> dict:
    if event.get("approved_host") not in APPROVED_HOSTS:
        return {"state": "STOP", "reason": "host outside approved scope"}
    if event.get("attempt", 0) >= event.get("max_attempts", 1):
        return {"state": "STOP", "reason": "attempt budget exhausted"}

    page = browser_store.get(event["session_ref"])
    if page is None:
        return {"state": "REVIEW", "reason": "browser session unavailable"}

    info = detect_supported_challenge(page)  # your verified browser adapter
    if info is None:
        return {"state": "NO_CHALLENGE"}
    if info["type"] != "recaptcha_v2":
        return {"state": "REVIEW", "reason": "adapter not configured"}

    solved = solve_recaptcha_v2(info["website_url"], info["website_key"])
    if solved["state"] != "SOLUTION_READY":
        return solved

    apply_solution_in_same_session(page, solved["solution"])
    if not verify_expected_transition(page, event["approved_action"]):
        return {"state": "REVIEW", "reason": "application did not advance"}

    return {"state": "RECOVERED", "continuation_verified": True}
कार्य इनपुट एक अनुमोदित रन घटना और एक अज्ञात ब्राउजर-सत्र संदर्भ है। इसका आउटपुट एक अंतिम स्थिति है जो Gumloop के लिए है। यह अनुमोदित होस्ट, खत्म हो गए प्रयास बजट, अनुपलब्ध ब्राउजर सत्र, अस्वीकृत एडाप्टर, प्रदाता त्रुटि, अपेक्षित टास्क स्थिति, पॉल बजट खत्म हो जाने या असफल एप्लिकेशन सत्यापन के साथ रुक जाता है।
v2 टास्क ऑब्जेक्ट का अन्य चुनौति प्रकार के लिए पुनर्उपयोग न करें। आधिकारिक reCAPTCHA v3 टास्क गाइड और Cloudflare Turnstile टास्क गाइड से अलग-अलग एडाप्टर बनाएं। प्रत्येक एडाप्टर के आवश्यक क्षेत्र, वापसी समाधान, ब्राउजर एप्लिकेशन तर्क और सत्यापन दावा अलग-अलग रखें।
CapSolver बोनस कोड के साथ लाभ लें
अपने स्वचालन बजट को तत्काल बढ़ाएं!
CapSolver खाता में जमा करते समय बोनस कोड CAP26 का उपयोग करें ताकि प्रत्येक भरोसा पर 5% बोनस मिले — कोई सीमा नहीं।
अपने CapSolver डैशबोर्ड में अब इसे लागू करें

ब्राउजर लगातारता को कैनवास के बाहर रखें
सत्र लगातारता Gumloop CAPTCHA हल करने में निर्णायक सीमा है। एक समाधान तकनीकी रूप से सही हो सकता है लेकिन अलग पृष्ठ, कुकीज, उपयोगकर्ता एजेंट, प्रॉक्सी पहचान, रास्ता या सुरक्षित कार्य में वापस आने पर विफल हो सकता है।
Gumloop वर्कफ़्लो एक अज्ञात session_ref पास करना चाहिए; इसे कॉपी किए गए क्षेत्रों से ब्राउजर स्थिति के पुनर्निर्माण के बजाय नहीं करना चाहिए। बरामदगी वर्कर इस संदर्भ को सुलझाता है, वर्तमान URL और चुनौती की पुष्टि करता है, समान ब्राउजर संदर्भ में परिणाम लागू करता है और विशिष्ट एप्लिकेशन सत्यापन जांचता है। उदाहरणों में एक फॉर्म चरण दिखाई देना, एक स्वामित्व के एम्प्लॉई एम्प्लॉई रास्ता पूरा होना या एक अपेक्षित सार्वजनिक पृष्ठ तत्व दिखाई देना शामिल है।
एप्लिकेशन सत्यापन HTTP कॉल सफल होने से अधिक मजबूत होना चाहिए। निक्न बरामदगी डायग्नोस्टिक https://www.capsolver.com/blog/ai/n8n-workflow-blocked-by-captcha-how-to-fix वर्कफ़्लो प्लेटफॉर्म के लिए एक अलग पुनर्परीक्षा की आवश्यकता क्यों होती है इसका उदाहरण है। Gumloop में, इस जांच को वर्कर उत्तर के रूप में मॉडल करें और सफलता शाखा चलाने से पहले continuation_verified=true की आवश्यकता होती है।
एक पुनर्प्रयास बजट सेट करें जो लूप नहीं कर सकता
एक अच्छा Gumloop CAPTCHA हल करने वाला वर्कफ़्लो दो बजट के साथ होता है: बरामदगी सेवा में प्रदाता पॉल बजट और Gumloop में वर्कफ़्लो पुनर्प्रयास बजट। वे अलग समस्याओं को हल करते हैं।
प्रदाता पॉल बजट सेवा के लिए कितना समय इंतजार करना है जब टास्क अभी भी प्रसंस्करण में है। वर्कफ़्लो पुनर्प्रयास बजट एक स्थायी ट्रांसपोर्ट त्रुटि के बाद Gumloop के द्वारा बरामदगी सेवा को फिर से कॉल करने की अनुमति देता है। एक समझदार शुरुआत नीति एक वर्कफ़्लो बरामदगी प्रयास और छोटा, समयबद्ध प्रदाता पॉलिंग लूप हो सकता है। इन मूल्यों को केवल अनुभवी अधिकृत वर्कलोड्स से ट्यून करें।
बिना पुनर्प्रयास के रुकें जब:
- पृष्ठ होस्ट या अपेक्षित कार्य अनुमोदित घटना से अलग है;
- ब्राउजर सत्र बहाल नहीं किया जा सकता;
- चुनौती प्रकार को वर्गीकृत करना या कोई अनुकूलित एडाप्टर नहीं है;
- लक्ष्य अधिकृत के बाहर लॉगिन, भुगतान, निजी, सीमित या संवेदनशील डेटा सीमा तक पहुंचता है;
- प्रदाता एक अंतिम त्रुटि लौटाता है;
- परिणाम लागू होने के बाद समान चुनौती फिर से दिखाई देती है;
- अपेक्षित एप्लिकेशन संक्रमण नहीं होता;
- सेवा उत्तर खाली, खराब या अज्ञात स्थिति का उपयोग करता है।
वर्कफ़्लो बंद होने के कारण, संबद्ध आईडी, प्रयास गणना और लाल बैंड लक्ष्य पहचानकर्ता को रिकॉर्ड करे। यह एपीआई कुंजी, कुकीज, कच्चा समाधान मूल्य या अनावश्यक पृष्ठ सामग्री को सामान्य लॉग में संग्रहीत नहीं करें।
मानवीय फॉलबैक जोड़ें बिना एक प्रतीक्षा नोड बनाए
मानव फॉलबैक गुमलूप सरफेस पर निर्भर करता है जिस पर आप काम कर रहे हैं। एक मानक वर्कफ़्लो के लिए, REVIEW को एक नोटिफिकेशन, टिकट, शीट या अन्य हाथ से ले जाने वाले कतार में राउट करें, फिर स्वायत्त ब्राउज़र कार्य को समाप्त करें। अपने गुमलूप प्लान और कॉन्फ़िगरेशन से साबित न करें कि हर वर्कफ़्लो अनिश्चित काल तक रोका जा सकता है।
गुमलूप अलग से एजेंट टूल कॉल के लिए मानव अनुमोदन का वर्णन करता है। यदि रिकवरी कार्य एक गुमलूप एजेंट के रूप में एक अनुमोदित टूल के रूप में उपलब्ध है, तो आप टूल कॉल से पहले अनुमोदन की आवश्यकता रख सकते हैं और निर्णय के बाद एजेंट को जारी रख सकते हैं। यह एजेंट-नियंत्रित विकल्प है, कैपसॉल्वर कनेक्टर के प्रमाण नहीं है और रिकवरी सेवा के प्राधिकरण जांच के स्थानापन्न नहीं है।
गुमलूप कैप्चा हल करने के सबूत की समीक्षा कर रहे ऑपरेटर को देखना चाहिए:
- अनुमोदित होस्ट और कार्य;
- चुनौती श्रेणी, कोई कच्चा समाधान मान बिना;
- ब्राउज़र-सत्र स्थिति;
- उपयोग किए गए प्रयास और बचे हुए;
- अंतिम एप्लिकेशन दावा;
- स्वायत्त निष्पादन के बंद होने का ठीक कारण।
अनुमोदन एक नामित कार्य की अनुमति देना चाहिए, नए होस्ट या डेटा स्कोप में बढ़ावा नहीं देना।
उत्पादन से पहले विफलता शाखाओं का परीक्षण करें
गुमलूप कैप्चा हल करने के साथ अपने स्वामित्व वाले या परीक्षण के लिए अधिकृत प्रणाली पर फिक्स्चर के साथ परीक्षण करें। स्वीकृति सूट गुमलूप कैनवास और ब्राउज़र वर्कर दोनों को कवर करना चाहिए।
- एक मान्य
NO_CHALLENGEइवेंट भेजें और पुष्टि करें कि वर्कफ़्लो रिकवरी एंडपॉइंट के बिना जारी रहता है। - एक अनुमोदित reCAPTCHA v2 फिक्स्चर भेजें और पुष्टि करें कि ब्राउज़र वर्कर सत्र को संरक्षित रखता है और एप्लिकेशन दावा पास होने के बाद ही
RECOVEREDलौटाता है। - प्रदाता पॉल बजट समाप्त होने तक
processingलौटाएं और पुष्टि करें कि सेवाSTOPलौटाती है। - रिकवरी एंडपॉइंट समय सीमा समाप्त होने का मॉक करें और पुष्टि करें कि एरर शील्ड सफलता मार्ग के बजाय समीक्षा मार्ग का उपयोग करता है।
- अज्ञात स्थिति लौटाएं और पुष्टि करें कि राउटर अंतिम एकल-सभी शाखा चुनता है।
- ब्राउज़र सत्र हटाएं और पुष्टि करें कि प्रवाह नए संदर्भ को बिना किसी आवाज़ के बनाता है।
- अपने एडेप्टर के विनियमन से पहले reCAPTCHA v3 या टर्नस्टाइल फिक्स्चर प्रस्तुत करें और पुष्टि करें कि परिणाम
REVIEWहै। - एप्लिकेशन के बाद चुनौती दोहराएं और पुष्टि करें कि वर्कफ़्लो असीमित पुनर्प्रयास लूप का उपभोग नहीं करता है।
अंतिम परीक्षण साक्ष्य चार प्रश्नों का उत्तर देना चाहिए: क्या चलाना अनुमोदित था? क्या चुनौती एडेप्टर दस्तावेज़ीकृत था? क्या समान ब्राउज़र सत्र जारी रहा? क्या अपेक्षित एप्लिकेशन स्थिति आगे बढ़ी? एपीआई कॉल से एक "हां" पर्याप्त नहीं है।
निष्कर्ष
गुमलूप कैप्चा हल करना विश्वसनीय है जब गुमलूप ओर्केस्ट्रेटर बना रहता है और एक अनुमोदित ब्राउज़र सेवा सत्र-संवेदनशील रिकवरी के मालिक होती है। दस्तावेज़ीकृत इनपुट, कॉल एपीआई, राउटर और एरर शील्ड व्यवहार का उपयोग करें; एक छोटा HTTP कॉन्ट्रैक्ट प्रस्तुत करें; पुनर्प्रयास की सीमा रखें; मूल पृष्ठ संक्रमण की पुष्टि करें; अनिश्चितता को समीक्षा में राउट करें। नैटिव कनेक्टर का दावा न करें या ब्राउज़र स्थिति को वर्कफ़्लो में कॉपी न करें। इन नियंत्रणों के पीछे दस्तावेज़ीकृत reCAPTCHA v2/v3 या क्लाउडफ़ेयर टर्नस्टाइल निपटान की आवश्यकता वाले अनुमोदित वेब ऑटोमेशन के लिए, अपने सेवा सीमा में रिकवरी घटक के रूप में CapSolver का मूल्यांकन करें।
एफ़क्यूए (अक्सर पूछे जाने वाले प्रश्न)
क्या गुमलूप आधिकारिक रूप से कैपसॉल्वर के साथ एकीकृत है?
इस गाइड के लिए कोई आधिकारिक नैटिव गुमलूप-कैपसॉल्वर कनेक्टर की पुष्टि नहीं की गई है। विवरण के अनुसार गुमलूप के HTTP और राउटिंग क्षमताओं का उपयोग करके एक संगठन-स्वामित्व रिकवरी सेवा को कॉल करने का उपयोग किया गया है जो कैपसॉल्वर से एकीकृत है।
क्या मैं एक गुमलूप कॉल एपीआई नोड से सीधे कैपसॉल्वर एपीआई कॉल कर सकता हूं?
कॉल एपीआई नोड पोस्ट अनुरोध भेज सकता है, लेकिन सीधे कॉल प्रदाता प्रमाणीकरण के खुले रख सकते हैं और अभी भी ब्राउज़र सत्र को संरक्षित नहीं रख सकते हैं। एक संकीर्ण सर्वर-पक्ष रिकवरी सेवा अधिक सुरक्षित ऑपरेशनल सीमा है क्योंकि यह कुंजी को संग्रहीत करता है, सत्र के मालिक होता है, परिणाम लागू करता है और केवल एक सत्यापित स्थिति लौटाता है।
कौन से कैप्चा प्रकार वर्कफ़्लो के समर्थन करना चाहिए?
इस एजेंट-केंद्रित पैटर्न के लिए, reCAPTCHA v2, reCAPTCHA v3 और जब आवश्यक हो तो एंटरप्राइज में अलग-अलग दस्तावेज़ीकृत एडेप्टर का विनियमन करें और क्लाउडफ़ेयर टर्नस्टाइल। टास्क प्रकारों के बीच क्षेत्रों के पुनर्उपयोग करने से बचें या असमर्थित प्रकार को एक पुनर्प्रयास त्रुटि के रूप में न लें।
गुमलूप वर्कफ़्लो कितने पुनर्प्रयास अनुमति देना चाहिए?
एक वर्कफ़्लो रिकवरी प्रयास शुरू करें। प्रदाता पॉलिंग को रिकवरी सेवा में रखें जहां इसका अपना समय और पूछताछ बजट होता है। जब चुनौती दोहराई जाती है, सत्र लगातारता खो देती है, प्रदाता त्रुटि लौटाता है, या एप्लिकेशन सत्यापन विफल रहता है, तो रोकें।
गुमलूप किस समय एक चलाने को मानव समीक्षा में भेजे?
अनुमोदन अस्पष्ट हो, ब्राउज़र सत्र अनुपलब्ध हो, चुनौती प्रकार असमर्थित हो, उत्तर अमान्य हो, प्रयास बजट समाप्त हो जाए या अपेक्षित पृष्ठ संक्रमण न हो तो मानव समीक्षा का उपयोग करें। समीक्षा अनुमोदित होस्ट, कार्य या डेटा स्कोप को बढ़ाने वाली नहीं होनी चाहिए।
अनुपालन अस्वीकरण: इस ब्लॉग पर प्रदान की गई जानकारी केवल सूचनात्मक उद्देश्यों के लिए है। CapSolver सभी लागू कानूनों और विनियमों का पालन करने के लिए प्रतिबद्ध है। CapSolver नेटवर्क का उपयोग अवैध, धोखाधड़ी या दुरुपयोग करने वाली गतिविधियों के लिए करना सख्त वर्जित है और इसकी जांच की जाएगी। हमारे कैप्चा समाधान उपयोगकर्ता अनुभव को बेहतर बनाने के साथ-साथ सार्वजनिक डेटा क्रॉलिंग के दौरान कैप्चा कठिनाइयों को हल करने में 100% अनुपालन सुनिश्चित करते हैं। हम अपनी सेवाओं के जिम्मेदार उपयोग की प्रोत्साहना करते हैं। अधिक जानकारी के लिए, कृपया हमारी सेवा की शर्तें और गोपनीयता नीति पर जाएं।
अधिक
खोज इरादा ड्रिफ्ट निगरानी एसईओ वर्कफ़्लो के लिए
खोज इरादा विचलन निगरानी के निर्माण के लिए, सर्च कंसोल डेटा, नियंत्रित सीरप अवलोकन, इरादा लेबल, विश्वास गेट्स, साक्ष्य और सुरक्षित स्वचालन के साथ।
Rajinder Singh
31-Aug-2026
गुमलूप CAPTCHA हल करना वेब वर्कफ़्लो में कैसे जोड़ें
गुमलूप CAPTCHA हल करने के लिए एक सत्यापित HTTP समझौता, नियंत्रित पुनर्प्राप्ति शाखा, पुनः प्रयास बजट, ब्राउज़र स्थिति जांच और मानव प्रतिस्थापन के साथ निर्माण करें।
Rajinder Singh
21-Aug-2026
कैसे फॉर्म ऑटोमेशन वर्कफ़्लो में CAPTCHA सॉल्वर जोड़ें
एक फॉर्म ऑटोमेशन कैप्चा सॉल्वर एक त्रुटि-पुनर्प्राप्ति घटक है जो अनुमति फॉर्म प्रवाह के लिए है, अनुमति के चारों ओर एक शॉर्टकट नहीं है। CapSolver आपके एप्लिकेशन के इनपुट, ब्राउज़र संदर्भ, सहमति और अंतिम सबमिशन नियम को संरक्षित रखते हुए दस्तावेज़ीकृत कार्य API के माध्यम से reCAPTCHA समाधान प्रदान कर सकता है। सबसे सुरक्षित अनुक्रम है डिटेक्ट, स्नैपशॉट, एक कार्य बनाएं, में सर्वेक्षण करें, एक ही सत्र में परिणाम लागू करें, और फॉर्म के स्वयं के पुष्टि स्थिति की पुष्टि करें। यह लेख
Rajinder Singh
13-Aug-2026
रोबोटिक प्रोसेस अटोमेशन वर्कफ़्लो में कैप्चा कैसे सुरक्षित रूप से प्रबंधित करें
RPA CAPTCHA ऑटोमेशन केवल तभी विश्वसनीय होता है जब कैप्चा एक स्पष्ट कार्य प्रवाह स्थिति बन जाता है। कैपसॉल्वर अपने ब्राउज़र एक्सटेंशन या दस्तावेज़ी API के माध्यम से कैप्चा हैंडलिंग परत प्रदान कर सकता है, जबकि RPA प्लेटफॉर्म प्रक्रिया की सीमा, सत्यापन डेटा, समय सीमा और व्यापार वैधता को नियंत्रित करता है। इससे आम विफलता बचाई जाती है जहां एक रोबोट सत्यापन दिखाई देने के बाद लगातार क्लिक करता रहता है, फॉर्म स्थिति खो देता है या दो बार जमा कर देता है। एक उत्पादन डिज़ाइन संदर्भ पर रुक जाता है, एक सीमित परिणाम की प्रतीक्षा करता है, सत्यापित करता है
Rajinder Singh
12-Aug-2026
स्वचालित गुणवत्ता आयोग परीक्षण में CAPTCHA का निपटान कैसे करें
स्वचालित QA परीक्षण में CAPTCHA को संभालें, नियंत्रित परीक्षण फिक्सचर्स, CapSolver ब्राउज़र एकीकरण, सीमित पुनर्प्रयास और विश्वसनीय अधिकार के साथ।
Rajinder Singh
11-Aug-2026
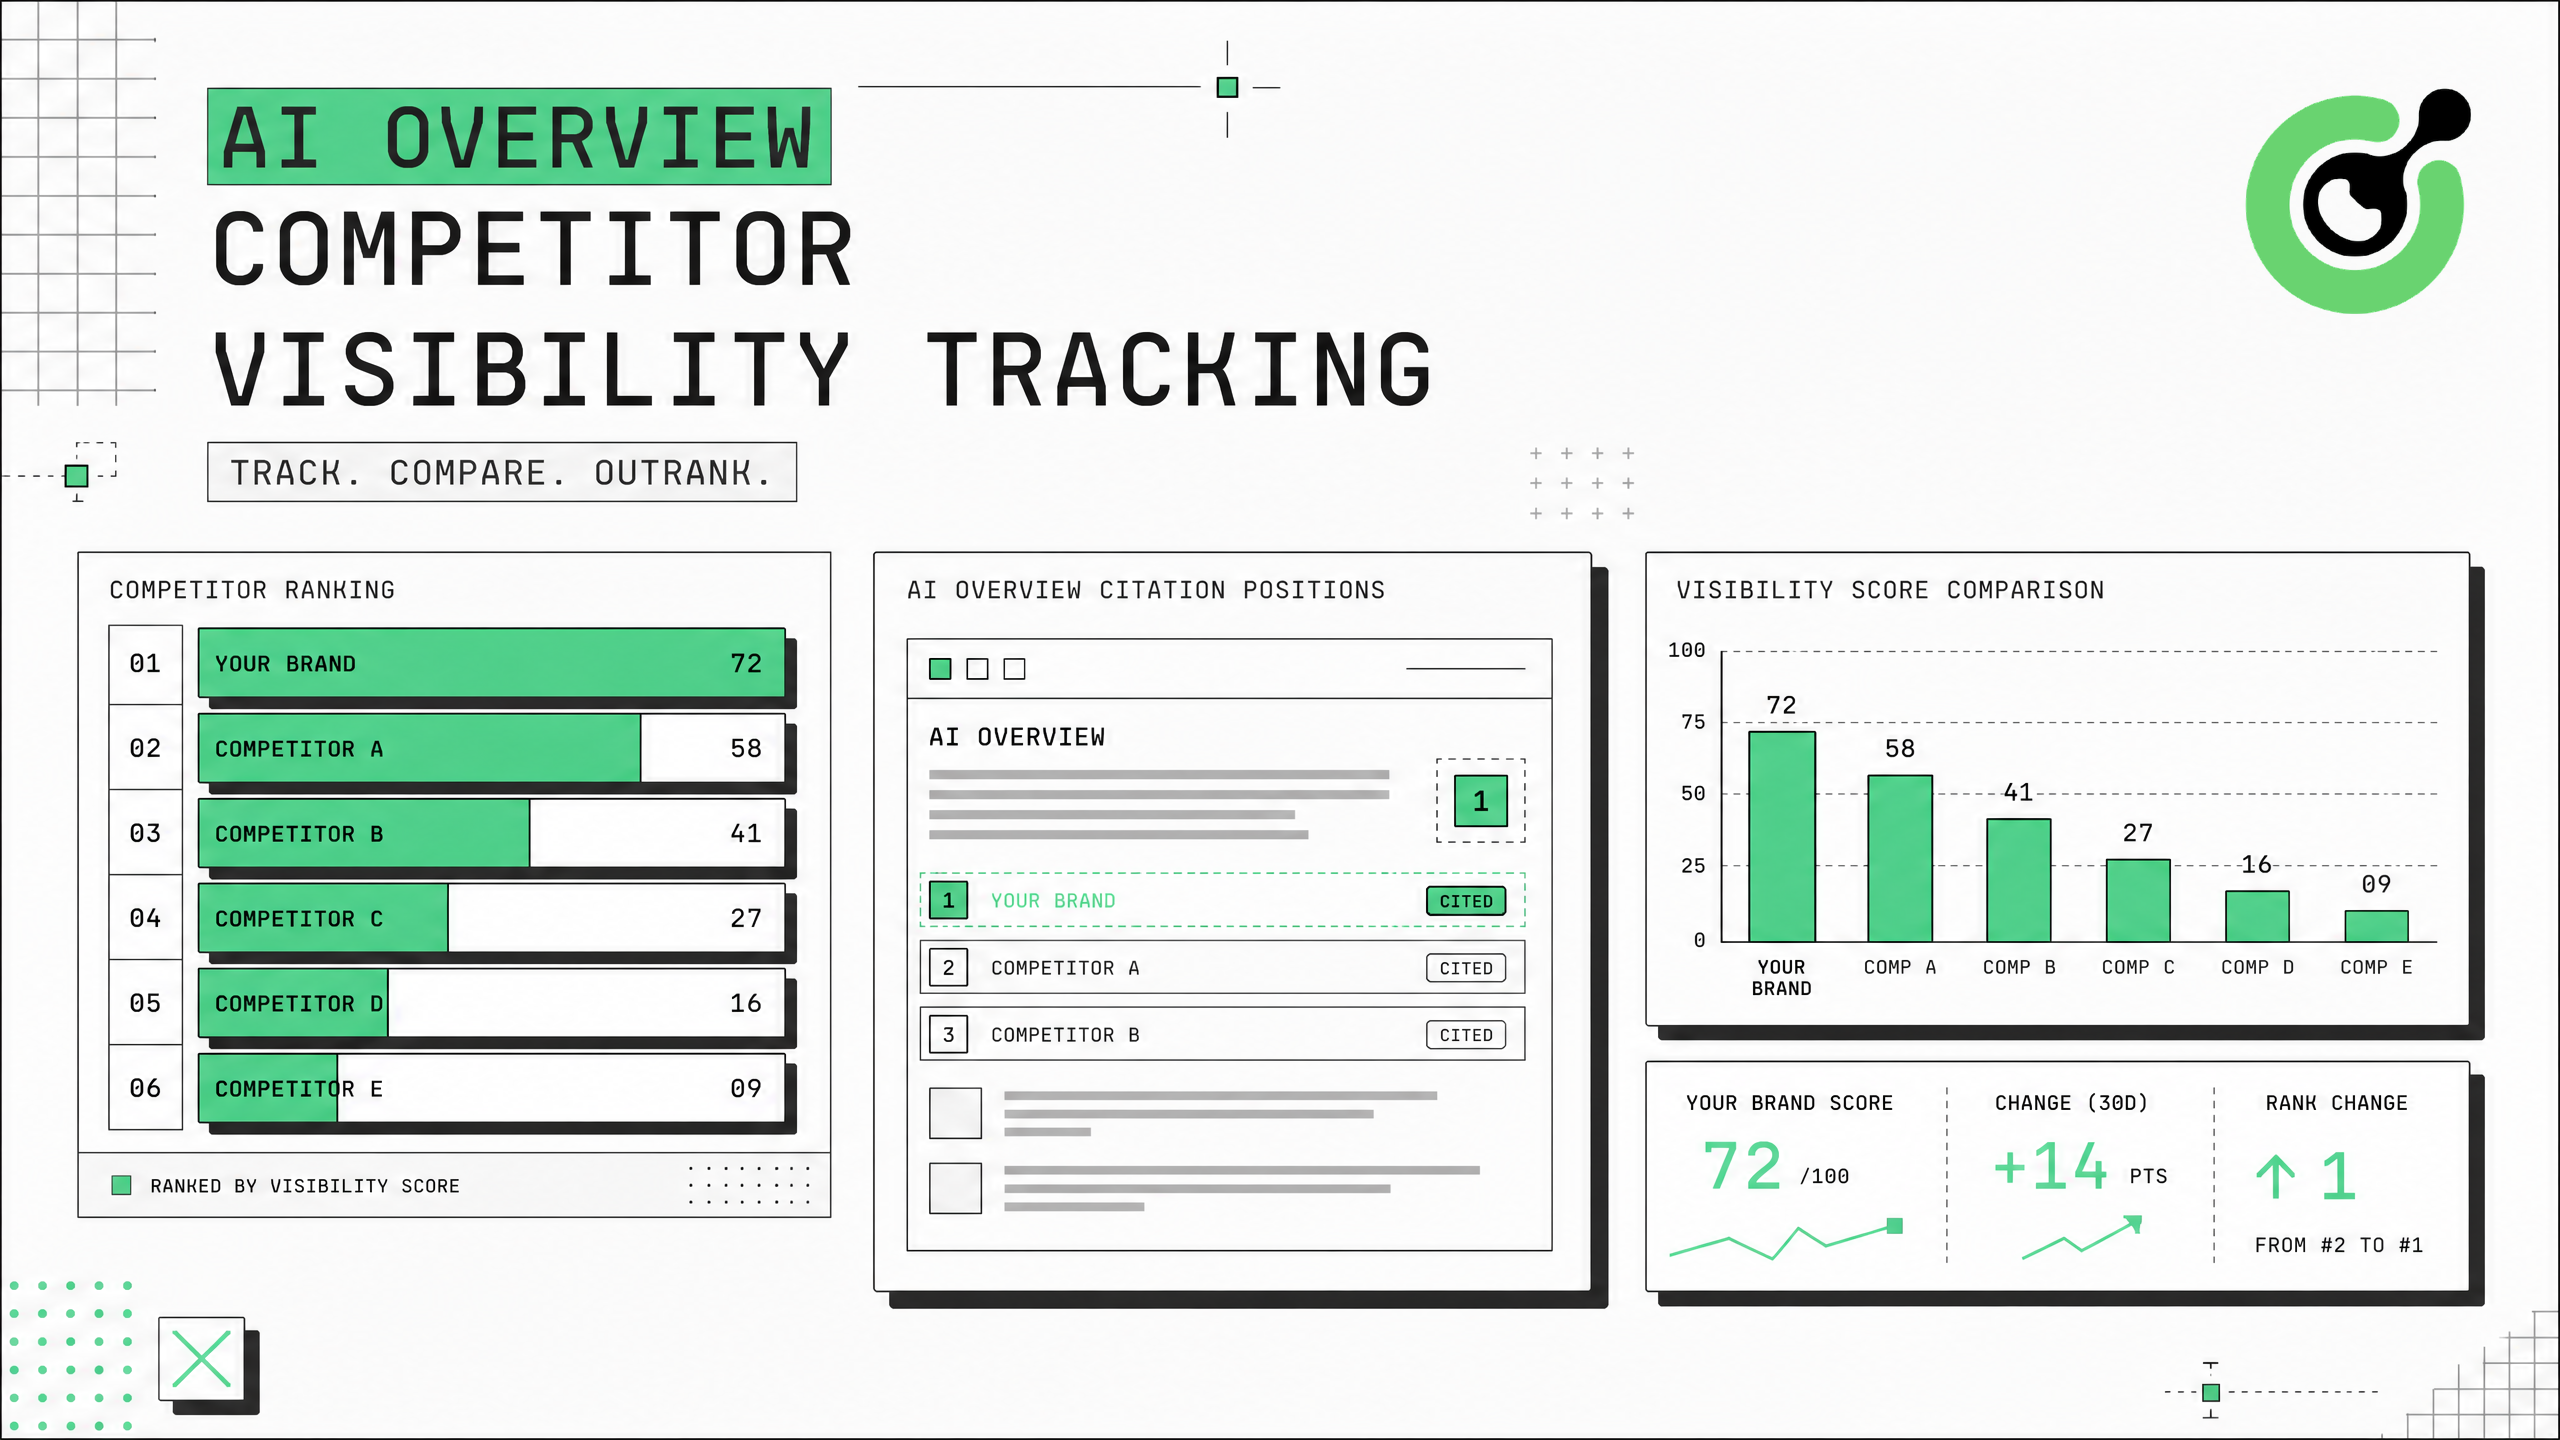
AI का अवलोकन प्रतिद्वंद्वी दृश्यता ट्रैकिंग: गूगल द्वारा आपके निक्षेत्र में संदर्भित व्यक्तियों की निगरानी करें
गूगल एआई ओवरव्यूज में प्रतिद्वंद्वी की दृश्यता का ट्रैक करें स्वचालित संदर्भ निगरानी और कैप्चा हल करने के साथ।
Rajinder Singh
31-Jul-2026