




क्यों आपका ब्राउज़र उपयोगकर्ता एजेंट लगातार ब्लॉक कर दिया जा रहा है
Rajinder Singh
How to use CapSolver
04-Jun-2026
सारांश
- ब्राउज़र उपयोगकर्ता एजेंट ब्लॉक हो जाता है क्योंकि इसकी ट्रैफिक ऑटोमेशन के रूप में देखी जाती है और रिस्क-कंट्रोल प्रणाली इसे CAPTCHA, दर सीमा या कठोर ब्लॉक कर देती है।
- मुख्य कारण कमजोर आईपी प्रतिष्ठा, लीक हुए ऑटोमेशन फिंगरप्रिंट, रोबोटिक समय और ओवरलोडेड सेशन हैं।
- बॉट डिटेक्शन स्कोर कई संकेतों को एक साथ लेता है, इसलिए एक को ठीक करने और अन्य को अनदेखा करने से भी एजेंट ब्लॉक हो जाता है।
- वास्तविक फिंगरप्रिंट, रिजिडेंशियल आईपी, मानव-जैसी गति और कैप्चा टोकन पथ एक एजेंट को चलाए रखते हैं।
- एक सॉल्वर सेवा जैसे CapSolver आपके एजेंट द्वारा खुद से उत्तर नहीं दे सकने वाले चुनौतियों के लिए टोकन वापस करती है।
परिचय
एक ब्राउज़र उपयोगकर्ता एजेंट ब्लॉक हो जाता है क्योंकि डिटेक्शन प्रणाली सेशन को ऑटोमेशन के रूप में निर्धारित करती है और इसे सामग्री तक पहुंचने से पहले रोक देती है। कारण आमतौर पर एक गलती नहीं होती है। बॉट डिटेक्शन आईपी प्रतिष्ठा, ब्राउज़र फिंगरप्रिंट, व्यवहार और अनुरोध गति के एक साथ एक खतरा स्कोर बनाता है। केवल एक संकेत को ठीक करने से एजेंट अभी भी चिह्नित हो जाता है। इस गाइड में ब्राउज़र उपयोगकर्ता एजेंट के ब्लॉक होने के प्रत्येक कारण के बारे में विस्तार से बताया गया है, फिंगरप्रिंट, प्रॉक्सी, गति और कैप्चा निपटान के लिए वास्तविक समाधान दिए गए हैं। एक सॉल्वर जैसे CapSolver तब काम करता है जब एक साइट अभी भी एक चुनौति प्रस्तुत करती है। इस सभी का उपयोग केवल उन साइटों पर करें जिन पर आपकी ऑटोमेशन के लिए अनुमति है।
बॉट डिटेक्शन कैसे ब्लॉक करता है
डिटेक्शन प्रणाली एक एकल नियम पर ब्लॉक नहीं करती है, बल्कि एक एकीकृत स्कोर पर ब्लॉक करती है। जब एक ब्राउज़र उपयोगकर्ता एजेंट बार-बार ब्लॉक हो जाता है, तो कई कमजोर संकेत एक साथ जमा हो जाते हैं। आधुनिक रिस्क कंट्रोल नेटवर्क, ब्राउज़र और व्यवहार के साथ-साथ एक साथ मूल्यांकन करता है, जैसा कि Cloudflare के बॉट स्कोर दस्तावेज़ीकरण में बताया गया है।
स्कोर तीन लेयर पर आधारित है:
- नेटवर्क लेयर। आईपी प्रकार, प्रतिष्ठा और एएसएन।
- ब्राउज़र लेयर। हेडर, टीएलएस फिंगरप्रिंट, जावास्क्रिप्ट वातावरण और ऑटोमेशन चिह्न।
- व्यवहार लेयर। क्लिक समय, नेविगेशन क्रम और अनुरोध गति।
प्रत्येक लेयर खतरा जोड़ता या घटाता है। एक आदर्श फिंगरप्रिंट वाला रिजिडेंशियल आईपी भी ब्लॉक हो सकता है यदि यह एक मिनट में 200 पृष्ठ पर अनुरोध करता है। इसलिए, एक ब्राउज़र उपयोगकर्ता एजेंट आंशिक समाधान के बाद भी ब्लॉक हो जाता है।
कारण 1: ऑटोमेशन फिंगरप्रिंट लीक हो गए
एक ब्राउज़र उपयोगकर्ता एजेंट के ब्लॉक होने का सबसे आम कारण लीक हुए ऑटोमेशन फिंगरप्रिंट है। डिफॉल्ट हेडलेस सेटअप ऐसे चिह्न प्रदर्शित करते हैं जिन्हें डिटेक्शन स्क्रिप्ट तुरंत पढ़ लेती हैं।
अक्सर बाहर निकलने वाले निशान:
navigator.webdriverझूठा रूप में सेट होता है।- एक हेडलेस ब्राउज़र अनुपलब्ध प्लगइन, अजीब स्क्रीन आकार या एक प्लेसहोल्डर उपयोगकर्ता एजेंट रिपोर्ट करता है।
- टीएलएस फिंगरप्रिंट ब्राउज़र के साथ असंगत होता है जिसका एजेंट दावा करता है।
- कैनवास, वेबजीएल और फॉन्ट संकेत हर बार एक जैसे दिखाई देते हैं।
फिंगरप्रिंट को पहले ठीक करें। एक वास्तविक ब्राउज़र सेटिंग का उपयोग करें, एक स्थिर और वास्तविक उपयोगकर्ता एजेंट सेट करें और टीएलएस और जावास्क्रिप्ट संकेतों को ब्राउज़र के साथ संरेखित करें जिसका आप दावा करते हैं। जब फिंगरप्रिंट मानव जैसा दिखाई देता है, तो एक ब्राउज़र उपयोगकर्ता एजेंट ब्लॉक होने से बहुत कम बार ब्लॉक होता है। एक Playwright या Selenium सेटअप जिसमें हार्डेनिंग लागू किया गया है, एक खुले हेडलेस शुरू करने के मुकाबले मजबूत आधार है।
कारण 2: कमजोर आईपी प्रतिष्ठा
आईपी प्रतिष्ठा एक बड़ा हिस्सा स्कोर के लिए निर्धारित करती है। यदि एक ब्राउज़र उपयोगकर्ता एजेंट पहले अनुरोध से ब्लॉक हो जाता है, तो आईपी आमतौर पर कारण होती है।
क्या प्रतिष्ठा को नुकसान पहुंचाता है:
- डेटा सेंटर और क्लाउड आईपी रेंज, जो डिटेक्शन सूचियों द्वारा ऑटोमेशन-प्रिय चिह्नित किए जाते हैं।
- अन्य बॉट्स द्वारा पहले बर्न किए गए साझा पते।
- अस्वाभाविक अनुरोध आवृत्ति के कारण एक ही आईपी।
एक रिजिडेंशियल प्रॉक्सी या मोबाइल पूल में जाएं ताकि ट्रैफिक वास्तविक उपभोक्ता कनेक्शन से शुरू हो। अपने पते को एक संवेदनशील दर पर बदलें, अपने प्रत्येक अनुरोध पर बदलें, जो खुद के रूप में रोबोटिक दिखाई देता है। अच्छी आईपी प्रतिष्ठा एक लीक हुए फिंगरप्रिंट को बचा नहीं सकती है, लेकिन एक खराब आईपी एक ब्राउज़र उपयोगकर्ता एजेंट को ब्लॉक कर देती है चाहे ब्राउज़र कैसा भी दिखाई दे।
CapSolver बोनस कोड के लिए लाभ उठाएं
तुरंत अपने ऑटोमेशन बजट को बढ़ाएं!
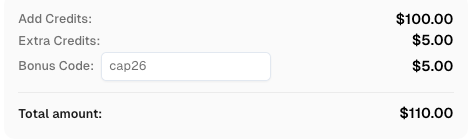
CapSolver खाता में अपने बोनस कोड CAP26 के साथ एक अतिरिक्त 5% बोनस प्राप्त करें — कोई सीमा नहीं।
CapSolver डैशबोर्ड में अभी इसे लाभ उठाएं
कारण 3: रोबोटिक व्यवहार और समय
व्यवहार वह लेयर है जिसे अधिकांश एजेंट अनदेखा करते हैं। एक ब्राउज़र उपयोगकर्ता एजेंट तब ब्लॉक हो जाता है जब यह किसी मानव की तुलना में तेज और एकसमान रूप से चलता है।
चिह्नित करने वाले पैटर्न:
- प्रत्येक क्रिया के बीच समान अंतराल।
- कोई पढ़ने या रेंडर करने के समय के बिना तत्काल नेविगेशन।
- सीधे कर्सर पथ या कोई पॉइंटर इवेंट नहीं।
- हर बार एक ही मार्ग से साइट के माध्यम से।
विविधता जोड़ें। छोटे यादृच्छिक देरी जोड़ें, पृष्ठों को स्थिर करने की अनुमति दें, और जहां तक कार्य की अनुमति हो तो नेविगेशन क्रम को बदलें। मानव सत्र अनियमित होते हैं, और डिटेक्शन प्रणाली इस अनियमितता की अपेक्षा करती है। गति में बदलाव कम खर्च वाले होते हैं और जब एक ब्राउज़र उपयोगकर्ता एजेंट अच्छे आईपी और फिंगरप्रिंट के बावजूद ब्लॉक हो जाता है, तो यह ब्लॉक दर को तेजी से कम कर सकता है।
कारण 4: साइट कैप्चा प्रस्तुत करती है
कभी-कभी डिटेक्शन डिज़ाइन के अनुसार काम करता है और एक चुनौति प्रस्तुत करता है। उस बिंदु पर एक ब्राउज़र उपयोगकर्ता एजेंट ब्लॉक हो जाता है जब तक कि चुनौति का उत्तर नहीं दिया जाता। एजेंट जावास्क्रिप्ट पर आधारित पृष्ठ पर अपने आप एक reCAPTCHA या Cloudflare Turnstile कार्य को नहीं हल कर सकता।
इसे टोकन फ्लो के साथ निपटाएं:
- पृष्ठ में ज्ञात कैप्चा चिह्नों की जांच करके चुनौति की पहचान करें।
- साइट की कुंजी और पृष्ठ URL को एक सॉल्विंग सेवा को भेजें।
- टोकन प्राप्त करें और उस फील्ड में इसे इंजेक्ट करें जिसे साइट उम्मीद करती है।
- साइट को वास्तविक सामग्री लोड करने के लिए फिर से भेजें।
केवल सेवा के लिए दस्तावेज़ीकृत आधिकारिक कार्य पैटर्न का उपयोग करें; कोई भी पैरामीटर न बनाएं। एक वास्तविक ब्राउज़र में एक कार्यान्वित उदाहरण के लिए, Playwright कैप्चा हल करने के लिए गाइड देखें। जब टर्नस्टाइल चुनौति ब्लॉकर होती है, तो Cloudflare टर्नस्टाइल पर फंसे AI एजेंट के लिए इस विवरण में दिए गए चरण सीधे लागू होते हैं।
तुलना सारांश
| ब्लॉक कारण | मुख्य संकेत | प्राथमिक समाधान | यदि आप छोड़ देते हैं तो अभी भी ब्लॉक हो जाता है |
|---|---|---|---|
| लीक हुए फिंगरप्रिंट | navigator.webdriver, टीएलएस असंगतता | वास्तविक ब्राउज़र सेटिंग को हार्डेन करें | फिंगरप्रिंट समाधान अकेले |
| कमजोर आईपी प्रतिष्ठा | डेटा सेंटर एएसएन, जले हुए आईपी | रिजिडेंशियल या मोबाइल प्रॉक्सी | आईपी समाधान अकेले |
| रोबोटिक समय | समान अंतराल, कोई रेंडर समय नहीं | मानव-जैसी गति | व्यवहार समाधान अकेले |
| कठिन कैप्चा | reCAPTCHA या टर्नस्टाइल प्रस्तुत किया गया | टोकन सॉल्विंग फ्लो | कोई एक लेयर अकेले |
निष्कर्ष
एक ब्राउज़र उपयोगकर्ता एजेंट ब्लॉक हो जाता है क्योंकि डिटेक्शन नेटवर्क, ब्राउज़र और व्यवहार के एक साथ खतरा स्कोर बनाता है। सभी चार लेयर को ठीक करें: फिंगरप्रिंट को हार्डेन करें, रिजिडेंशियल आईपी का उपयोग करें, मानव की तरह क्रियाएं करें, और चुनौतियों के लिए कैप्चा टोकन पथ जोड़ें। कोई भी एक लेयर छोड़ना एजेंट के चिह्नित होने के लिए पर्याप्त होता है। इस कार्य केवल उन साइटों और डेटा के लिए करें जिन पर आपकी ऑटोमेशन के लिए अनुमति है, क्योंकि ब्लॉक का सामना करना सीमित जानकारी के एकत्रीकरण की अनुमति नहीं देता है। जब चुनौति आपके एजेंट और साफ डेटा के बीच आखिरी बाधा होती है, CapSolver आपके ऑटोमेशन के लिए आवश्यक टोकन वापस करता है।
एफक्यूएआई
मेरा ब्राउज़र एजेंट रिजिडेंशियल प्रॉक्सी के साथ भी ब्लॉक क्यों हो जाता है?
एक अच्छा आईपी केवल एक संकेत है। यदि फिंगरप्रिंट में ऑटोमेशन मार्कर्स लीक हो जाते हैं या समय रोबोटिक है, तो डिटेक्शन अभी भी सत्र को ब्लॉक कर देता है। सभी स्तरों को एक साथ ठीक करें।
ब्लॉक को कम करने के लिए सबसे तेज एकल बदलाव क्या है?
ब्राउज़र फिंगरप्रिंट को हार्डेन करना आमतौर पर सबसे अधिक मदद करता है, क्योंकि लीक हुए navigator.webdriver झूठा या असंगत टीएलएस संकेत एक तत्काल दावा है। इसे बेहतर आईपी और गति के साथ जोड़ें।
मैं अपने एजेंट द्वारा हल नहीं कर सके जैसे कैप्चा से कैसे बचूं?
चुनौति की पहचान करें, साइट की कुंजी और पृष्ठ URL को सॉल्विंग सेवा को भेजें, टोकन प्राप्त करें, उस फील्ड में इसे इंजेक्ट करें जिसे साइट उम्मीद करती है, और वास्तविक सामग्री लोड करने के लिए फिर से भेजें।
क्या एक वास्तविक ब्राउज़र एजेंट के ब्लॉक को रोक देता है?
नहीं। एक वास्तविक ब्राउज़र सेटिंग जावास्क्रिप्ट-स्कोर्ड साइटों के लिए मदद करता है, लेकिन एक कठिन कैप्चा, खराब आईपी या रोबोटिक गति एजेंट को ब्लॉक कर सकता है।
क्या एजेंट के ब्लॉक से बचना कानूनी है?
केवल उन साइटों पर जिनके आपके पास या जिनके लिए आपकी ऑटोमेशन के लिए अनुमति है। ब्लॉक से बचना सीमित जानकारी के एकत्रीकरण की अनुमति नहीं देता है।
अनुपालन अस्वीकरण: इस ब्लॉग पर प्रदान की गई जानकारी केवल सूचनात्मक उद्देश्यों के लिए है। CapSolver सभी लागू कानूनों और विनियमों का पालन करने के लिए प्रतिबद्ध है। CapSolver नेटवर्क का उपयोग अवैध, धोखाधड़ी या दुरुपयोग करने वाली गतिविधियों के लिए करना सख्त वर्जित है और इसकी जांच की जाएगी। हमारे कैप्चा समाधान उपयोगकर्ता अनुभव को बेहतर बनाने के साथ-साथ सार्वजनिक डेटा क्रॉलिंग के दौरान कैप्चा कठिनाइयों को हल करने में 100% अनुपालन सुनिश्चित करते हैं। हम अपनी सेवाओं के जिम्मेदार उपयोग की प्रोत्साहना करते हैं। अधिक जानकारी के लिए, कृपया हमारी सेवा की शर्तें और गोपनीयता नीति पर जाएं।
अधिक
iframe में CAPTCHA का पता नहीं चल रहा है? सही फ़्रेम कैसे खोजें
पता लगाएँ कि एक दृश्य CAPTCHA iframe के अंदर क्यों छूट रहा है। दस्तावेज़ संदर्भ, विजेट लोडिंग, साइट पैरामीटर, और आपके सॉल्वर तक ब्राउज़र की हैंडऑफ़ की जाँच करें।
Rajinder Singh
26-Oct-2026
Robot Framework Browser परीक्षणों में CAPTCHA का पता कैसे लगाएँ
टेस्ट किए गए Python कीवर्ड और आधिकारिक सॉल्वर SDK के साथ Robot Framework में CAPTCHA का पता लगाएँ। पेज पैरामीटर्स की जाँच करें और समझें कि डिटेक्शन कहाँ रुकता है।
Rajinder Singh
26-Oct-2026
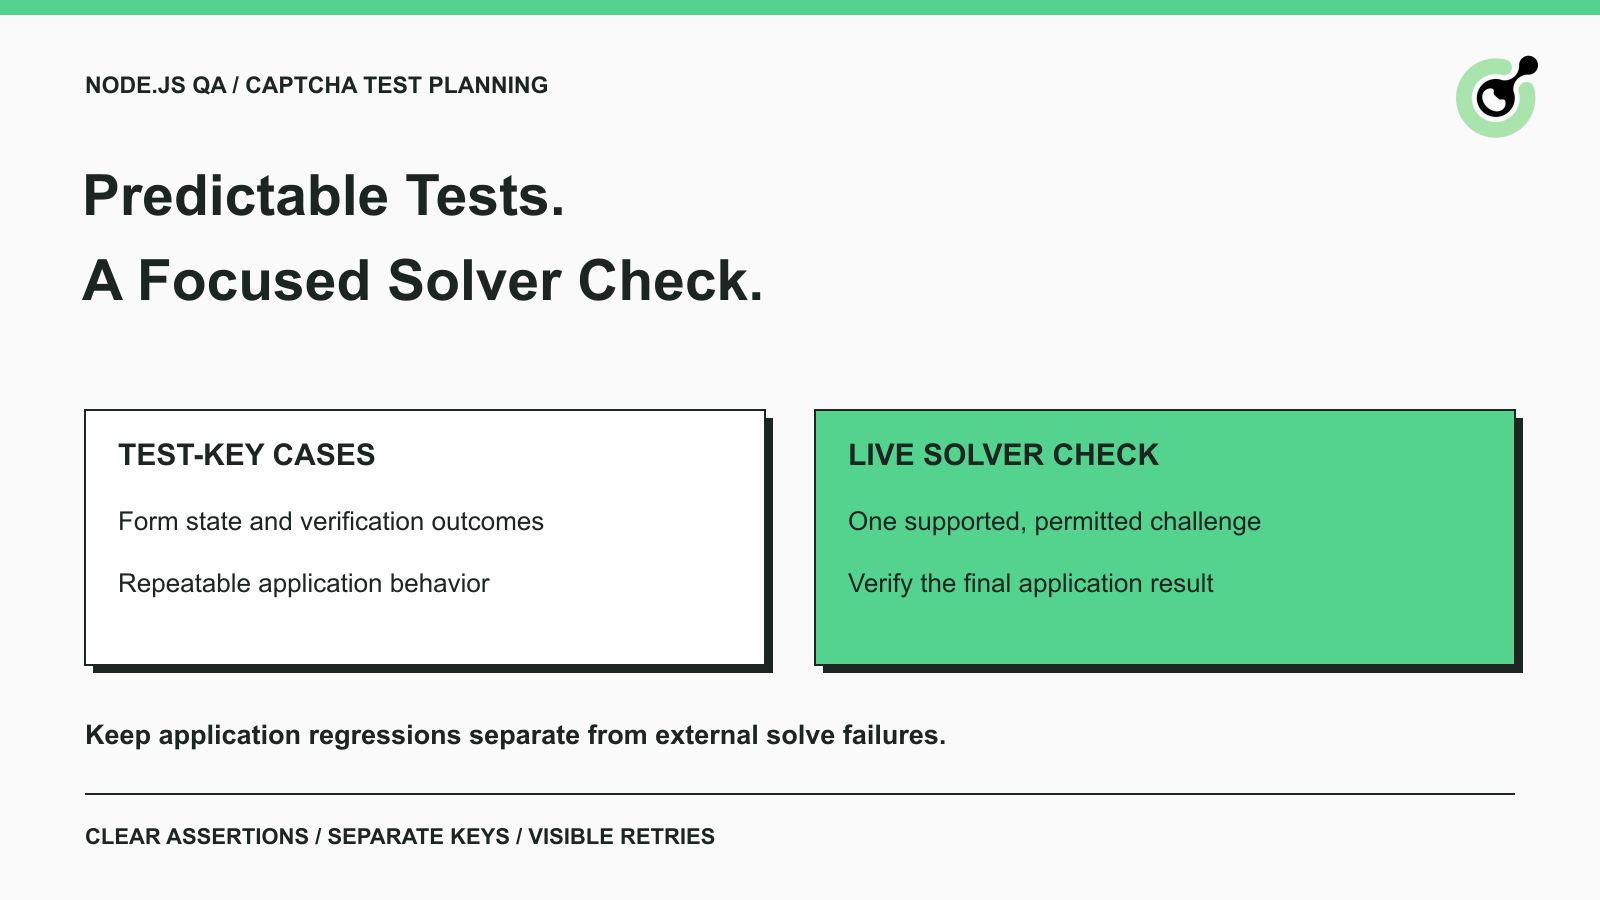
Node.js में CAPTCHA परीक्षण: परीक्षण कुंजियाँ और सॉल्वर जाँच
Node.js CAPTCHA परीक्षणों की योजना विक्रेता के टेस्ट कीज़, नियंत्रित सॉल्वर जाँचों और स्पष्ट अभिकथनों के साथ बनाएं। फ़ॉर्म रिग्रेशन को बाहरी सॉल्विंग विफलताओं से अलग रखें।
Rajinder Singh
16-Oct-2026
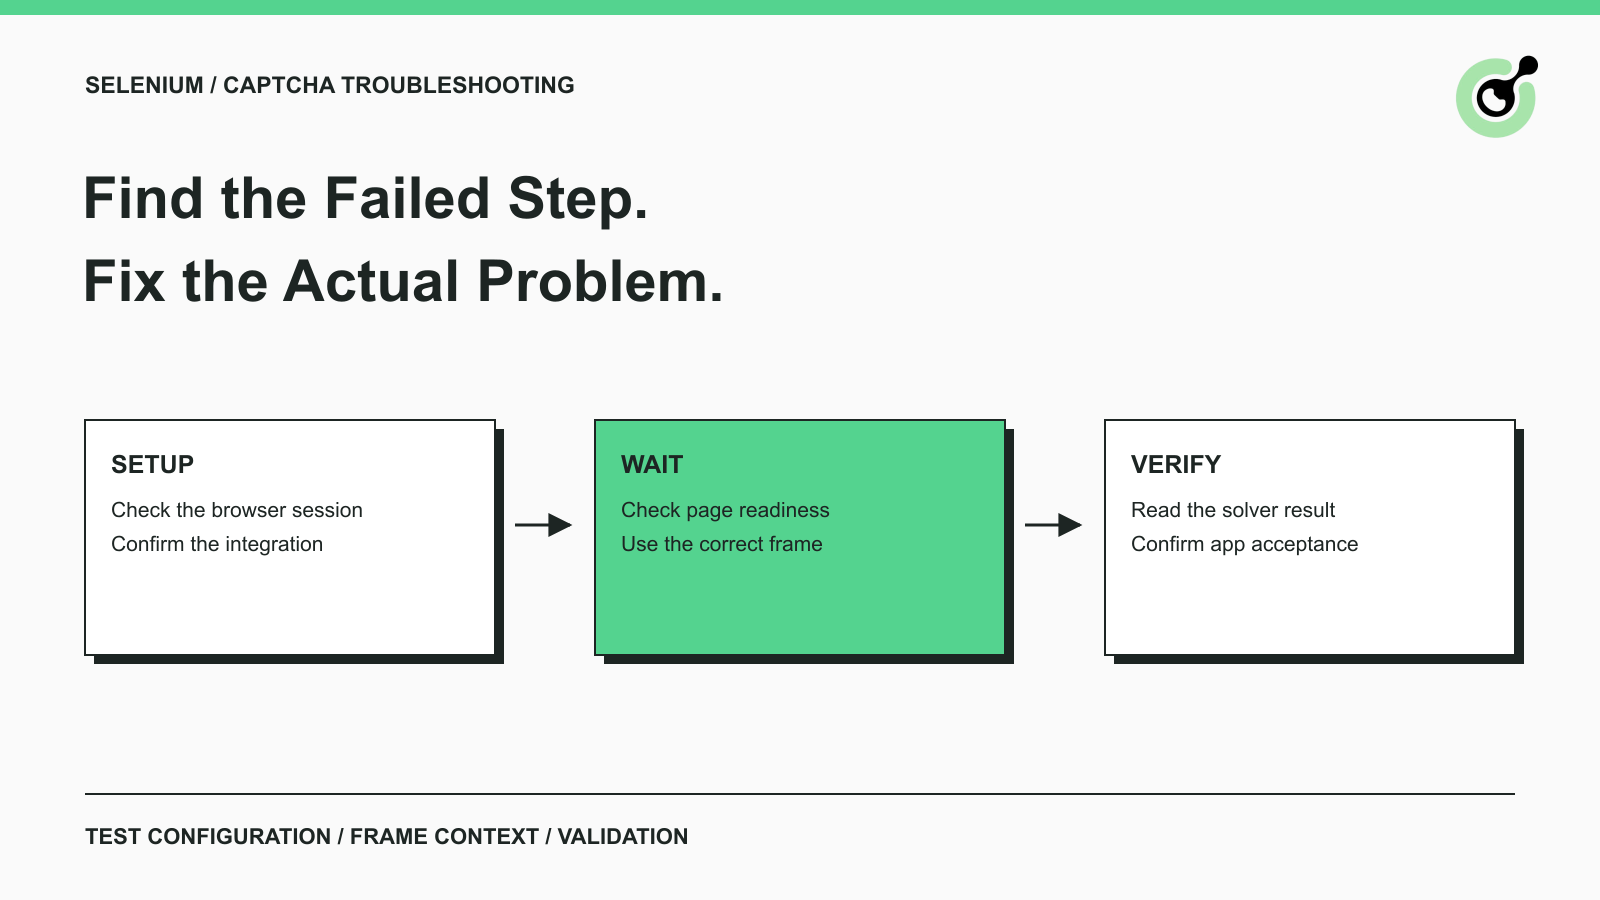
सामान्य सेलेनियम CAPTCHA समस्याएं और उन्हें कैसे ठीक करें
सामान्य सीमेन्स कैप्चा एकीकरण समस्याओं को ठीक करने के लिए परीक्षण सेटिंग्स, एक्सटेंशन्स, वेट्स, इफ्रेम संदर्भ, सॉल्वर प्रतिक्रियाएं, और एप्लिकेशन परिणाम की जांच करें।
Rajinder Singh
22-Sep-2026
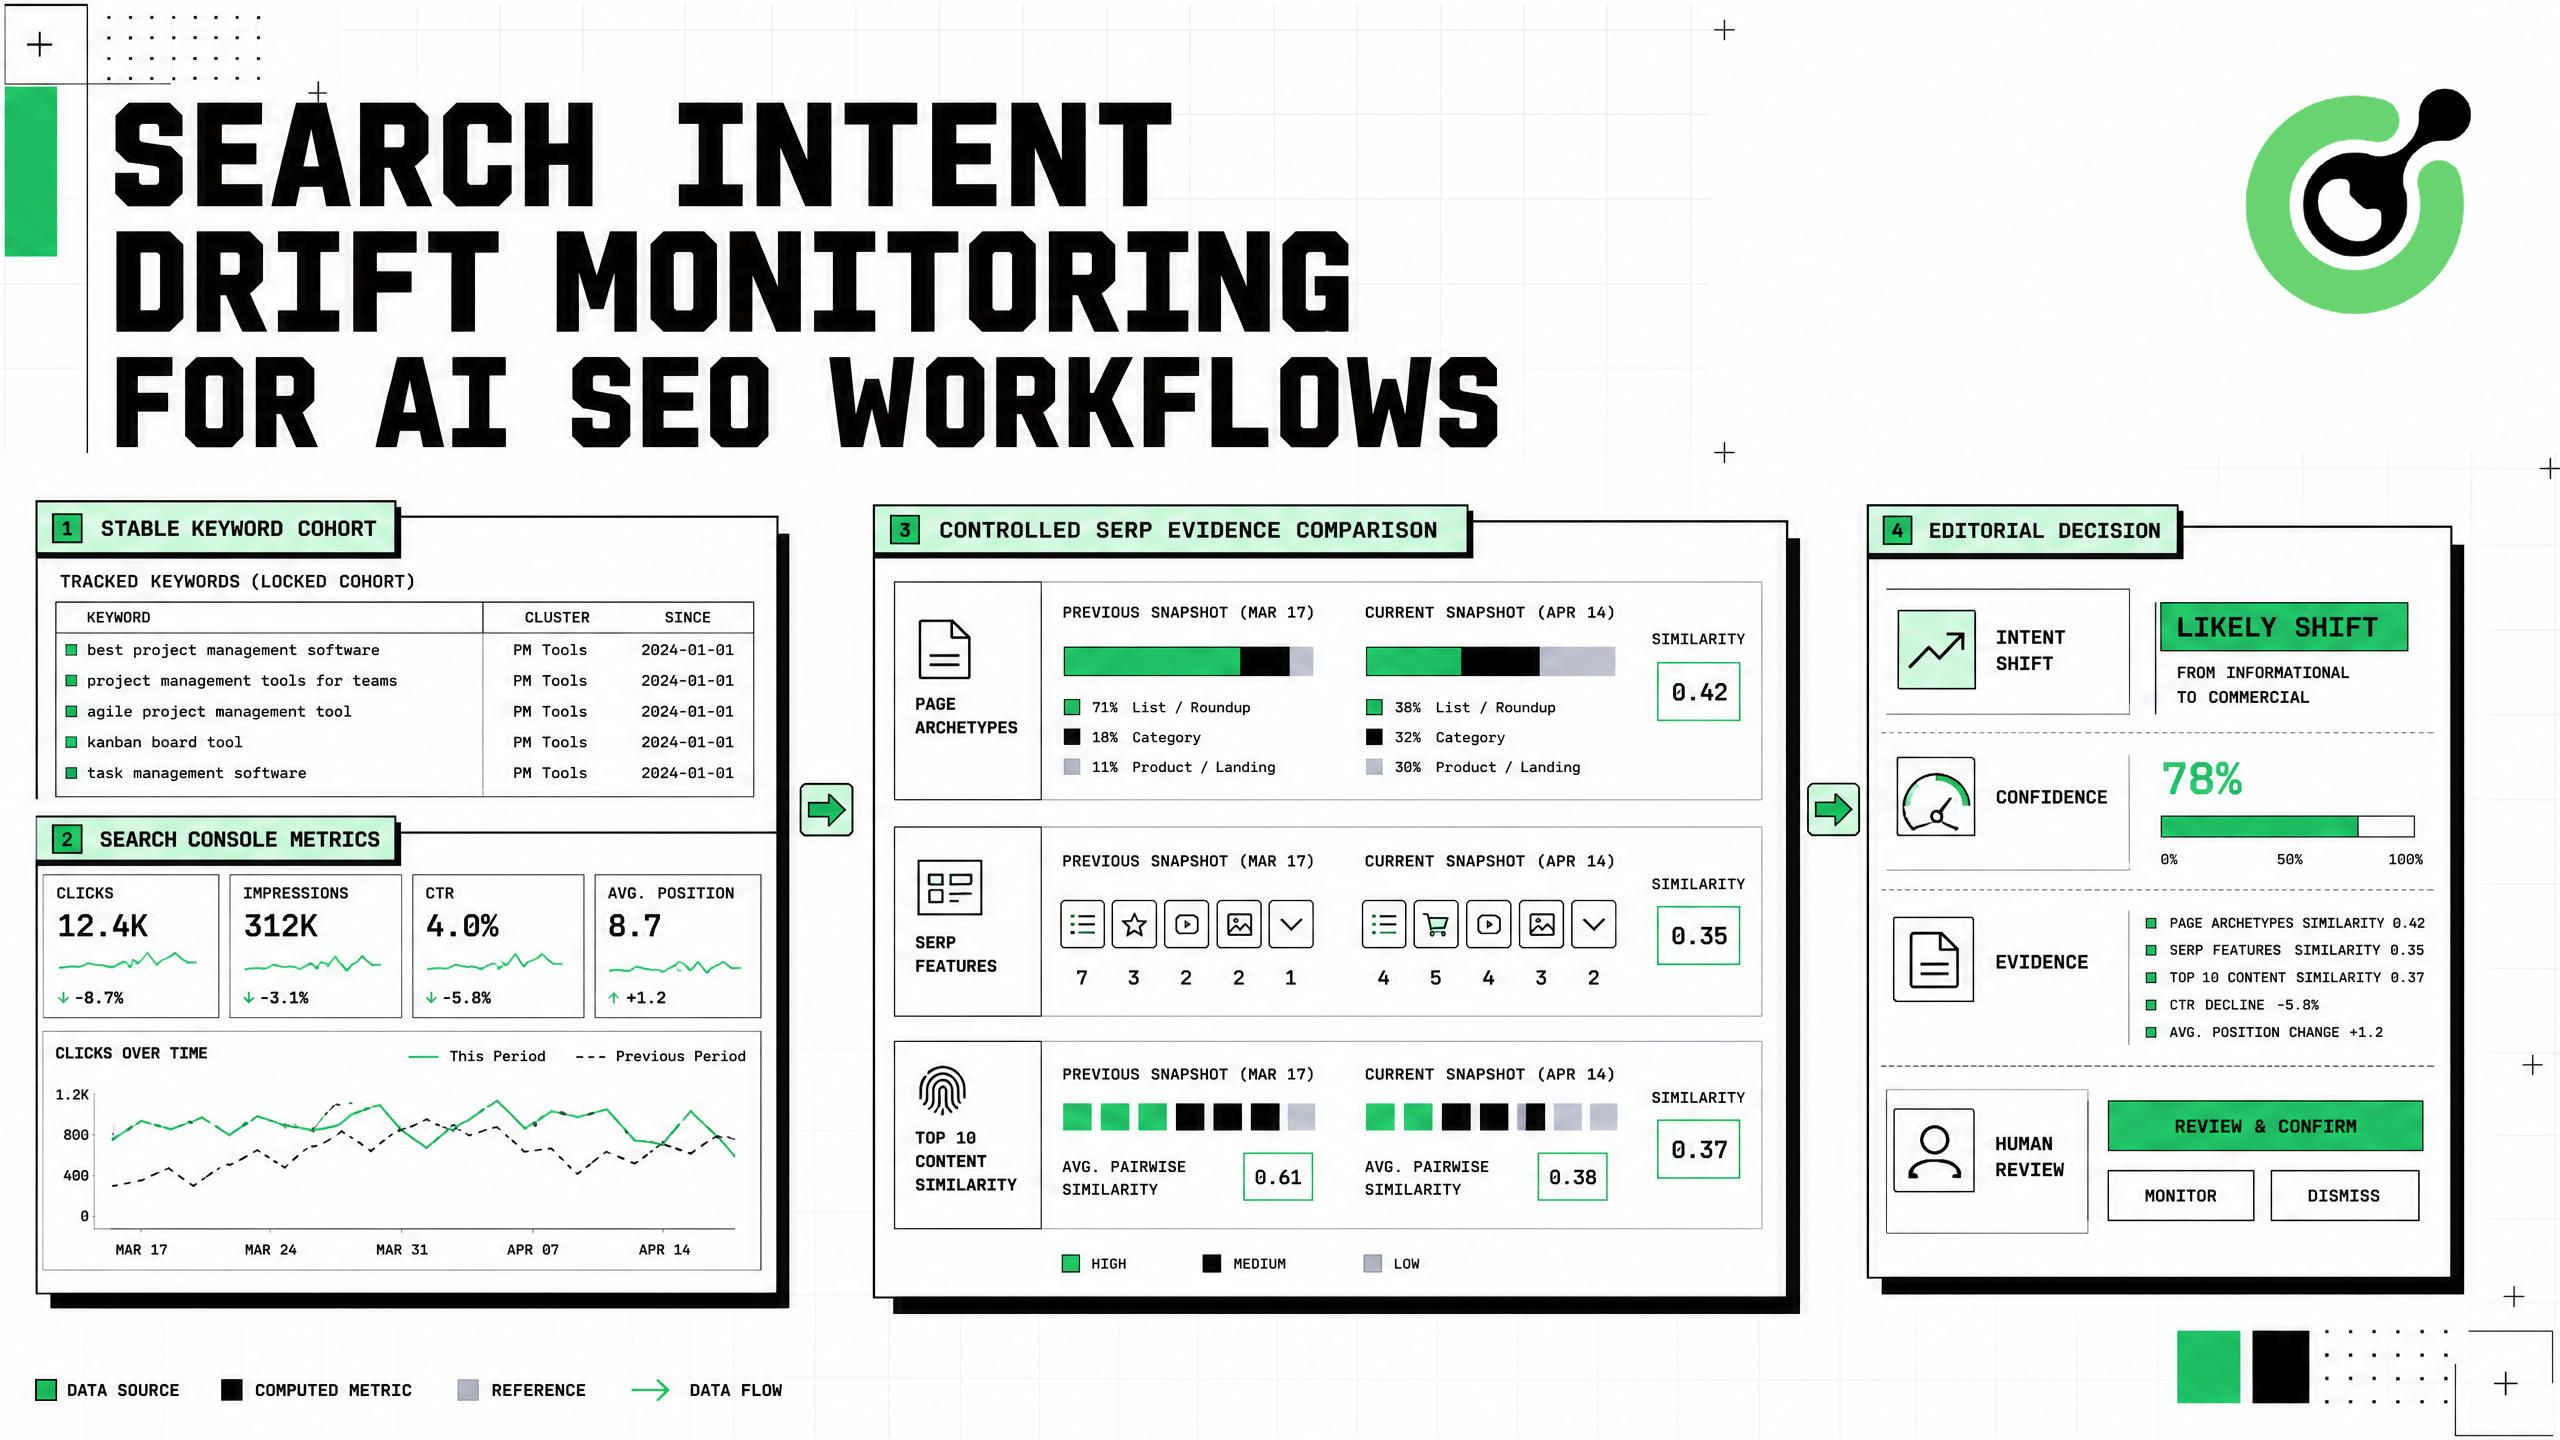
खोज इरादा ड्रिफ्ट निगरानी एसईओ वर्कफ़्लो के लिए
खोज इरादा विचलन निगरानी के निर्माण के लिए, सर्च कंसोल डेटा, नियंत्रित सीरप अवलोकन, इरादा लेबल, विश्वास गेट्स, साक्ष्य और सुरक्षित स्वचालन के साथ।
Rajinder Singh
31-Aug-2026
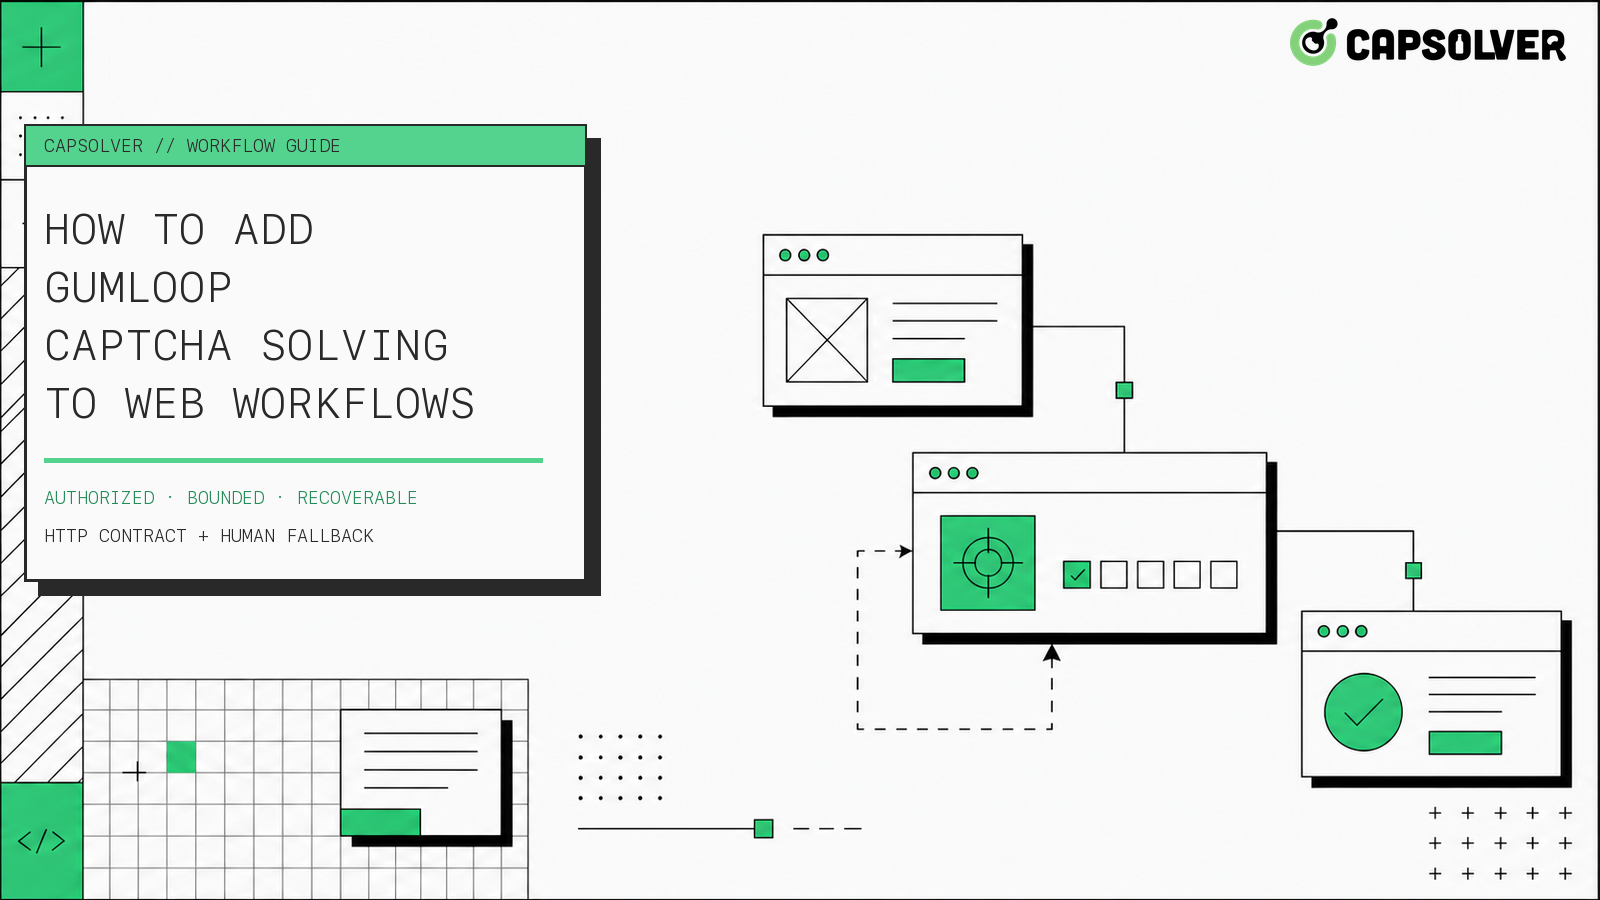
गुमलूप CAPTCHA हल करना वेब वर्कफ़्लो में कैसे जोड़ें
गुमलूप CAPTCHA हल करने के लिए एक सत्यापित HTTP समझौता, नियंत्रित पुनर्प्राप्ति शाखा, पुनः प्रयास बजट, ब्राउज़र स्थिति जांच और मानव प्रतिस्थापन के साथ निर्माण करें।
Rajinder Singh
21-Aug-2026