




reCAPTCHA के साथ हल करें: एक अनुरोध, कोई पॉलिंग नहीं
Rajinder Singh
How to use CapSolver
17-Sep-2026
TL;DR
- CapSolver के
getTokenएंडपॉइंट एक अनुरोध के उत्तर में समर्थित reCAPTCHA परिणाम लौटा सकता है। clientKeyऔर समर्थित टास्क ऑब्जेक्ट कोhttps://api.capsolver.com/getTokenपर भेजें।- अपने reCAPTCHA वेरिएंट के लिए टास्क प्रकार चुनें और संबंधित पृष्ठ, सार्वजनिक साइट कुंजी और आवश्यक संदर्भ प्रदान करें।
- एप्लिकेशन के सामान्य सत्यापन के बाद
solution.gRecaptchaResponseपढ़ें; एक सफल HTTP अदला-बदला आवश्यकता नहीं है। - एक लौटाए गए टोकन की अपने स्वामित्व वाले एप्लिकेशन के सामान्य सत्यापन की आवश्यकता होती है। एक अनुरोध केवल तत्काल पूर्णता या गारंटी के अर्थ में नहीं होता है।
- नीचे दिए गए cURL अनुरोध को स्थानीय HTTP फिक्सचर के साथ जांचा गया था। लाइव समाधान किया गया नहीं था।
एक पारंपरिक CAPTCHA सॉल्वर एन्टीग्रेशन एक टास्क बनाता है और फिर उसके परिणाम के लिए पूछता है। अगर आप समर्थित reCAPTCHA टास्क के लिए एक सीधा उत्तर चाहते हैं, तो CapSolver getToken एंडपॉइंट एक अन्य दस्तावेज़ीकृत अनुरोध पैटर्न प्रदान करता है।
व्यावहारिक अंतर ग्राहक में है: टास्क भेजें और उस एचटीटीपी उत्तर में उसके परिणाम की प्रतीक्षा करें। इस प्रवाह के लिए getTaskResult पॉलिंग लूप लिखने की आवश्यकता नहीं होती है। इस गाइड में टास्क के क्षेत्र, जीएसओएन फ़ाइल और cURL आदेश, लौटाए गए टोकन और अपने स्वामित्व वाले एप्लिकेशन द्वारा इसके स्वीकृति के लिए आवश्यक जांच के बारे में चर्चा की गई है।
getToken API क्या है?
getToken API सूचीबद्ध दस्तावेज़ीकृत reCAPTCHA टास्क प्रकार के लिए एक सीधा-परिणाम एंडपॉइंट है। एक API एंडपॉइंट एक विशिष्ट API ऑपरेशन के लिए पता है; सही मार्ग का उपयोग इस अनुरोध पैटर्न का चयन करता है।
आधिकारिक getToken दस्तावेज़ीकरण में reCAPTCHA v2 और v3 टास्क वेरिएंट शामिल हैं, जिनमें संबंधित एंटरप्राइज और प्रॉक्सी विकल्प भी शामिल हैं। एंडपॉइंट के सामान्य नाम से AWS WAF, Turnstile या छवि-से-पाठ अनुवाद के लिए समर्थन के अनुमान न करें।
विधि परिणाम प्राप्ति को बदलती है, चुनौती पैरामीटर के अर्थ को नहीं। गलत सार्वजनिक साइट कुंजी या मेल न होने वाले टास्क प्रकार एक सीधे एंडपॉइंट के माध्यम से भेजे जाने पर भी गलत रहते हैं। पहले CAPTCHA परिवार की पुष्टि करें, फिर दस्तावेज़ीकृत टास्क प्रकार चुनें।
| क्लाइंट की चिंता | getToken प्रवाह | createTask प्रवाह |
|---|---|---|
| प्रारंभिक अनुरोध | समर्थित टास्क को getToken पर भेजें | टास्क को createTask पर भेजें |
| परिणाम प्राप्ति | सीधे उत्तर पढ़ें | उस टास्क के दस्तावेज़ीकृत परिणाम प्रवाह का अनुसरण करें |
| क्लाइंट पॉलिंग लूप | इस सीधे प्रवाह के लिए आवश्यक नहीं है | टास्क के getTaskResult के लिए उपयोग किया जाता है |
| टास्क पैरामीटर | समर्थित वेरिएंट के साथ मेल खाना चाहिए | चयनित टास्क के साथ मेल खाना चाहिए |
| एप्लिकेशन स्वीकृति | अलग जांच अभी भी आवश्यक है | अलग जांच अभी भी आवश्यक है |
कुछ createTask टास्क परिवार पहले से ही परिणाम लौटाते हैं। तुलना का अर्थ यह नहीं है कि प्रत्येक createTask कॉल को पॉलिंग की आवश्यकता होती है।
चरण 1: reCAPTCHA टास्क और कुंजियां पहचानें
अपने स्वामित्व वाले पृष्ठ पर वास्तविक reCAPTCHA एन्टीग्रेशन की पहचान करें जब आप अनुरोध बनाते हैं। नीचे दिए गए उदाहरण में ReCaptchaV3TaskProxyLess का उपयोग किया गया है, इसलिए इसके क्षेत्रों को v3 एन्टीग्रेशन का वर्णन करना आवश्यक है।
तीन महत्वपूर्ण भूमिकाओं को अलग रखें। CapSolver API कुंजी समाधान के अनुरोध के लिए प्रमाणीकरण करती है। reCAPTCHA सार्वजनिक साइट कुंजी पृष्ठ एन्टीग्रेशन की पहचान करती है। साइट के मालिक के सत्यापन गुप्त अक्षर एप्लिकेशन के सर्वर पर होता है; यह clientKey या websiteKey में नहीं होता है।
v3 के लिए, अपेक्षित क्रिया के साथ-साथ सार्वजनिक कुंजी की जांच करें। reCAPTCHA v3 टास्क दस्तावेज़ीकरण टास्क के क्षेत्रों, शामिल pageAction के बारे में समझाता है। नीचे दिए गए उदाहरण क्रिया "submit" एक स्थानापन्न है जो आपके स्वामित्व वाले फॉर्म द्वारा वास्तविक रूप से उपयोग की जाने वाली क्रिया के लिए है।
Google के reCAPTCHA v3 दस्तावेज़ीकरण क्रिया-आधारित मूल्यांकन के बारे में समझाता है। अन्य क्रिया के लिए एक टोकन को इरादेपूर्ण फॉर्म के लिए सफल परीक्षण के रूप में नहीं माना जाना चाहिए। अपने अनुरोध की क्रिया और बैकएंड की अपेक्षित क्रिया के बीच संरेखित रखें।
अगर पृष्ठ v2 या एंटरप्राइज का उपयोग करता है, तो v3 के क्रिया को बदले बिना अन्य टास्क के साथ चुनें। अपने टास्क के आवश्यकताओं की जांच किए बिना एक अन्य टास्क में v3 क्रिया की नकल न करें।
चरण 2: दस्तावेज़ीकृत JSON अनुरोध सहेजें
request.json के रूप में निम्नलिखित JSON सहेजें। इसका एनवेलप टोकन के दस्तावेज़ीकरण के अनुसार है, और टास्क के क्षेत्र वी 3 गाइड के अनुसार हैं। ये नमूना मान हैं; एक लाइव जांच के लिए अपने सेटिंग्स से बदल दें।
json
{
  "clientKey": "YOUR_API_KEY",
  "task": {
    "type": "ReCaptchaV3TaskProxyLess",
    "websiteURL": "https://your-owned-test.example/form",
    "websiteKey": "YOUR_PUBLIC_SITE_KEY",
    "pageAction": "submit"
  }
}
लाइव एंडपॉइंट के संपर्क से पहले प्रत्येक प्लेसहोल्डर को बदलें। उदाहरण डोमेन एक स्वामित्व टेस्ट पृष्ठ की पहचान करता है और एक कार्य करने वाले CAPTCHA लक्ष्य के रूप में काम नहीं करता है। सार्वजनिक कुंजी और क्रिया उस पृष्ठ के विनिर्माण एन्टीग्रेशन से आनी चाहिए।
| क्षेत्र | इस अनुरोध में अर्थ |
|---|---|
clientKey |
समाधान API प्रमाणपत्र |
task.type |
समर्थित reCAPTCHA v3 प्रॉक्सीलेस टास्क |
task.websiteURL |
चुनौती से संबंधित पृष्ठ |
task.websiteKey |
उस एन्टीग्रेशन के लिए सार्वजनिक कुंजी |
task.pageAction |
परीक्षण के ऑपरेशन के लिए अपेक्षित v3 क्रिया |
एक JSON फ़ाइल लंबे शेल आदेश के बिना भार को जांचने में आसान बनाती है। जब इसमें वास्तविक प्रमाणीकरण होता है, तो इस फ़ाइल के लिए एक्सेस को सीमित करें और इसे स्रोत नियंत्रण से बाहर रखें। जब इस अनुरोध को एप्लिकेशन में ले जाने के लिए उपयोग करते हैं, तो उपयुक्त गुप्त-प्रबंधन विधि का उपयोग करें।
प्रॉक्सीलेस टास्क नाम प्रदाता के टास्क विकल्प का वर्णन करता है। इसका अर्थ नहीं है कि सही पृष्ठ संदर्भ की आवश्यकता नहीं है, न ही यह अंतर्निहित चुनौती विन्यास के सभी पैरामीटर के समान होने का अर्थ है। टास्क दस्तावेज़ीकरण का उपयोग क्षेत्र के रूप में करें।
चरण 3: cURL के साथ एक अनुरोध भेजें
request.json के साथ डायरेक्टरी से इस आदेश को चलाएं। इसके फ्लैग और पैलेट एक स्थानीय HTTP फिक्सचर के साथ जांचे गए थे, लेकिन लाइव एंडपॉइंट के लिए आपके समाधान प्रमाणीकरण और स्वामित्व पृष्ठ के पैरामीटर की आवश्यकता होती है:
bash
curl --silent --show-error --connect-timeout 10 --max-time 90 \
  --json @request.json \
  https://api.capsolver.com/getToken
इस आदेश का उपयोग cURL के JSON अनुरोध विकल्प के साथ फ़ाइल को बॉडी के रूप में भेजने के लिए किया जाता है। आधिकारिक cURL JSON दस्तावेज़ीकरण विकल्प और इसके अनुरोध हेडर के बारे में समझाता है। --json के समर्थन वाले cURL संस्करण का उपयोग करें।
संयोजन और कुल समय सीमा में इस उदाहरण के लिए स्थानीय चयन हैं। ये प्रदाता सेवा-स्तर के बाध्यता नहीं हैं। एंडपॉइंट टास्क हल करते समय अनुरोध को रख सकता है, इसलिए एक सीधा उत्तर तत्काल उत्तर के समान नहीं है।
दोनों HTTP परिणाम और JSON सामग्री की जांच करें। इस आदेश उत्तर बॉडी और ट्रांसपोर्ट त्रुटियां प्रदर्शित करता है; यह पूर्ण एप्लिकेशन त्रुटि हैंडलर नहीं है। cURL एक HTTP अदला-बदला पूरा कर सकता है जबकि लौटाए गए JSON एक प्रदाता त्रुटि का वर्णन करता है। एक एप्लिकेशन को लौटाए गए क्षेत्रों पर शाखा करनी चाहिए बजाय टर्मिनल आउटपुट में टोकन-देखने वाले स्ट्रिंग के लिए खोजने के।
इस आदेश में एक पॉलिंग लूप जोड़ें नहीं। चयनित प्रवाह विशेष रूप से अपने परिणाम को सीधे लौटाने के लिए बनाया गया है। अगर आपकी एप्लिकेशन को अलग परिणाम प्राप्ति के साथ टास्क ट्रैकिंग की आवश्यकता है, तो शुरू से ही दस्तावेज़ीकृत createTask प्रवाह का चयन और कार्यान्वयन करें।
CapSolver बोनस कोड का उपयोग करें
अपने स्वामित्व वाले एप्लिकेशन के साथ एक लाइव वेरिफिकेशन चरण पूरा करें। अपने CapSolver खाते में बोनस कोड CAP26 का उपयोग करके अपने खाते को भरें ताकि प्रत्येक भरोसा पर 5% बोनस मिले — कोई सीमा नहीं।
CapSolver डैशबोर्ड में अब इसे लागू करें

चरण 4: सीधे टोकन उत्तर पढ़ें
केवल तभी solution.gRecaptchaResponse पढ़ें जब आप परिणाम की सफलता और तैयारी की पुष्टि करते हैं। नीचे दिए गए उत्तर आकृति एक उदाहरण है; टोकन मान एक स्थानापन्न है, लाइव समाधान द्वारा लौटाए गए टोकन के रूप में नहीं है।
json
{
  "errorId": 0,
  "status": "ready",
  "solution": {
    "gRecaptchaResponse": "ILLUSTRATIVE_TOKEN_VALUE"
  }
}
महत्वपूर्ण मान त्रुटि संकेतक, तैयारी स्थिति और गैर-खाली परिणाम क्षेत्र हैं। एक उपयोगकर्ता टोकन के रूप में एक उत्तर ऑब्जेक्ट, टास्क पहचानकर्ता या HTTP सफलता स्थिति को बराबर नहीं मानना चाहिए। अतिरिक्त क्षेत्र भी दिखाई दे सकते हैं; आपके एन्टीग्रेशन की आवश्यकता के अनुसार केवल वे रखें।
प्रदाता विफलता पर, API त्रुटि संदर्भ द्वारा वर्णित त्रुटि कोड और विवरण की जांच करें। अमान्य पैरामीटर के साथ खाता समस्या या परिवहन विफलता के बीच अंतर रखें, जबकि गुप्त और टोकन को सामान्य लॉग्स से बाहर रखें।
एक सीधा एंडपॉइंट क्लाइंट स्टेट मशीन को सरल बनाता है, लेकिन संबंध अभी भी ऑपरेशन का हिस्सा है। अगर क्लाइंट समय सीमा से बाहर हो जाता है या उत्तर खो जाता है, तो इसका परिणाम अनिश्चित हो सकता है। अनुरोध प्रदाता के पहुंचे हो सकता है जब लोकल त्रुटि होती है। एक दूसरा अनुरोध अपने पहले टास्क के बराबर नहीं माना जाना चाहिए जब तक कि API विशेष रूप से इस व्यवहार के बारे में दस्तावेज़ीकृत नहीं होता है।
चरण 5: अपने स्वामित्व वाले एप्लिकेशन में टोकन की पुष्टि करें
एक लौटाए गए टोकन को ऑपरेशन के रूप में सफल मानने से पहले एप्लिकेशन के सामान्य सत्यापन के माध्यम से गुजरना आवश्यक है। सॉल्वर परिणाम और एप्लिकेशन स्वीकृति अलग घटनाएं हैं।
Google के सर्वर-साइड सत्यापन दस्तावेज़ीकरण कहता है कि उत्तर टोकन दो मिनट के बाद अमान्य हो जाते हैं और केवल एक बार सत्यापित किए जा सकते हैं। अपने इरादेपूर्ण ऑपरेशन के पास टोकन प्राप्त करें और विवरण वाले टोकन का बार-बार परीक्षण न करें।
मानक सत्यापन प्रवाह के लिए, साइट के मालिक का गुप्त अक्षर बैकएंड पर रहता है। अपने एन्टीग्रेशन के संबंधित उत्तर गुणों की जांच करें, जिसमें अपेक्षित होस्टनाम और, v3 के लिए, क्रिया और स्कोर नीति शामिल हैं। एंटरप्राइज एप्लिकेशन को अपने संबंधित सत्यापन या मूल्यांकन एन्टीग्रेशन का उपयोग करना चाहिए, मानक उदाहरण के बजाय सभी विविधताओं को कवर करते हुए।
एक स्वामित्व फॉर्म के साथ एक submit क्रिया मान लें। एक उपयोगी परीक्षण पहले यह सत्यापित करता है कि अनुरोधित टास्क उस क्रिया का वर्णन करता है, फिर लौटाए गए टोकन को फॉर्म के सामान्य बैकएंड मार्ग पर भेजता है, और अंत में इरादेपूर्ण परीक्षण ऑपरेशन के स्वीकृति की पुष्टि करता है। टर्मिनल में छापे गए टोकन स्ट्रिंग केवल एक स्ट्रिंग प्राप्त करने के बारे में साबित करता है।
स्कोर अर्थ के लिए, अलग reCAPTCHA v3 स्कोर गाइड देखें। अनुरोध एंडपॉइंट बदलना किसी विशिष्ट स्कोर को स्थापित नहीं करता है और बैकएंड के स्वीकृति नियमों को हटा नहीं देता है।
कब getToken का उपयोग पॉलिंग के बजाय करें?
जब टास्क वेरिएंट समर्थित होता है और क्लाइंट अपने परिणाम की प्रतीक्षा करते समय अनुरोध खुला रख सकता है, तो getToken का उपयोग करें। यह एक छोटे सीधे एन्टीग्रेशन के लिए फिट होता है जिसमें अगला एप्लिकेशन चरण तुरंत लौटाए गए टोकन का उपयोग करता है।
अपने एप्लिकेशन को विशेष रूप से अलग टास्क बनाने और परिणाम प्राप्ति की आवश्यकता होती है, तो createTask API और इसके दस्तावेज़ीकृत परिणाम प्रवाह का उपयोग करें। उदाहरण के लिए, एक वर्कर जो चरणों के बीच टास्क पहचानकर्ता को संग्रहीत करता है, इस पैटर्न पर आधारित हो सकता है।
ग्राहक के जीवन चक्र के आधार पर चयन करें, एक एंडपॉइंट को सामान्य रूप से तेज़ मानने के बजाय। एक सीधा अनुरोध क्लाइंट पॉलिंग कोड को हटा देता है, लेकिन यह अकेले कम समाधान देरी के साबित नहीं करता है। एक पृष्ठभूमि कार्यकर्ता के पास एक एकल सिंक्रनाइज्ड HTTP कॉल द्वारा उपलब्ध नहीं होने वाले नियंत्रण भी हो सकते हैं।
एक पसंदीदा एंडपॉइंट के लिए केवल CAPTCHA परिवार बदलें। पृष्ठ चुनौती प्रकार निर्धारित करता है। अगर परिवार getToken के लिए सूचीबद्ध नहीं है, तो उस परिवार के दस्तावेज़ीकृत API का उपयोग करें।
उदाहरण के परीक्षण क्या स्थापित करता है?
cURL आदेश को केवल एंडपॉइंट के साथ स्थानीय HTTP फिक्सचर पर चलाया गया था। फिक्सचर ने POST पथ, JSON सामग्री प्रकार और निश्चित पार्स किया पैलेट की जांच की, फिर एक आपूर्ति तैयार उत्तर लौटा दिया। इसने फाइल-आधारित आदेश और सीधे-उत्तर संसाधन की जांच की।
कोई वास्तविक हल कुंजी, भुगतान किया गया टास्क या reCAPTCHA-सुरक्षित फॉर्म का उपयोग नहीं किया गया। फिक्सचर टोकन किसी भी एप्लिकेशन के लिए वैध नहीं है। एक लाइव एन्टीग्रेशन के लिए अभी भी वास्तविक साइट कुंजी, क्रिया, हल कुंजी और स्वामित्व एप्लिकेशन के सत्यापन परिणाम की आवश्यकता होती है।
एक एकल परीक्षण से आगे बढ़ने से पहले, यह नोट करें कि कौन सा टास्क प्रकार और क्षेत्र स्वामित्व पृष्ठ के साथ काम करते हैं। अगर परीक्षण विफल रहता है, तो निर्धारित करें कि विफलता टास्क सबमिशन, परिणाम प्राप्ति, टोकन सत्यापन या अंतिम एप्लिकेशन ऑपरेशन के दौरान हुई है। इन अंतरों को अनावश्यक पॉलिंग लूप के बिना एक वास्तविक शुरुआत बिंदु के रूप में लें।
CapSolver का प्रयास करें एक समर्थित reCAPTCHA टास्क के साथ लाइव वेरिफिकेशन चरण पूरा करें। cURL से अपने एप्लिकेशन में साबित अनुरोध के साथ समान अनुरोध क्षेत्र और स्वीकृति जांच के साथ आगे बढ़ें।
एफक्यूए (FAQ)
प्रश्न: क्या getToken को getTaskResult की आवश्यकता होती है?
इस वर्णित सीधे प्रवाह में getToken उत्तर में परिणाम लौटाता है, इसलिए क्लाइंट को getTaskResult की पॉलिंग आवश्यकता नहीं होती है। अलग पुनर्प्राप्ति के साथ टास्क ट्रैकिंग createTask एन्टीग्रेशन के लिए है।
प्रश्न: क्या getToken किसी भी CAPTCHA प्रकार को हल कर सकता है?
केवल इसके दस्तावेज़ीकृत में सूचीबद्ध टास्क प्रकार का उपयोग करें। दस्तावेज़ीकृत reCAPTCHA प्रकार असंबंधित परिवारों जैसे AWS WAF या छवि-से-पाठ अनुवाद के लिए समर्थन के अनुमान न करें।
प्रश्न: क्या getToken createTask से तेज़ है?
इस गाइड में अनुकूलता लाभ की स्थापना नहीं की गई है। दृश्यमान डिज़ाइन अंतर यह है कि क्लाइंट एक सीधा परिणाम की प्रतीक्षा करता है बजाय अलग पुनर्प्राप्ति लूप के निर्माण के।
प्रश्न: क्या websiteKey निजी सत्यापन गुप्त अक्षर है?
नहीं। यह पृष्ठ एन्टीग्रेशन के लिए सार्वजनिक साइट कुंजी है। साइट के सत्यापन गुप्त अक्षर बैकएंड पर रहता है, जबकि clientKey हल सेवा प्रमाणीकरण है।
प्रश्न: क्यों एक लौटाए गए टोकन की सत्यापन विफल हो सकती है?
मानक समय सीमा, पहले उपयोग, अपेक्षित पृष्ठ संदर्भ, क्रिया और एप्लिकेशन के सत्यापन प्रतिक्रिया की जांच करें। सॉल्वर से एक टोकन प्राप्त करना एप्लिकेशन के द्वारा इसकी स्वीकृति की गारंटी नहीं है।
प्रश्न: क्या नमूना टोकन एक लाइव समाधान द्वारा उत्पन्न किया गया था?
नहीं। दिखाया गया उत्तर एक उदाहरण है, और आदेश को स्थानीय HTTP फिक्सचर के साथ जांचा गया था। अपने सॉल्विंग कुंजी और स्वामित्व एप्लिकेशन के साथ अलग लाइव परीक्षण पूरा करें।
अनुपालन अस्वीकरण: इस ब्लॉग पर प्रदान की गई जानकारी केवल सूचनात्मक उद्देश्यों के लिए है। CapSolver सभी लागू कानूनों और विनियमों का पालन करने के लिए प्रतिबद्ध है। CapSolver नेटवर्क का उपयोग अवैध, धोखाधड़ी या दुरुपयोग करने वाली गतिविधियों के लिए करना सख्त वर्जित है और इसकी जांच की जाएगी। हमारे कैप्चा समाधान उपयोगकर्ता अनुभव को बेहतर बनाने के साथ-साथ सार्वजनिक डेटा क्रॉलिंग के दौरान कैप्चा कठिनाइयों को हल करने में 100% अनुपालन सुनिश्चित करते हैं। हम अपनी सेवाओं के जिम्मेदार उपयोग की प्रोत्साहना करते हैं। अधिक जानकारी के लिए, कृपया हमारी सेवा की शर्तें और गोपनीयता नीति पर जाएं।
अधिक
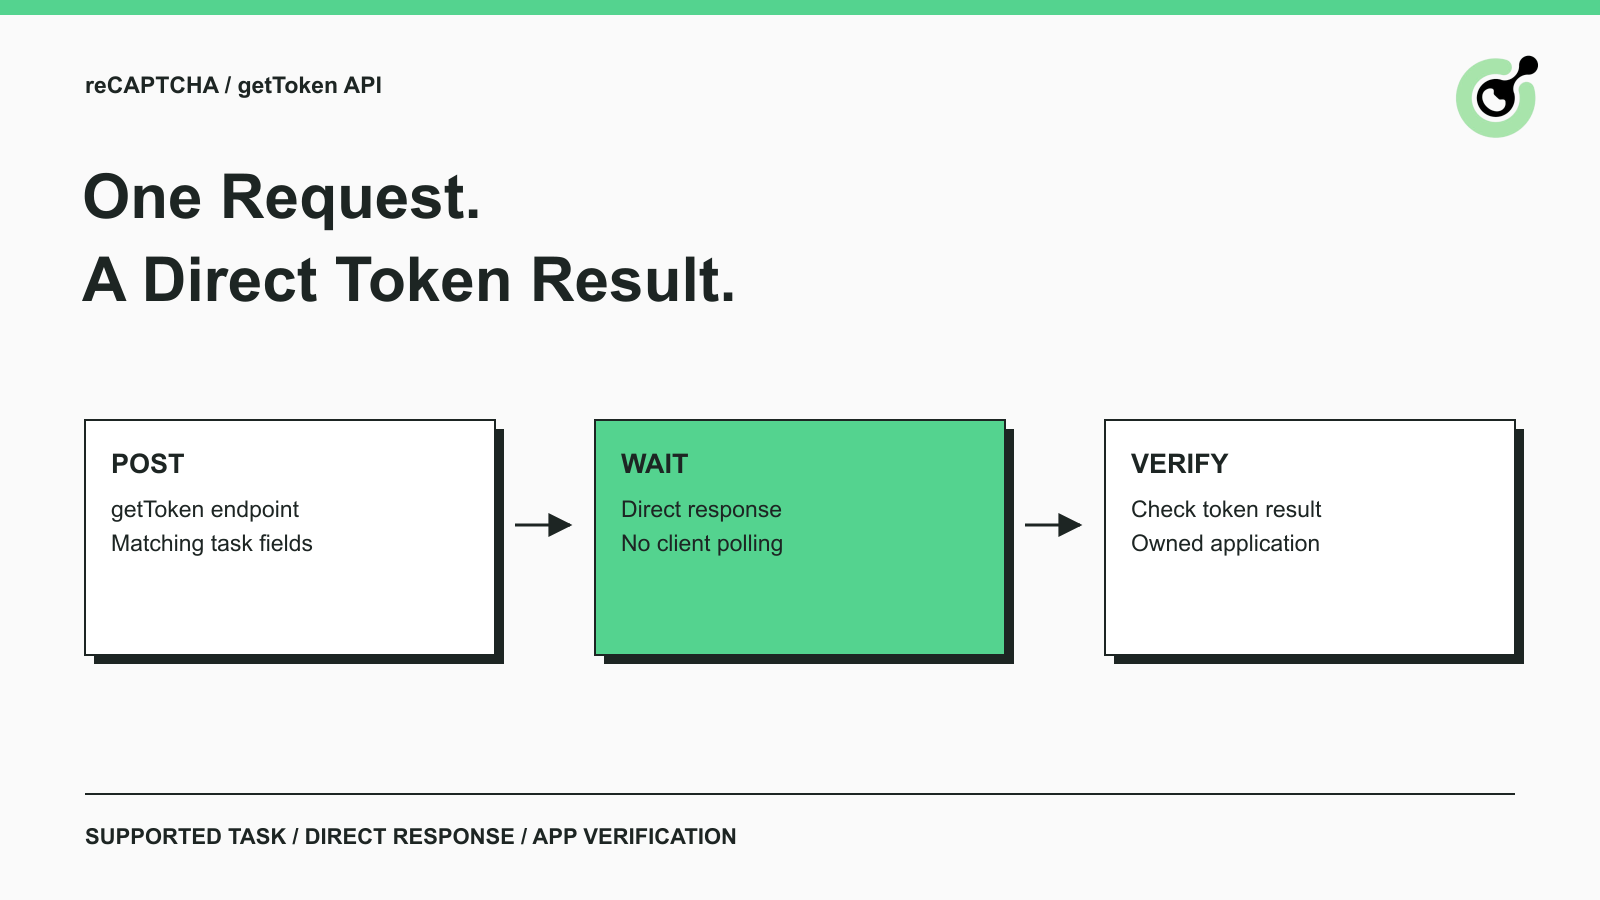
reCAPTCHA के साथ हल करें: एक अनुरोध, कोई पॉलिंग नहीं
CapSolver getToken का उपयोग समर्थित reCAPTCHA कार्य के लिए करें, दस्तावेजी JSON अनुरोध, cURL उदाहरण, सीधे परिणाम और स्पष्ट टोकन-सत्यापन चरण के साथ।
Rajinder Singh
17-Sep-2026

reCAPTCHA परीक्षण कुंजियां: भरोसेमंद QA पर्यावरण स्थापित करना कैसे
क्वालिटी एसरेंस में reCAPTCHA परीक्षण कुंजियों का उपयोग करें, अलग वातावरण, बैकएंड सत्यापन जांच, नकारात्मक परीक्षण और रिलीज गार्ड्स जो उत्पादन से परीक्षण सेटिंग्स को बाहर रखते हैं।

Lucas Mitchell
11-Sep-2026
reCaptcha के संस्करण कैसे पहचानें
इस लेख में, हम आपको दिखाएंगे कि कैसे पहचानें कि कौन सी reCaptcha वर्जन उपयोग में है।
Rajinder Singh
10-Sep-2026

कैसे हल करें "आपके कंप्यूटर नेटवर्क से असामान्य ट्रैफिक"
अपने कंप्यूटर नेटवर्क से असामान्य ट्रैफिक त्रुटियों पर गूगल पर लड़ रहे हैं? हमारा गाइड ट्रिगर्स की व्याख्या करता है और कैप्चा हल करने के समाधान प्रदान करता है, टिप्स शामिल हैं और CAPSOLVER.COM कैसे काम करता है इसका एक नजर डालता है जो इन अवरोधों को स्वचालित रूप से हल करके आपके ब्राउजिंग अनुभव को सुव्यवस्थित कर सकता है।
Rajinder Singh
09-Sep-2026
reCAPTCHA सॉल्वर ट्यूटोरियल बनाएं: नो-कोड CapSolver HTTP सीनारियो बनाएं
इस Make reCAPTCHA सॉल्वर ट्यूटोरियल का अनुसरण करें ताकि आप CapSolver HTTP स्थिति बना सकें createTask, getTaskResult, retry ब्रांचेस, और verification के साथ।
Rajinder Singh
16-Jul-2026
AI एजेंट्स में 'reCAPTCHA टोकन अमान्य' सुधारना
AI एजेंट्स के लिए एक फॉर्म जमा करने का गाइड जो reCAPTCHA टोकन अमान्य देखते हैं, टोकन समय, कार्यवाही मेल खाए, छिपे हुए क्षेत्र और बैकएंड प्रमाणीकरण पर केंद्रित है।
Rajinder Singh
16-Jun-2026