




Kiểm thử CAPTCHA trong Node.js: Khóa kiểm thử và kiểm tra bộ giải
Anh Tuan
How to use CapSolver
16-Oct-2026
Tóm tắt ngắn
- Các bài test CAPTCHA trong Node.js nên tách riêng những kiểm tra ứng dụng có thể dự đoán được khỏi một tập nhỏ các kiểm tra dùng trình giải CAPTCHA trực tiếp.
- Dùng cấu hình kiểm thử mà nhà cung cấp CAPTCHA đã ghi trong tài liệu cho các bài test form thông thường và trạng thái xác minh; các kết quả đó không đo lường hiệu suất giải CAPTCHA trực tiếp.
- Giữ sitekey của trình duyệt, cấu hình bộ xác minh ở backend và bất kỳ khóa tài khoản CapSolver nào trong đúng vai trò riêng của chúng.
- Một kiểm tra giải CAPTCHA trực tiếp nên dùng một thử thách được hỗ trợ trên trang thử nghiệm thuộc sở hữu hoặc được cho phép và kiểm chứng kết quả cuối cùng của ứng dụng.
- Đếm số lần thử lại ở cả tầng test-runner và tầng solver để một bài test không ổn định không âm thầm tạo ra nhiều lần thử giải CAPTCHA lặp lại.
Một bộ test Node.js có thể thất bại vì thử thách CAPTCHA thay đổi giữa các lần chạy, ngay cả khi chính form không đổi. Vấn đề ngược lại cũng quan trọng không kém: một bài test có thể vượt qua với phản hồi kiểm thử có thể dự đoán trong khi tích hợp trình giải trực tiếp vẫn chưa được kiểm tra.
CapSolver thuộc về tập nhỏ các kiểm tra thực sự cần chạy giải CAPTCHA được hỗ trợ. Phần lớn lỗi hồi quy của ứng dụng có thể được kiểm tra trực tiếp hơn với dữ liệu đầu vào được kiểm soát và các tùy chọn kiểm thử của nhà cung cấp. Hướng dẫn này giải thích cách phân chia các trách nhiệm đó trong một bộ QA Node.js, định nghĩa các khẳng định (assertion) hữu ích và điều tra lỗi. Kế hoạch test áp dụng cho các ứng dụng bạn sở hữu hoặc có quyền kiểm thử.
Tách QA CAPTCHA thành ba tầng kiểm thử
Tách biệt hành vi của component, xử lý xác minh và hành trình trình duyệt trực tiếp vì mỗi tầng trả lời một câu hỏi khác nhau.
Test component kiểm tra giao diện và trạng thái riêng của ứng dụng. Test xử lý xác minh kiểm tra cách backend xử lý kết quả được chấp nhận hoặc bị từ chối. Hành trình trực tiếp kiểm tra tích hợp bên ngoài hiện tại cùng với trình duyệt và ứng dụng. Gộp cả ba vào mọi bài test form làm cho việc chẩn đoán lỗi trở nên khó khăn hơn.
| Tầng kiểm thử | Điều bài test cần xác lập | Cần trình giải bên ngoài? |
|---|---|---|
| Component và trạng thái form | Validation, thông báo, trạng thái pending và các điều khiển hoạt động đúng | Không |
| Xử lý xác minh | Backend chấp nhận hoặc từ chối thao tác theo kết quả xác minh | Thường là không; dùng cấu hình kiểm thử được hỗ trợ hoặc phản hồi có kiểm soát được gắn nhãn rõ ràng |
| Hành trình trực tiếp được phép | Luồng giải CAPTCHA được hỗ trợ và ứng dụng phối hợp với nhau trên trang hiện tại | Có, khi đó là tích hợp đang được kiểm tra |
Một bài test CAPTCHA không thành công chỉ vì widget xuất hiện. Hãy nêu rõ hành vi cụ thể đang được khẳng định. “Thông báo lỗi xuất hiện sau khi kết quả xác minh bị từ chối” rõ ràng hơn một bài test tên “CAPTCHA hoạt động”.
Giữ cho các tầng này có thể nhận diện được trong báo cáo test. Một bộ test component vượt qua không nên che giấu một kiểm tra trực tiếp bị bỏ qua, và một lỗi dịch vụ bên ngoài không nên được mô tả như một lỗi form đã được xác nhận trước khi bạn kiểm tra bằng chứng từ ứng dụng.
Chọn test key cho các kiểm tra ứng dụng có thể dự đoán
Dùng test key được ghi trong tài liệu của nhà cung cấp khi mục đích là hành vi ứng dụng có thể lặp lại thay vì giải thử thách trực tiếp.
Hướng dẫn kiểm thử reCAPTCHA của Google cung cấp một cặp test key v2 tránh thử thách thực và luôn vượt qua xác minh. Với v3, Google khuyên dùng một key kiểm thử riêng và lưu ý rằng điểm số trong môi trường kiểm thử có thể không phản ánh chính xác lưu lượng thực tế.
Hai chỉ dẫn này không thể hoán đổi cho nhau. Một cặp test key v2 không xác lập được hành vi của điểm rủi ro v3. Hãy kiểm tra các nhánh ứng dụng phụ thuộc điểm số bằng kết quả verifier được kiểm soát, và gắn nhãn bài test đó là mô phỏng logic quyết định của bạn. Giữ riêng các quan sát từ một tích hợp thực đã cấu hình.
Tài liệu kiểm thử Turnstile của Cloudflare cung cấp các sitekey và secret key giả với hành vi pass, fail và token trùng lặp đã được mô tả. Hãy dùng đúng tổ hợp phù hợp với trường hợp bạn đang kiểm tra. Một dummy token và verifier production không phải là cách hợp lệ để test đường đi thành công.
Đối với thiết lập môi trường reCAPTCHA chi tiết, hãy dùng hướng dẫn test-key hiện có. Kế hoạch test ở đây tập trung vào việc các thiết lập đó thuộc về đâu trong bộ Node.js, và khi nào nên thêm một kiểm tra trình giải.
Giữ riêng ba loại key
Public sitekey của trình duyệt, secret xác minh phía server của ứng dụng và khóa tài khoản CapSolver có những nhiệm vụ khác nhau.
Sitekey chọn cấu hình CAPTCHA được trang hiển thị. Bộ xác minh backend dùng thông tin xác thực phù hợp riêng. Client solver dùng khóa tài khoản CapSolver để gửi yêu cầu giải. Đừng sao chép một key sang trường khác chỉ vì chúng đều có từ “key”.
Trong một dự án Node.js, giữ thông tin xác thực phía server trong cấu hình server hoặc CI được phê duyệt. Không đặt khóa tài khoản CapSolver vào JavaScript gửi xuống trình duyệt. Giữ cấu hình test và production có thể phân biệt được, và để quy trình phát hành từ chối các thiết lập kiểm thử trong môi trường production.
Xác định hợp đồng test trước khi thêm trình giải
Xác định host được phép, form kiểm thử, loại thử thách, kết quả mong đợi và điều kiện dừng trước khi kiểm tra trực tiếp chạy.
Dùng bản ghi test được kiểm soát và một thao tác không nhạy cảm. Ví dụ, một form demo thuộc sở hữu có thể trả về một mã biên nhận test sau khi xác minh thành công. Khẳng định nên xác nhận mã đó và trạng thái mong đợi, không chỉ là widget CAPTCHA biến mất.
Nêu rõ điều gì sẽ xảy ra khi việc giải không hoàn thành. Bài test nên thất bại với giai đoạn và lý do hữu ích, hoặc được đánh dấu là không khả dụng theo chính sách test đã ghi. Nó không nên âm thầm chuyển sang test key giữa chừng kiểm tra trực tiếp rồi báo cáo thành công.
Cùng một hợp đồng cũng nên chỉ rõ ai sở hữu cấu hình trang và ai điều tra tích hợp bên ngoài. Một developer xem xét lỗi cần biết bản triển khai, cấu hình test và bản sửa ứng dụng nào đã được dùng. Một giá trị bí mật không cần thiết trong báo cáo đó; một tham chiếu cấu hình được kiểm soát là đủ.
Giữ kiểm tra trực tiếp nhỏ gọn
Dùng một hành trình được phép mang tính đại diện thay vì gọi trình giải trong mọi bài test component.
Một kiểm tra trực tiếp có profile phụ thuộc khác với một bài test trạng thái cục bộ. Nó phụ thuộc vào tham số trang hiện tại, khả dụng của dịch vụ bên ngoài, xử lý kết quả và chính ứng dụng. Chạy nhiều bản sao không tự động mang lại độ bao phủ hữu ích hơn nếu tất cả đều đi cùng một đường.
Xác định lịch chạy riêng hoặc nhóm test rõ ràng cho phụ thuộc đó nếu phù hợp. Lựa chọn nên theo nhu cầu phát hành của bạn. Đừng xem một ngưỡng thời gian giải chung hay một tỷ lệ phần trăm thành công tự đặt ra là yêu cầu cho mọi ứng dụng.
Nhận Mã Thưởng CapSolver
Tăng ngân sách tự động hóa ngay lập tức!
Dùng mã thưởng CAP26 khi nạp tiền vào tài khoản CapSolver để nhận thêm 5% bonus cho mỗi lần nạp — không giới hạn.
Đổi mã ngay trong Bảng điều khiển CapSolver

Kiểm tra đường đi giải CAPTCHA Node.js so với API chính thức
Xem lại yêu cầu tạo task và xử lý kết quả so với hợp đồng CapSolver hiện tại trước khi dùng chúng trong một assertion QA.
Tài liệu createTask mô tả thông tin xác thực tài khoản và đối tượng task. Với task bất đồng bộ, hãy lưu mã định danh trả về và lấy kết quả của task đó thông qua luồng getTaskResult. Một yêu cầu tạo được chấp nhận chỉ là một sự kiện trung gian.
Chọn task khớp với trang. Ví dụ, tài liệu task reCAPTCHA v2 định nghĩa URL trang, public sitekey, các biến thể và cấu trúc solution. Một bài test không nên tái sử dụng URL mẫu hoặc key từ một tutorial không liên quan rồi quy lỗi kết quả thất bại cho framework trình duyệt.
Giữ kết quả trả về gắn với case test và trạng thái trình duyệt hiện tại. Nếu bài test tải lại trang hoặc form tạo thử thách mới, hãy xem xét liệu các tham số và kết quả ban đầu còn thuộc về thao tác đó không. Tránh dùng một biến token dùng chung có thể thay đổi giữa các case chạy song song.
Dùng client Node.js được bảo trì, có request và response tuân theo hợp đồng chính thức hiện tại. Test client tách riêng khỏi form để một lỗi phân tích JSON hoặc truyền tải có thể được chẩn đoán mà không cần chạy lại cả hành trình trình duyệt.
Khẳng định quyết định backend và kết quả cuối cùng của ứng dụng
Khẳng định kết quả mong muốn của ứng dụng sau khi phản hồi xác minh được xử lý.
Với một form test thuộc sở hữu, kiểm tra rằng thao tác yêu cầu được chấp nhận một lần và trả về mã định danh test mong đợi. Cũng kiểm tra đường từ chối: ứng dụng không được commit thao tác khi kết quả xác minh thiếu hoặc bị từ chối. Kiểm tra trạng thái người dùng nhìn thấy, gồm việc có thể thực hiện lần thử mới qua luồng được chấp thuận hay không.
Tài liệu assertion của Playwright phân biệt các assertion tự động thử lại với các kiểm tra tức thì thông thường. Dùng assertion phù hợp với trạng thái bạn kỳ vọng sẽ trở nên hiển thị. Một khoảng trễ cố định rồi theo sau là assertion yếu có thể khiến một lỗi chậm trông giống như kiểm tra thành công.
Giữ bằng chứng trung thực. Một phản hồi xác minh giả lập chứng minh cách ứng dụng xử lý phản hồi đó. Một test key của nhà cung cấp chạy qua đường kiểm thử của họ. Một kết quả từ trình giải trực tiếp chứng minh rằng một lần thử giải cụ thể đã trả về kết quả. Chỉ toàn bộ hành trình mới có thể xác lập rằng thao tác ứng dụng được test đã hoàn tất dưới các điều kiện đó.
Chủ động bao gồm các trường hợp lỗi
Bao phủ dữ liệu đầu vào thiếu, xác minh bị từ chối, phụ thuộc không khả dụng và kết quả ứng dụng không hoàn chỉnh theo hợp đồng của ứng dụng.
Bạn không cần dịch vụ CAPTCHA trực tiếp để kích hoạt mọi nhánh. Dùng chế độ kiểm thử được hỗ trợ hoặc phản hồi có kiểm soát cho các lỗi mang tính quyết định, rồi giữ một kiểm tra tích hợp thực nhỏ hơn. Ghi lại vị trí test double để người bảo trì sau này biết ranh giới mạng nào đã được chạy.
Callback UI có thể là một assertion trung gian, nhưng không nên là assertion duy nhất. Nếu callback chạy và backend từ chối kết quả, bài test nên giải thích lỗi muộn hơn đó thay vì báo pass từ sự kiện sớm hơn.
Tính đến số lần retry ở cả hai tầng
Đếm riêng số lần chạy lại toàn bộ bài test và số lần retry bên trong client solver.
Test runner có thể bắt đầu lại toàn bộ hành trình sau khi một assertion thất bại. Nếu client solver cũng thử nhiều lần, một case test hiển thị có thể tạo nhiều lời gọi ra bên ngoài hơn so với báo cáo test cho thấy. Xem xét các giới hạn cấu hình cùng nhau và ghi lại đủ thông tin để giải thích những lần thử đó.
Hướng dẫn retry của Playwright mô tả các kết quả pass, flaky và fail riêng biệt. Giữ nguyên sự phân biệt đó. Một case chỉ pass khi retry nên vẫn được hiển thị là flaky thay vì được tính tương đương với pass ngay lần đầu.
Tránh giải lại chỉ vì assertion của ứng dụng sai. Nếu dịch vụ đã trả về solution mong đợi nhưng selector của form trỏ tới component cũ, thêm một lần thử có trả phí sẽ không sửa được selector. Hãy chẩn đoán giai đoạn trước khi mở rộng giới hạn retry.
Với các lần chạy song song, cô lập dữ liệu test và trạng thái trang. Một biên nhận do ứng dụng sinh ra nên gắn với case đã tạo ra nó, và một kết quả từ một context trình duyệt không nên được dùng bởi context khác. Các kiểm soát này cũng giúp báo cáo lỗi dễ tái hiện hơn.
Khiến báo cáo QA giải thích được hành động tiếp theo
Báo cáo tầng kiểm thử, loại thử thách đã cấu hình, giai đoạn lỗi và kết quả ứng dụng cùng nhau.
Một bản ghi ngắn có thể phân biệt lỗi tạo request với task solver đang pending, phản hồi verifier bị từ chối hoặc trạng thái UI cuối cùng bị thiếu. Thêm bản revision của ứng dụng và mã định danh lần chạy test. Giữ thông tin xác thực, token solution đầy đủ, cookie và dữ liệu form không liên quan ngoài các báo cáo thông thường.
Dùng tài liệu lỗi CapSolver cho các lỗi do dịch vụ báo về. Giữ nguyên mã lỗi thay vì thay mọi vấn đề bằng “CAPTCHA thất bại”. Với lỗi ứng dụng, lưu lại assertion liên quan và kết quả backend đã được ẩn dữ liệu nhạy cảm.
Giữ hợp đồng test ban đầu cạnh báo cáo. Các bài test ứng dụng có thể dự đoán và kiểm tra solver trực tiếp nên báo cáo bằng chứng khác nhau, để người bảo trì có thể biết phần nào của tích hợp đã được chạy.
Ghép từng bài test với câu hỏi nó có thể trả lời
Một bộ CAPTCHA Node.js hữu ích chứng minh hành vi ứng dụng một cách có thể dự đoán và kiểm tra đường giải bên ngoài một cách có chủ đích.
Dùng các tùy chọn kiểm thử của nhà cung cấp cho các trường hợp form và xác minh có thể lặp lại, rồi dùng CapSolver cho một số ít kiểm tra giải trực tiếp được hỗ trợ khi tích hợp đó là một phần trong quy trình được cho phép của bạn. Giữ retry, dữ liệu test và assertion cuối cùng rõ ràng để một kết quả xanh có ý nghĩa minh bạch.
Xây dựng luồng tự động hóa đáng tin cậy với CapSolver
Xác nhận một đường giải được hỗ trợ và một kết quả cấp ứng dụng trước khi thêm kiểm tra đó vào lịch QA rộng hơn.
Câu hỏi thường gặp
Hỏi: Có nên để mọi bài test form Node.js gọi trình giải CAPTCHA không?
Không. Phần lớn các test về form và trạng thái xác minh có thể dùng cấu hình kiểm thử được hỗ trợ hoặc phản hồi có kiểm soát. Hãy dành giải trực tiếp cho các kiểm tra được thiết kế để chạy phụ thuộc đó.
Hỏi: Test key reCAPTCHA có đo chất lượng trình giải không?
Không. Chúng chạy qua một đường kiểm thử được ghi trong tài liệu. Chúng không đo hiệu suất giải thử thách trực tiếp hay xác lập cách lưu lượng production sẽ được đánh giá.
Hỏi: Khóa API CapSolver nên được lưu ở đâu?
Giữ nó trong cấu hình bí mật phía server hoặc CI được phê duyệt. Nó khác với public sitekey của trang và không nên được gửi trong JavaScript phía trình duyệt.
Hỏi: Vì sao một bài test thất bại có thể kích hoạt nhiều lần thử giải?
Client solver có thể retry, và test runner có thể chạy lại toàn bộ case. Hãy xem xét cả hai tầng cùng nhau và gắn từng lần thử với bài test gốc.
Hỏi: Assertion cuối cùng nên kiểm tra điều gì?
Kiểm tra kết quả do ứng dụng sở hữu, chẳng hạn như một thao tác kiểm thử đã được chấp nhận với mã định danh như mong đợi. Một lời giải được trả về hoặc callback đã hoàn thành chỉ là một tín hiệu trung gian.
Tuyên bố Tuân thủ: Thông tin được cung cấp trên blog này chỉ mang tính chất tham khảo. CapSolver cam kết tuân thủ tất cả các luật và quy định hiện hành. Việc sử dụng mạng lưới CapSolver cho các hoạt động bất hợp pháp, gian lận hoặc lạm dụng là hoàn toàn bị cấm và sẽ bị điều tra. Các giải pháp giải captcha của chúng tôi nâng cao trải nghiệm người dùng trong khi đảm bảo tuân thủ 100% trong việc giúp giải quyết các khó khăn về captcha trong quá trình thu thập dữ liệu công khai. Chúng tôi khuyến khích việc sử dụng dịch vụ của chúng tôi một cách có trách nhiệm. Để biết thêm thông tin, vui lòng truy cập Điều khoản Dịch vụ và Chính sách Quyền riêng tư.
Thêm
CAPTCHA trong iframe không được phát hiện? Cách tìm đúng khung
Tìm hiểu lý do tại sao một CAPTCHA hiển thị lại bị bỏ sót bên trong iframe. Kiểm tra ngữ cảnh tài liệu, quá trình tải widget, các tham số của trang web và quá trình trình duyệt chuyển giao cho trình giải CAPTCHA của bạn.
Anh Tuan
26-Oct-2026
Cách phát hiện CAPTCHA trong các bài kiểm thử Browser của Robot Framework
Phát hiện CAPTCHA trong Robot Framework bằng một từ khóa Python đã được kiểm thử và SDK trình giải chính thức. Kiểm tra các tham số của trang và hiểu rõ nơi quá trình phát hiện bị dừng.
Anh Tuan
26-Oct-2026
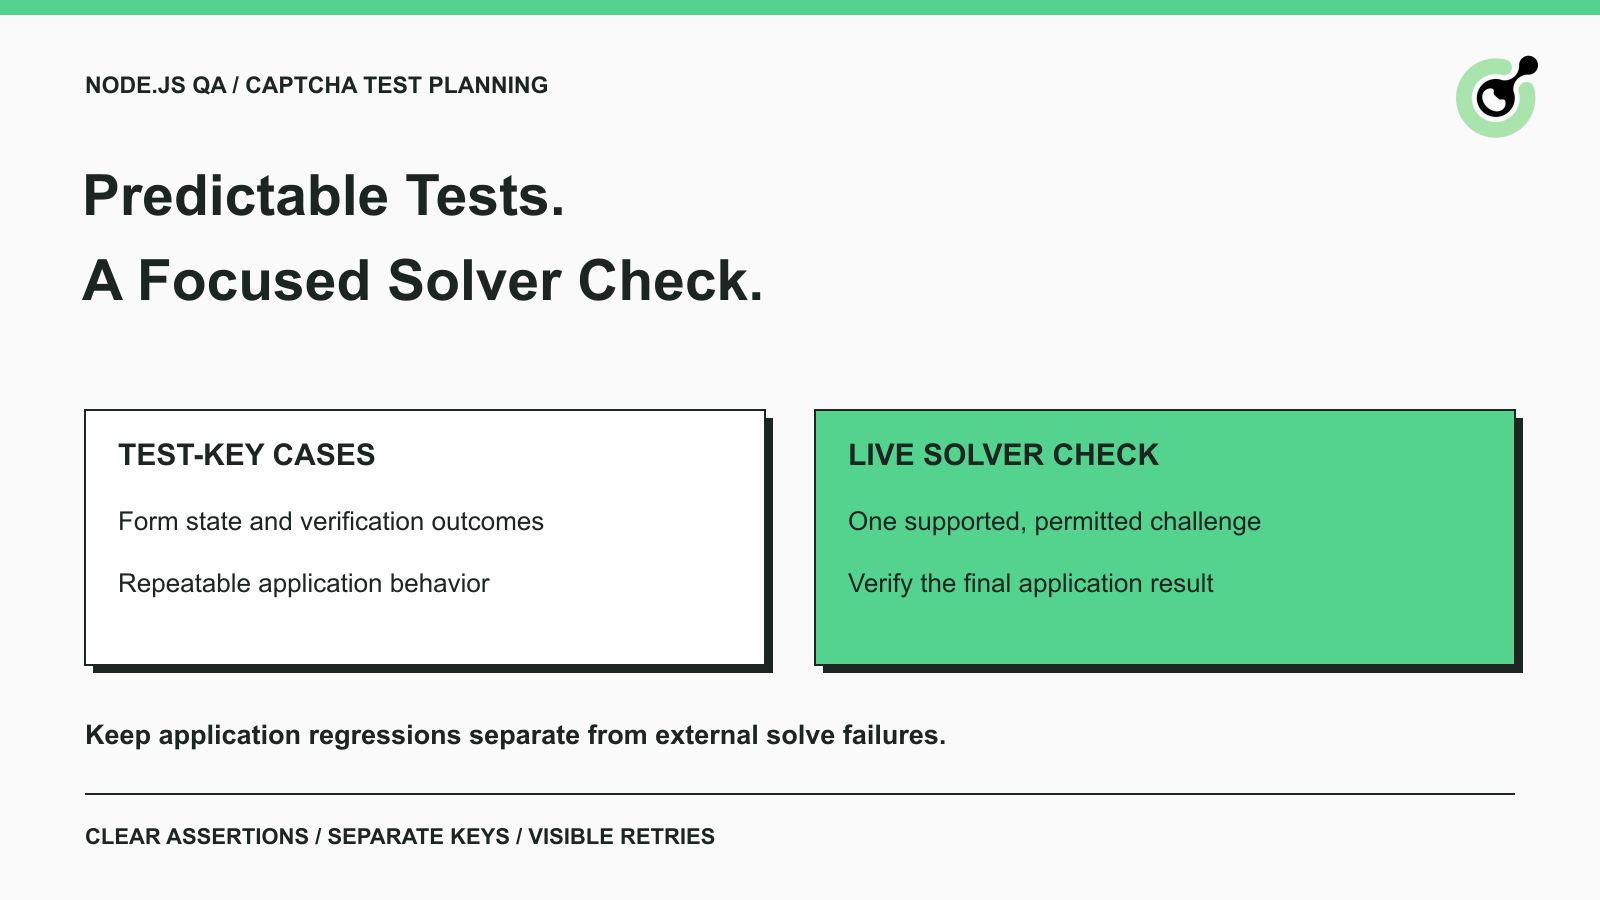
Kiểm thử CAPTCHA trong Node.js: Khóa kiểm thử và kiểm tra bộ giải
Lên kế hoạch cho các bài kiểm tra CAPTCHA Node.js với khóa kiểm tra của nhà cung cấp, các lần kiểm tra bộ giải được kiểm soát và các câu lệnh kiểm thử rõ ràng. Tách riêng các hồi quy của biểu mẫu khỏi các lỗi giải CAPTCHA từ hệ thống bên ngoài.
Anh Tuan
16-Oct-2026
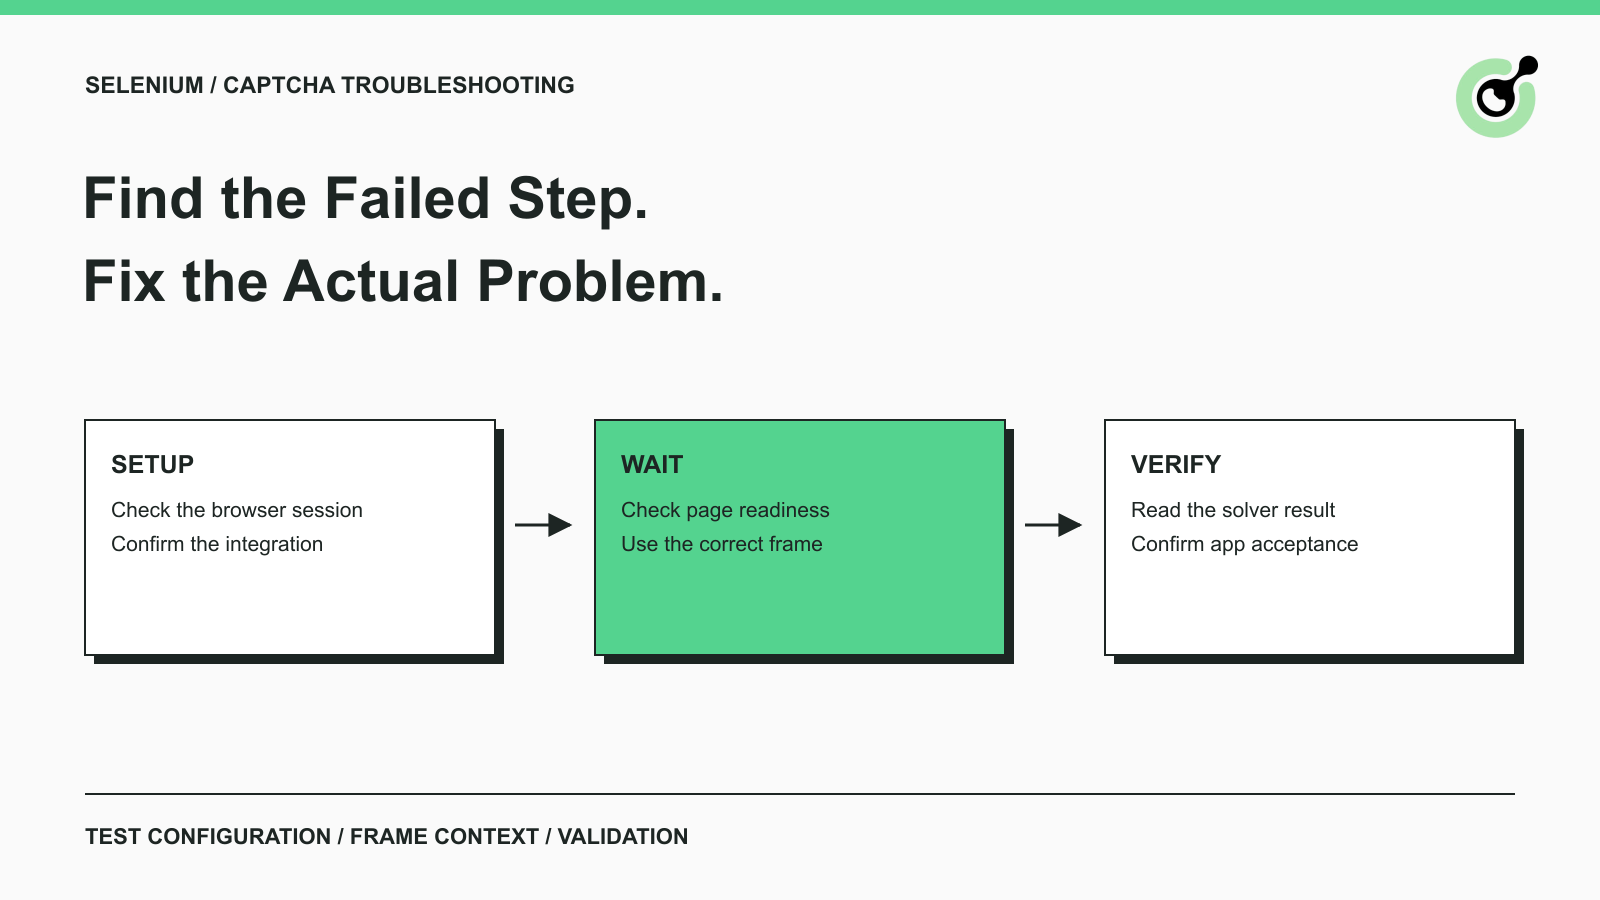
Những vấn đề CAPTCHA thường gặp với Selenium và cách khắc phục
Sửa chữa các vấn đề tích hợp CAPTCHA phổ biến của Selenium bằng cách kiểm tra cấu hình kiểm thử, phần mở rộng, thời gian chờ, bối cảnh iframe, phản hồi của người giải và kết quả ứng dụng.
Anh Tuan
22-Sep-2026
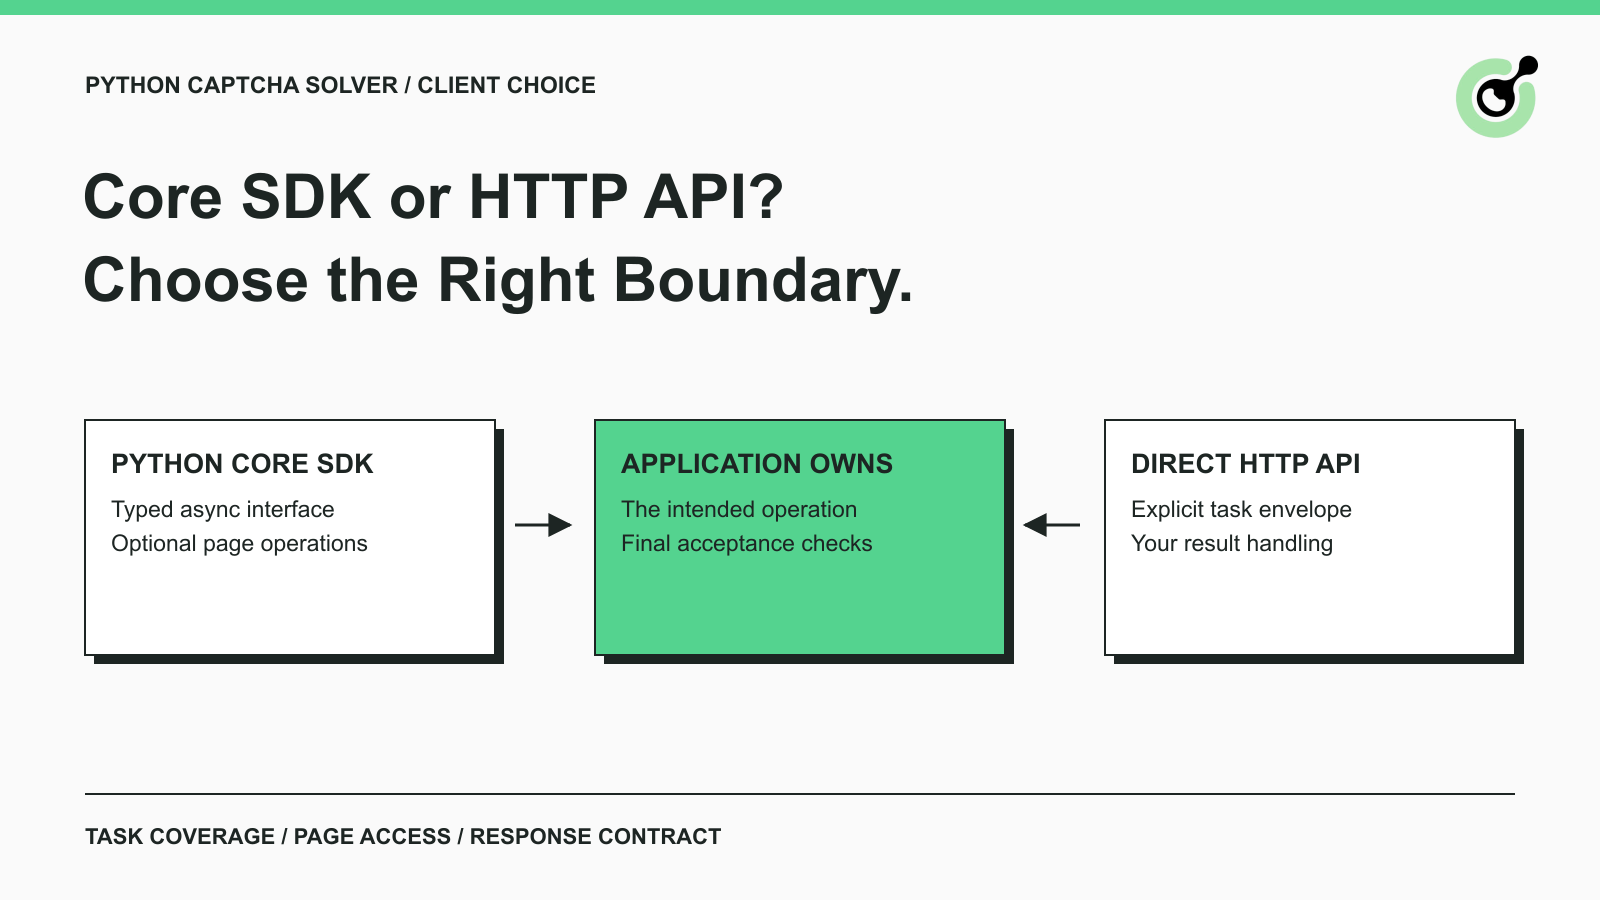
CapSolver SDK Python Cốt Lõi so với API HTTP: Bạn Nên Sử Dụng Cái Nào?
Chọn SDK Core Python của CapSolver hoặc API HTTP trực tiếp dựa trên hỗ trợ nhiệm vụ, truy cập trang, xử lý phản hồi và các trách nhiệm mà ứng dụng của bạn đảm nhận.
Anh Tuan
16-Sep-2026
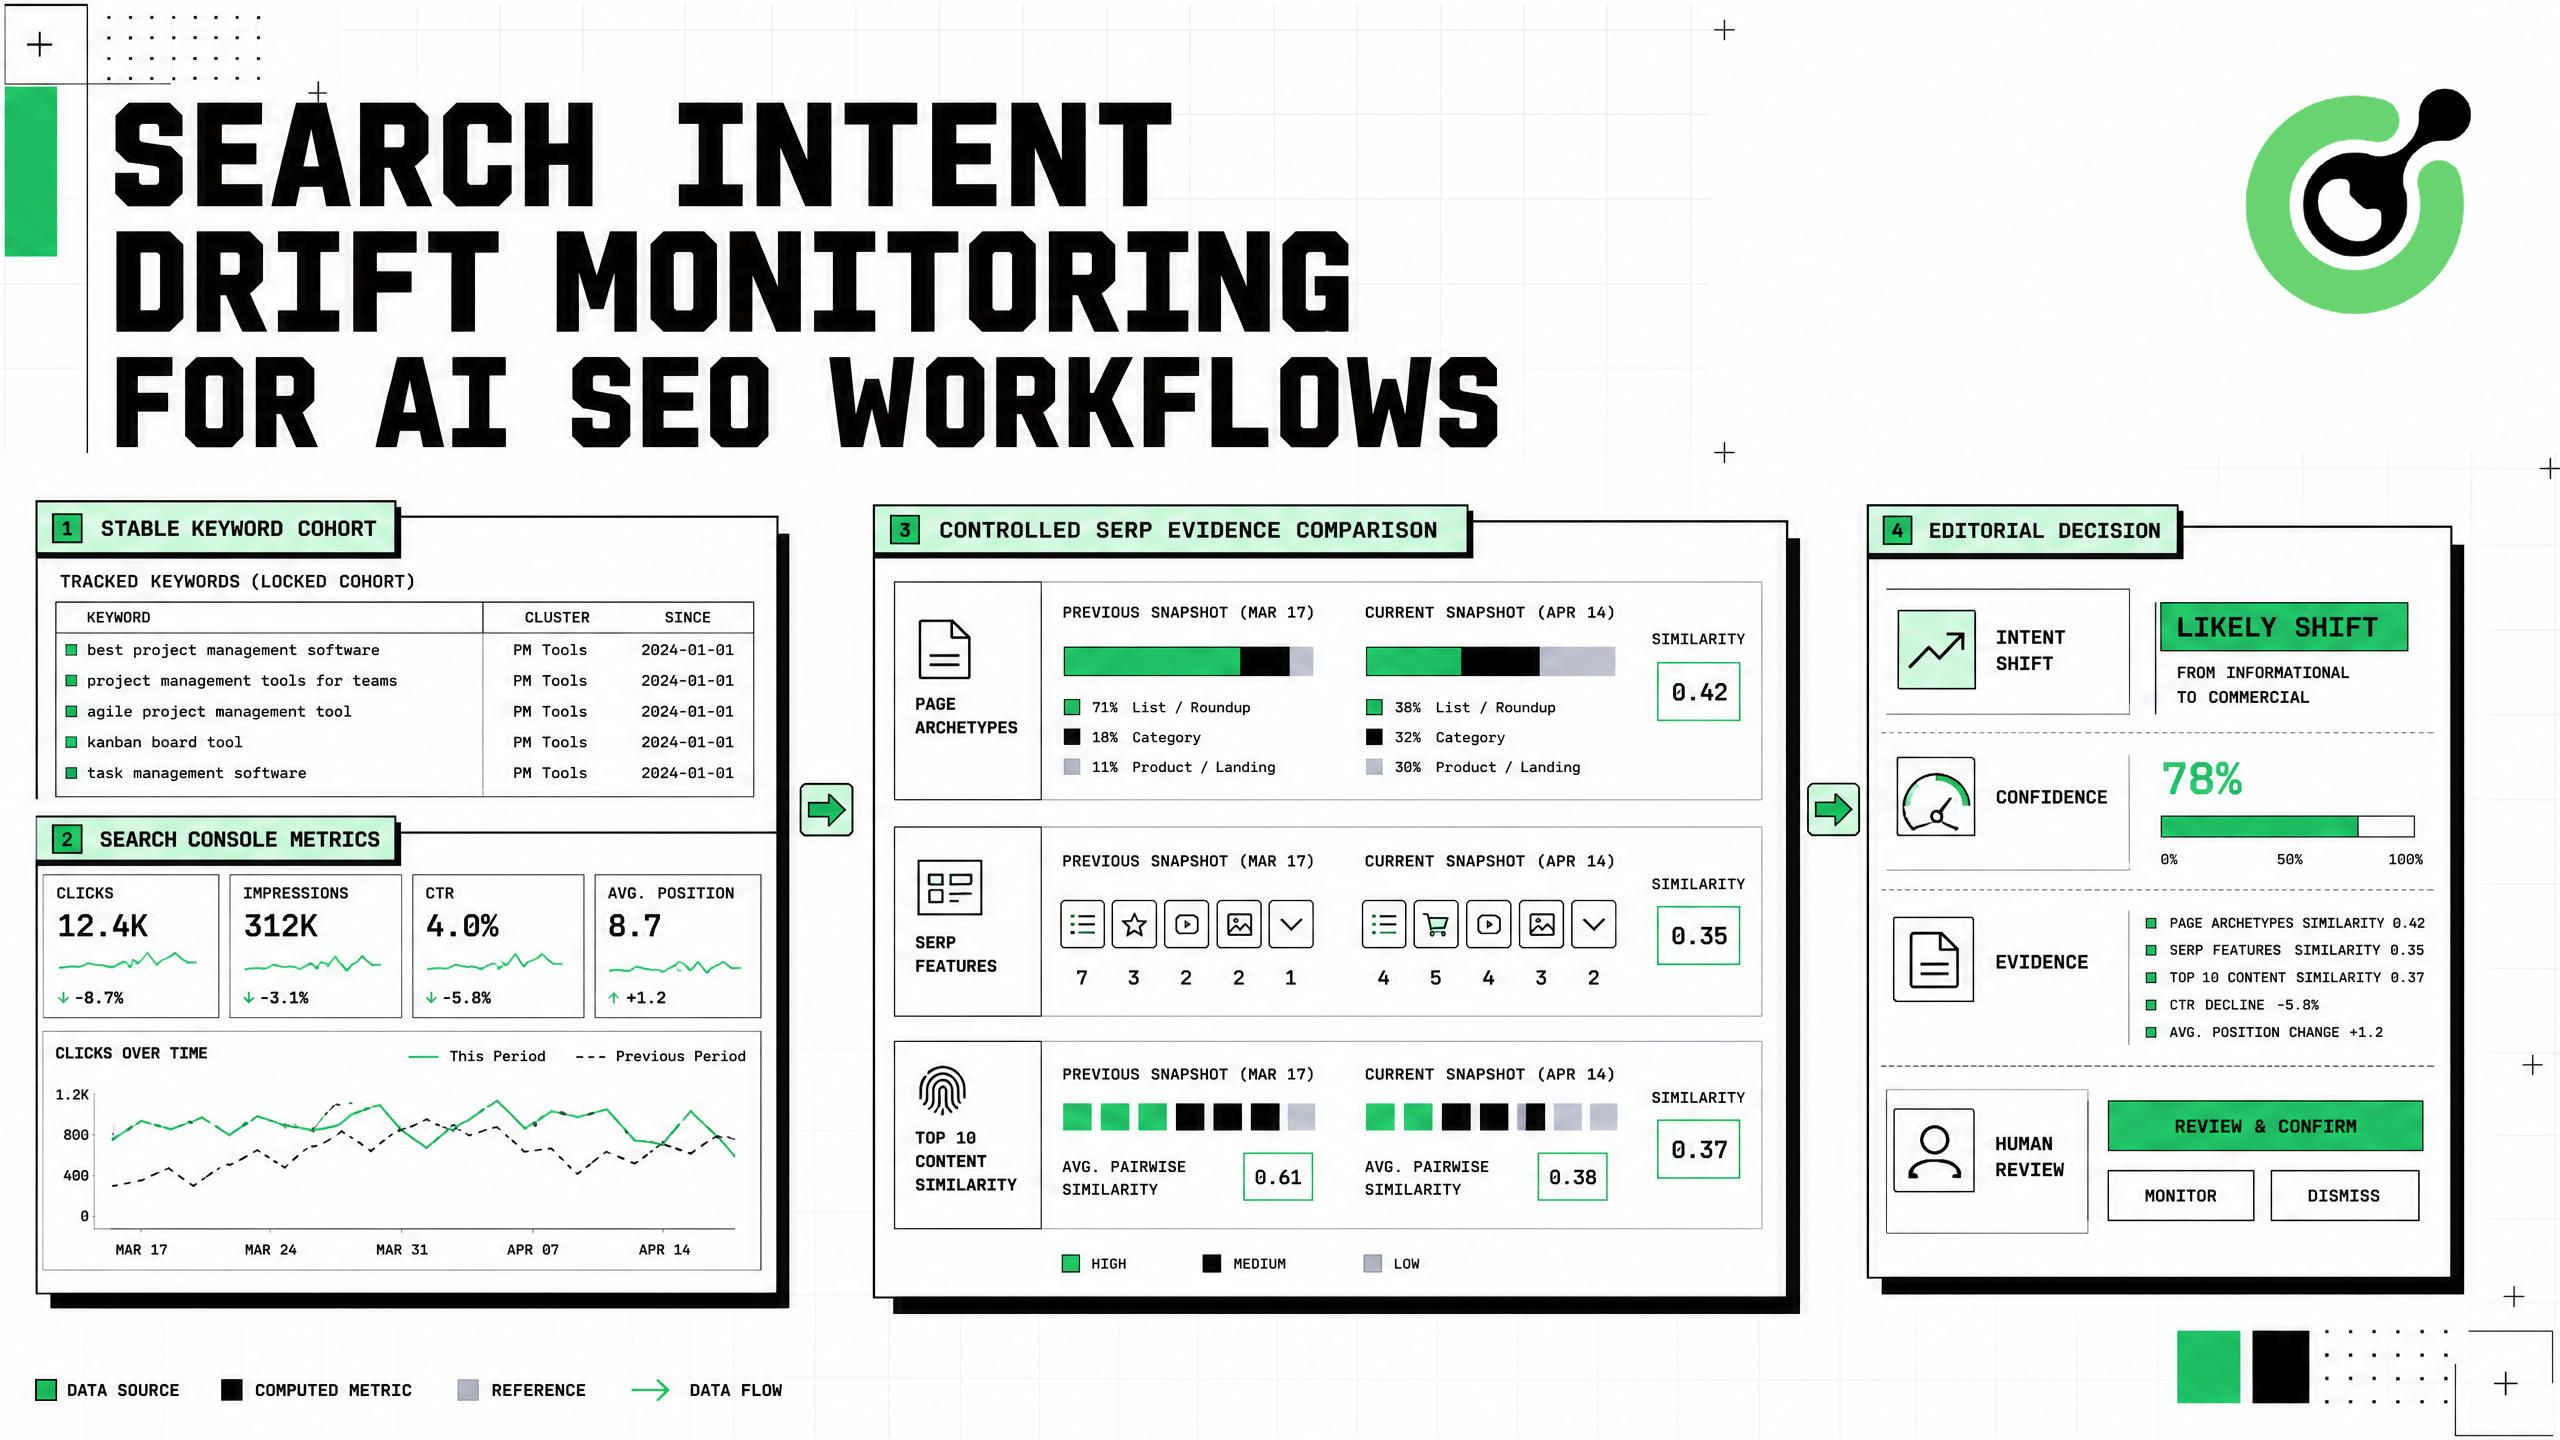
Giám sát sự thay đổi mục đích tìm kiếm cho quy trình SEO AI
Xây dựng giám sát sự thay đổi mục đích tìm kiếm với dữ liệu từ Search Console, quan sát SERP có kiểm soát, nhãn mục đích, ngưỡng độ tin cậy, bằng chứng và tự động hóa an toàn.
Anh Tuan
31-Aug-2026