




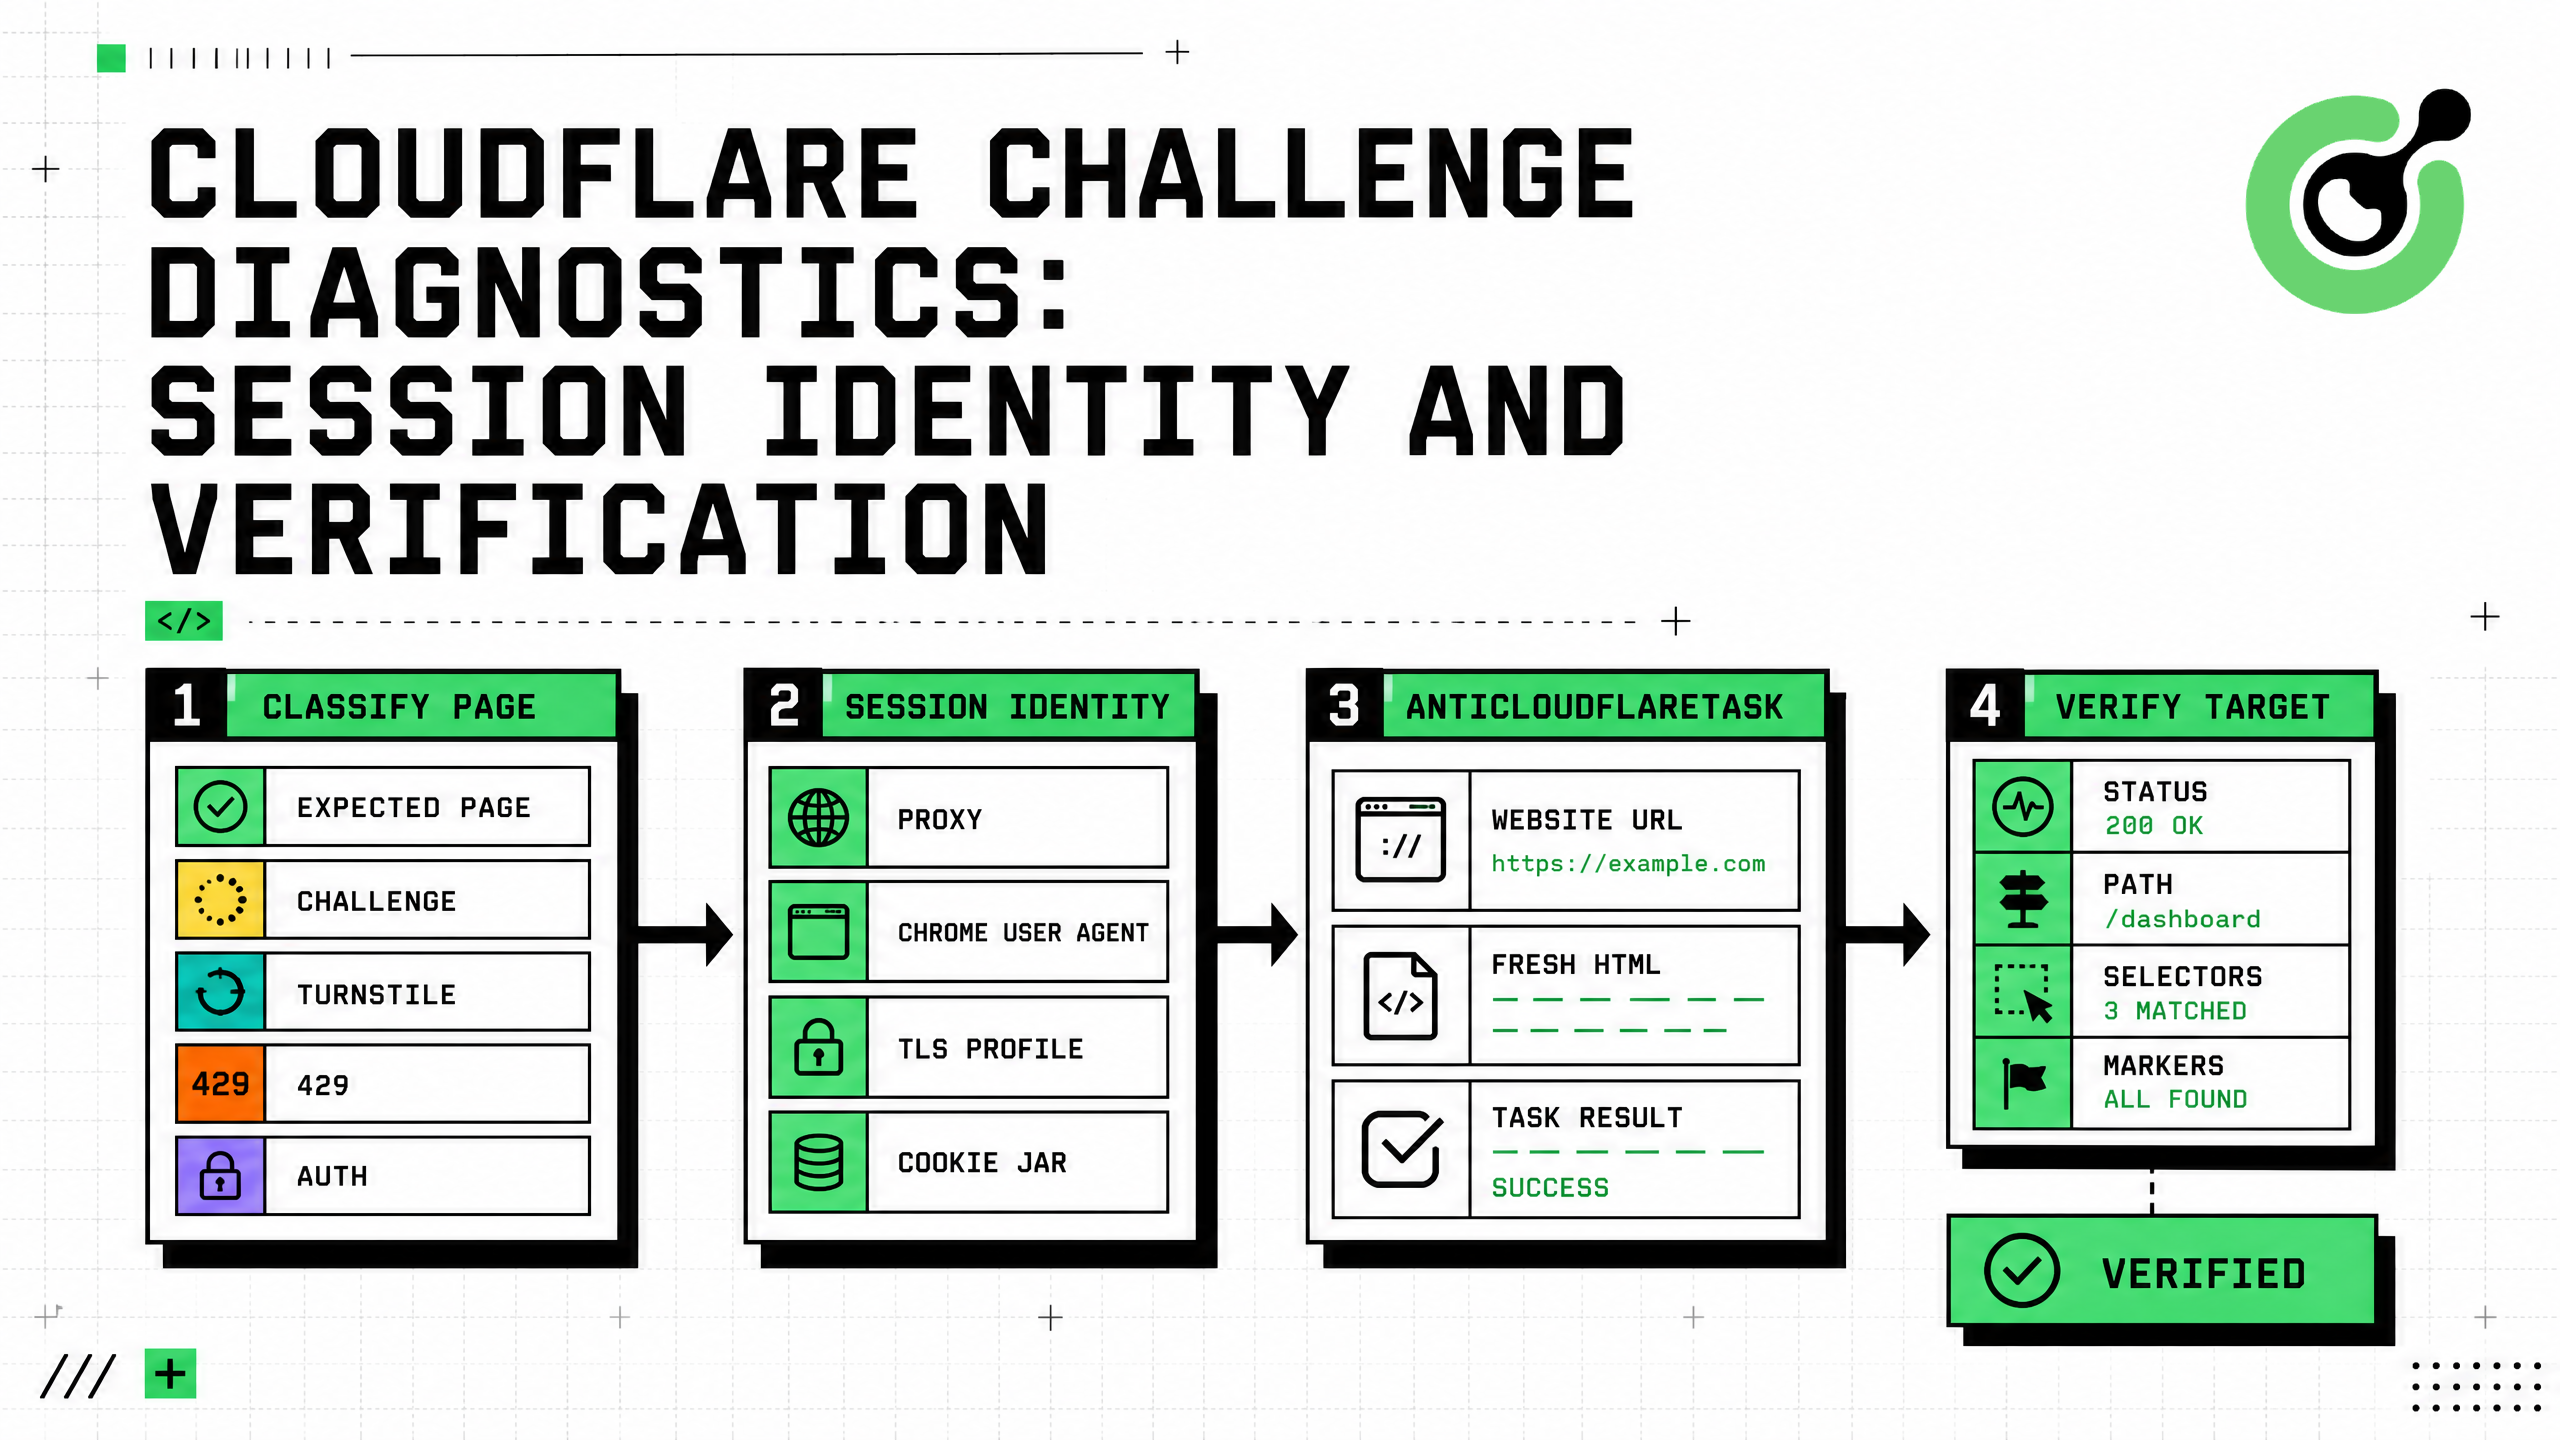
क्लाउडफ़्लेयर चुनौती निदान: सेशन पहचान और सत्यापन
Rajinder Singh
How to use CapSolver
31-Aug-2026
संक्षिप्त विवरण
- पहले क्लाउडफ़्लेर चुनौती पृष्ठ को टर्नस्टाइल, दर सीमा, प्राधिकरण, नेटवर्क विफलता और एप्लिकेशन त्रुटि से अलग करें।
- दस्तावेज़ीकृत
AntiCloudflareTaskका उपयोग करें और ठीक लक्ष्य URL और स्थिर या स्टिकी प्रॉक्सी के साथ उपयोग करें; समर्थित क्रोम उपयोगकर्ता एजेंट को एक ही रखें। - यदि चुनौती HTML की आवश्यकता हो, तो एक अनुमोदित सत्र से तत्काल इसे एक अलग मुद्रा पहचान से बजाय ले लें।
cf_clearance, कुकीज, टोकन, प्रॉक्सी प्रमाणीकरण और कच्चा HTML को छोटे जीवनकाल के रहस्य मानें जिन्हें लॉग या विश्लेषण में शामिल नहीं किया जाना चाहिए।- तैयार कार्य परिणाम केवल एक मध्यवर्ती सफलता है। यह सुनिश्चित करें कि इच्छित लक्ष्य पृष्ठ लोड हुआ है और चुनौती अब उपलब्ध नहीं है।
परिचय
क्लाउडफ़्लेर चुनौती निदान की शुरुआत अवस्था वर्गीकरण और सत्र पहचान से करें, न कि दोहराए गए कार्य निर्माण से। एक सुरक्षित पृष्ठ एक अंतर्निहित चुनौती, टर्नस्टाइल विजेट, HTTP 429 उत्तर, कठोर ब्लॉक, प्राधिकरण स्क्रीन, मूल त्रुटि, या सामान्य एप्लिकेशन पृष्ठ दिखा सकता है। प्रत्येक अवस्था के लिए अलग कार्रवाई की आवश्यकता होती है। एक समर्थित चुनौती पृष्ठ के लिए, कैपसॉल्वर ठीक लक्ष्य URL, स्थिर या स्टिकी प्रॉक्सी और एक ही क्रोम उपयोगकर्ता एजेंट के साथ AntiCloudflareTask के साथ दस्तावेज़ करता है; कुछ साइटों को उसी सत्र से ताजा चुनौती HTML की आवश्यकता हो सकती है। फिर वापस किए गए स्पष्टीकरण डेटा को उसी मुद्रा पहचान पर लागू करें और उम्मीद के लक्ष्य पृष्ठ के साथ इसकी पुष्टि करें। इस गाइड में एक सामान्य वास्तुकला प्रस्तुत की गई है जो उद्योग, उपयोग मामले या एजेंट फ्रेमवर्क के साथ जुड़े नहीं हैं।
सही समस्या परिभाषा से शुरू करें
क्लाउडफ़्लेर चुनौतियां के रूप में ब्राउज़र और क्लाइंट-साइड संकेतों का मूल्यांकन करता है और न्यूनतम उपयोगकर्ता अंतर्क्रिया की मांग कर सकता है। इस व्यापक श्रेणी को हर ब्लॉक या अपूर्ण उत्तर से भ्रमित नहीं करना चाहिए।
एक निदान कार्य प्रवाह चार प्रश्नों का उत्तर देना चाहिए:
- क्या लक्ष्य अधिकृत है और अनुमोदित श्रेणी में है?
- कौन सा पृष्ठ या उत्तर असल में देखा गया?
- क्या अवस्था समर्थित कैपसॉल्वर कार्य प्रकार के साथ मेल खाती है?
- क्या कार्य के कार्यान्वयन के बाद इच्छित लक्ष्य पृष्ठ लोड हुआ?
CapSolver Cloudflare ब्लॉग में संबंधित उत्पाद और कार्यान्वयन सामग्री है, जबकि CapSolver CAPTCHA-हल करने वाला FAQ सामान्य कार्य चक्र की व्याख्या करता है।
मुख्य उत्तर अवस्थाओं को अलग करें
| अवस्था | आम साक्ष्य | सही अगली कार्रवाई |
|---|---|---|
| अपेक्षित पृष्ठ | ज्ञात शीर्षक, मार्ग, सामान्य चिह्न, या उत्तर स्कीमा | विश्लेषण करें या जारी रखें |
| क्लाउडफ़्लेर चुनौती पृष्ठ | "कुछ मुद्दा...", चुनौती स्क्रिप्ट, क्लाउडफ़्लेर चिह्न | सीमा की पुष्टि करें और AntiCloudflareTask के विचार करें |
| टर्नस्टाइल विजेट | टर्नस्टाइल स्क्रिप्ट, साइट कुंजी, विजेट कंटेनर | दस्तावेज़ीकृत टर्नस्टाइल कार्य पथ का उपयोग करें |
| दर सीमा | HTTP 429, Retry-After, अनुमति उत्तर |
प्रतीक्षा करें और मांग की दर कम करें |
| प्राधिकरण आवश्यक | लॉगिन फॉर्म, 401, सत्र-समाप्त अवस्था | अनुमोदित प्रवाह के माध्यम से प्राधिकरण करें |
| कठोर ब्लॉक | समर्थित चुनौती साक्ष्य के बिना स्थायी 403 | रोकें और एक्सेस नीति या नेटवर्क पहचान की समीक्षा करें |
| मूल या नेटवर्क त्रुटि | 5xx, DNS, TLS, समय सीमा | इंफ्रास्ट्रक्चर ठीक करें; चुनौती कार्य निर्माण न करें |
| अज्ञात पृष्ठ | डिज़ाइन या अर्थ ज्ञात अवस्थाओं से मेल नहीं खाता | लाल करे डायग्नोस्टिक्स संग्रहित करें और समीक्षा के लिए अनुरोध करें |
एक चुनौती सेवा का उपयोग हर 403 या खाली पृष्ठ के लिए एक सामान्य उत्तर के रूप में नहीं किया जाना चाहिए।
निर्धारित पृष्ठ वर्गीकरण बनाएं
python
from dataclasses import dataclass

@dataclass(frozen=True)
class HttpObservation:
    url: str
    status_code: int
    title: str
    html: str
    headers: dict[str, str]


def classify_observation(obs: HttpObservation) -> str:
    title = obs.title.lower()
    html = obs.html.lower()

    if obs.status_code == 429:
        return "RATE_LIMIT"

    if obs.status_code >= 500:
        return "ORIGIN_OR_NETWORK_ERROR"

    if "challenges.cloudflare.com/turnstile" in html:
        return "TURNSTILE_WIDGET"

    challenge_markers = (
        "just a moment" in title
        or "challenge-platform" in html
        or "cf-chl-" in html
    )
    if challenge_markers:
        return "CLOUDFLARE_CHALLENGE"

    if 'type="password"' in html or obs.status_code == 401:
        return "AUTH_REQUIRED"

    if obs.status_code == 200 and 'data-page="expected"' in html:
        return "EXPECTED_PAGE"

    if obs.status_code == 403:
        return "HARD_BLOCK"

    return "UNKNOWN_PAGE"
लक्ष्य-विशिष्ट सफलता चिह्नों का उपयोग करें। एक सामान्य HTTP 200 पर्याप्त नहीं है क्योंकि चुनौती, त्रुटि और सहमति पृष्ठ भी 200 लौटा सकते हैं।
CapSolver त्रुटि FAQ प्रदाता त्रुटियों को पृष्ठ-अवस्था त्रुटियों से अलग रखने में उपयोगी है।
सत्र पहचान ट्यूपल परिभाषित करें
क्लाउडफ़्लेर स्पष्टीकरण दर्शक और उपकरण संदर्भ से जुड़ा हुआ है। क्लाउडफ़्लेर के स्पष्टीकरण दस्तावेज़ के अनुसार, cf_clearance एक विशिष्ट दर्शक और उपकरण से जुड़ा हुआ है और सत्र व्यवहार में परिवर्तन के साथ पुनर्मूल्यांकन किया जा सकता है।
मुद्रा पहचान को स्पष्ट रूप से प्रस्तुत करें:
python
from dataclasses import dataclass

@dataclass(frozen=True)
class SessionIdentity:
    session_id: str
    proxy_profile: str
    chrome_user_agent: str
    tls_profile: str
    cookie_jar_id: str
    target_host: str
ट्यूपल को प्रारंभिक अवलोकन से कार्य के निष्पादन और लक्ष्य-पृष्ठ सत्यापन तक स्थिर रखें।
सर्वर-पक्ष अनुमोदित लक्ष्यों के रजिस्टर करें
python
from dataclasses import dataclass
from urllib.parse import urlparse

@dataclass(frozen=True)
class TargetPolicy:
    target_id: str
    hostname: str
    allowed_path_prefixes: tuple[str, ...]
    purpose: str
    proxy_profile: str
    max_attempts: int = 1

TARGETS = {
    "docs_demo": TargetPolicy(
        target_id="docs_demo",
        hostname="approved.example.com",
        allowed_path_prefixes=("/public/", "/test/"),
        purpose="authorized integration validation",
        proxy_profile="approved_static_us",
    )
}


def resolve_target(target_id: str, url: str) -> TargetPolicy:
    policy = TARGETS.get(target_id)
    if policy is None:
        raise PermissionError("Unknown target")

    parsed = urlparse(url)
    if parsed.scheme != "https":
        raise PermissionError("HTTPS is required")
    if parsed.hostname != policy.hostname:
        raise PermissionError("Host is outside the approved scope")
    if not any(parsed.path.startswith(p) for p in policy.allowed_path_prefixes):
        raise PermissionError("Path is outside the approved scope")
    return policy
अविश्वसनीय कॉलर के द्वारा किसी भी URL, प्रॉक्सी या उद्देश्य को स्वीकार न करें।
AntiCloudflareTask संधि की समझ
कैपसॉल्वर के क्लाउडफ़्लेर चुनौती दस्तावेज़ में AntiCloudflareTask की परिभाषा है।
| क्षेत्र | आवश्यक | निदान नियम |
|---|---|---|
type |
हां | AntiCloudflareTask होना चाहिए |
websiteURL |
हां | ठीक अनुमोदित लक्ष्य पृष्ठ |
proxy |
हां | सत्र के लिए स्थिर या स्टिकी प्रॉक्सी |
userAgent |
शर्त | समर्थित क्रोम उपयोगकर्ता एजेंट जिसका ग्राहक द्वारा उपयोग किया गया है |
html |
शर्त | उसी सत्र से ताजा चुनौती HTML |
दस्तावेज़ में टीएलएस-क्षम अनुरोध प per लाइब्रेरी की आवश्यकता होती है और अनुशंसा की जाती है कि प्रॉक्सी सत्र कम से कम तीन मिनट के लिए बनाए रखा जाए।
CapSolver उत्पाद पृष्ठ समर्थित क्लाउडफ़्लेर और टर्नस्टाइल कार्य श्रेणियों को अलग करने में मदद करता है।
विश्वसनीय सत्र डेटा से कार्य बनाएं
python
import os
import capsolver

capsolver.api_key = os.environ["CAPSOLVER_API_KEY"]

PROXY_VAULT = {
    "approved_static_us": os.environ["APPROVED_STATIC_PROXY"],
}


def build_task(
    policy: TargetPolicy,
    identity: SessionIdentity,
    target_url: str,
    fresh_html: str | None,
) -> dict:
    if identity.proxy_profile != policy.proxy_profile:
        raise ValueError("Session proxy does not match target policy")
    if identity.target_host != policy.hostname:
        raise ValueError("Session host does not match target policy")

    task = {
        "type": "AntiCloudflareTask",
        "websiteURL": target_url,
        "proxy": PROXY_VAULT[identity.proxy_profile],
        "userAgent": identity.chrome_user_agent,
    }
    if fresh_html:
        task["html"] = fresh_html
    return task
कार्य बिल्डर एक सुरक्षित वॉल्ट से नेटवर्क संसाधन लेता है। यह उन्हें एक कॉलर या ट्रेस में वापस नहीं करता है।
उसी सत्र से HTML एकत्र करें
जब HTML की आवश्यकता होती है, तो चुनौती के रूप में वर्गीकरण के बाद तत्काल इसे एकत्र करें।
python
from datetime import datetime, timezone

@dataclass(frozen=True)
class ChallengeDocument:
    session_id: str
    target_url: str
    body: str
    status_code: int
    captured_at: str

async def capture_challenge_document(client, identity, target_url):
    response = await client.get(
        target_url,
        session_id=identity.session_id,
        proxy_profile=identity.proxy_profile,
        user_agent=identity.chrome_user_agent,
        tls_profile=identity.tls_profile,
        cookie_jar_id=identity.cookie_jar_id,
    )
    observation = HttpObservation(
        url=str(response.url),
        status_code=response.status_code,
        title=extract_title(response.text),
        html=response.text,
        headers=dict(response.headers),
    )
    if classify_observation(observation) != "CLOUDFLARE_CHALLENGE":
        raise ValueError("The response is not a recognized Challenge page")

    return ChallengeDocument(
        session_id=identity.session_id,
        target_url=target_url,
        body=response.text,
        status_code=response.status_code,
        captured_at=datetime.now(timezone.utc).isoformat(),
    )
अन्य प्रॉक्सी, उपयोगकर्ता एजेंट, सत्र या लक्ष्य URL द्वारा एकत्रित HTML का उपयोग न करें।
कैपसॉल्वर कार्य का कार्यान्वयन करें
python
def solve_approved_challenge(
    target_id: str,
    target_url: str,
    identity: SessionIdentity,
    document: ChallengeDocument,
) -> dict:
    policy = resolve_target(target_id, target_url)

    if document.session_id != identity.session_id:
        raise ValueError("Document and session do not match")
    if document.target_url != target_url:
        raise ValueError("Document and target URL do not match")

    task = build_task(
        policy=policy,
        identity=identity,
        target_url=target_url,
        fresh_html=document.body,
    )
    solution = capsolver.solve(task)

    cookies = solution.get("cookies") or {}
    clearance = cookies.get("cf_clearance") or solution.get("token")
    returned_user_agent = solution.get("userAgent") or identity.chrome_user_agent

    if not clearance:
        raise RuntimeError("Task result did not contain clearance data")

    return {
        "cookies": cookies,
        "user_agent": returned_user_agent,
    }
solution को प्रिंट न करें। अगले अनुरोध के लिए आवश्यक रनटाइम क्षेत्रों को निकालें।
मौजूदा कुकी जार के साथ स्पष्टीकरण लागू करें
python
async def apply_clearance(client, identity: SessionIdentity, result: dict):
    for name, value in result["cookies"].items():
        await client.set_cookie(
            cookie_jar_id=identity.cookie_jar_id,
            domain=identity.target_host,
            name=name,
            value=value,
            secure=True,
        )

    await client.set_user_agent(
        session_id=identity.session_id,
        user_agent=result["user_agent"],
    )
अनुमोदित लक्ष्य द्वारा आवश्यक ठीक होस्ट और कुकी स्कोप का उपयोग करें। अन्य डोमेन या अन्य मशीन पर कुकी की प्रतिलिपि न बनाएं।
लक्ष्य पृष्ठ की पुष्टि करें
python
@dataclass(frozen=True)
class VerificationRule:
    expected_status: int
    required_selectors: tuple[str, ...]
    forbidden_markers: tuple[str, ...]
    expected_path_prefix: str

async def verify_target_page(
    client,
    identity: SessionIdentity,
    target_url: str,
    rule: VerificationRule,
) -> dict:
    response = await client.get(
        target_url,
        session_id=identity.session_id,
        proxy_profile=identity.proxy_profile,
        user_agent=identity.chrome_user_agent,
        tls_profile=identity.tls_profile,
        cookie_jar_id=identity.cookie_jar_id,
    )

    parsed = urlparse(str(response.url))
    body = response.text.lower()

    status_ok = response.status_code == rule.expected_status
    path_ok = parsed.path.startswith(rule.expected_path_prefix)
    markers_ok = not any(marker.lower() in body for marker in rule.forbidden_markers)
    selectors_ok = all(selector_in_html(response.text, selector) for selector in rule.required_selectors)

    return {
        "verified": status_ok and path_ok and markers_ok and selectors_ok,
        "status_ok": status_ok,
        "path_ok": path_ok,
        "markers_ok": markers_ok,
        "selectors_ok": selectors_ok,
    }
कैपसॉल्वर कार्य परिणाम पर्याप्त नहीं है। अनुप्रयोग केवल इस सत्यापन के बाद verified=True लौटाएगा।
सीमित स्थिति मशीन का उपयोग करें
python
from enum import Enum

class FlowState(str, Enum):
    OBSERVED = "OBSERVED"
    CLASSIFIED = "CLASSIFIED"
    TASK_CREATED = "TASK_CREATED"
    RESULT_READY = "RESULT_READY"
    PAGE_VERIFIED = "PAGE_VERIFIED"
    STOPPED = "STOPPED"

ALLOWED = {
    FlowState.OBSERVED: {FlowState.CLASSIFIED, FlowState.STOPPED},
    FlowState.CLASSIFIED: {FlowState.TASK_CREATED, FlowState.STOPPED},
    FlowState.TASK_CREATED: {FlowState.RESULT_READY, FlowState.STOPPED},
    FlowState.RESULT_READY: {FlowState.PAGE_VERIFIED, FlowState.STOPPED},
    FlowState.PAGE_VERIFIED: {FlowState.STOPPED},
}


def transition(current: FlowState, next_state: FlowState) -> FlowState:
    if next_state not in ALLOWED[current]:
        raise ValueError(f"Invalid transition: {current} -> {next_state}")
    return next_state
प्रत्येक अवलोकित पृष्ठ अवस्था के लिए एक कार्य प्रयास अनुमति दें। यदि सत्यापन विफल रहता है, तो लूप के बजाय समीक्षा के लिए रोकें।
एक्शन से पहले त्रुटियों का वर्गीकरण करें
कैपसॉल्वर के त्रुटि-कोड दस्तावेज़ में इनपुट, सीमा, समय सीमा, प्रॉक्सी, खाता, समर्थन और अस्थायी-सेवा त्रुटियों के बीच अंतर किया गया है।
| त्रुटि वर्ग | उदाहरण | कार्रवाई |
|---|---|---|
| अमान्य इनपुट | ERROR_INVALID_TASK_DATA |
विश्वसनीय कार्य निर्माण सुधारें |
| दर सीमा | ERROR_RATE_LIMIT |
नीति के अनुसार प्रतीक्षा करें |
| समय सीमा | ERROR_TASK_TIMEOUT |
समय नोट करें और रोकें या समीक्षा करें |
| असमर्थित कार्य | ERROR_TASK_NOT_SUPPORTED |
चुनौती प्रकार के पुनर्वर्गीकरण करें |
| हल नहीं कर सकते | ERROR_CAPTCHA_UNSOLVABLE |
पृष्ठ अवस्था की समीक्षा करें और रोकें |
| प्रॉक्सी ब्लॉक किया गया | ERROR_PROXY_BANNED |
समीक्षा अनुमोदित नेटवर्क पहचान |
| --- | --- | --- |
| खाता/कुंजी | ERROR_KEY_DENIED_ACCESS, ERROR_ZERO_BALANCE |
खाता कॉन्फ़िगरेशन ठीक करें |
| स्थायी सेवा | ERROR_SERVICE_UNAVALIABLE |
पीछे हटें और प्रदाता स्थिति की जांच करें |
हर त्रुटि के लिए एक ही पुन: प्रयास नियम लागू न करें।
त्रुटियों को स्थिर श्रेणियों में मानकीकृत करें
python
ERROR_ACTIONS = {
    "ERROR_INVALID_TASK_DATA": "FIX_INPUT",
    "ERROR_RATE_LIMIT": "WAIT",
    "ERROR_TASK_TIMEOUT": "REVIEW",
    "ERROR_TASK_NOT_SUPPORTED": "RECLASSIFY",
    "ERROR_CAPTCHA_UNSOLVABLE": "REVIEW",
    "ERROR_PROXY_BANNED": "REVIEW_NETWORK",
    "ERROR_KEY_DENIED_ACCESS": "FIX_ACCOUNT",
    "ERROR_ZERO_BALANCE": "FIX_ACCOUNT",
    "ERROR_SERVICE_UNAVALIABLE": "BACKOFF",
}


def normalize_error(error_code: str | None) -> dict:
    code = error_code or "UNKNOWN_ERROR"
    return {
        "category": code,
        "action": ERROR_ACTIONS.get(code, "OPERATOR_REVIEW"),
        "retry_allowed": ERROR_ACTIONS.get(code) in {"WAIT", "BACKOFF"},
    }
एक विश्वसनीय नीति के साथ ही केवल तब पुन: प्रयास अनुमति दें जब उत्प्रेरक स्थिति बदल गई हो या प्रतीक्षा अवधि समाप्त हो गई हो।
अल्पकालिक सत्र सामग्री की सुरक्षा करें
निम्नलिखित को गोपनीय मानें:
- CapSolver API कुंजी;
- प्रॉक्सी प्रमाण-पत्र;
cf_clearanceऔर अन्य कुकीज;- चुनौती टोकन;
- डिवाइस पहचान के हिस्से के रूप में पूर्ण उपयोगकर्ता-एजेंट;
- कच्चा चुनौती HTML;
- ब्राउज़र स्टोरेज स्थिति;
- सीमा रहित लक्ष्य यूआरएल जिनमें पहचानकर्ता शामिल हैं।
python
SAFE_EVENT_FIELDS = {
    "event",
    "target_id",
    "state",
    "error_category",
    "attempt_count",
    "duration_ms",
    "verified",
    "observed_at",
}


def redact_event(event: dict) -> dict:
    return {
        key: event[key]
        for key in SAFE_EVENT_FIELDS
        if key in event
    }
सामान्य लॉग में संवेदनशील साक्ष्य के बजाय इसके हैश या आंतरिक संदर्भ को संग्रहीत करें।
CapSolver FAQ https://www.capsolver.com/faq अतिरिक्त ऑपरेशनल दिशा-निर्देश प्रदान करता है, और CapSolver स्थिति पृष्ठ https://status.capsolver.com/status/capsolver एप्लिकेशन विफलताओं और प्रदाता उपलब्धता के बीच अंतर करने में मदद करता है।
उपयोगी ऑब्जर्वेबिलिटी जोड़ें
python
from datetime import datetime, timezone
from time import monotonic


def diagnostic_event(
    target_id: str,
    state: str,
    attempt_count: int,
    verified: bool,
    started_at: float,
    error_category: str | None = None,
) -> dict:
    return redact_event({
        "event": "cloudflare_challenge_diagnostic",
        "target_id": target_id,
        "state": state,
        "attempt_count": attempt_count,
        "duration_ms": int((monotonic() - started_at) * 1000),
        "verified": verified,
        "error_category": error_category,
        "observed_at": datetime.now(timezone.utc).isoformat(),
    })
चुनौती दर, सफल कार्य दर, सत्यापित-पृष्ठ दर, त्रुटि वितरण, समाप्त होने तक का समय, और ऑपरेटर-समीक्षा आयतन की निगरानी करें। गोपनीयता के बारे में ध्यान रखें।
डायग्नोस्टिक मार्ग का परीक्षण करें
python
import pytest

@pytest.mark.parametrize(
    "status,title,html,expected",
    [
        (429, "Rate limited", "", "RATE_LIMIT"),
        (403, "Just a moment...", "cf-chl-test", "CLOUDFLARE_CHALLENGE"),
        (200, "Sign in", '<input type="password">', "AUTH_REQUIRED"),
        (500, "Server error", "", "ORIGIN_OR_NETWORK_ERROR"),
    ],
)
def test_classifier(status, title, html, expected):
    observation = HttpObservation(
        url="https://approved.example.com/test/",
        status_code=status,
        title=title,
        html=html,
        headers={},
    )
    assert classify_observation(observation) == expected
अन्य पहचान असंगतियों का भी परीक्षण करें:
python
def test_task_rejects_proxy_profile_mismatch():
    policy = TARGETS["docs_demo"]
    identity = SessionIdentity(
        session_id="session-1",
        proxy_profile="wrong_profile",
        chrome_user_agent="Mozilla/5.0 ... Chrome/141.0.0.0 ...",
        tls_profile="chrome141",
        cookie_jar_id="jar-1",
        target_host="approved.example.com",
    )

    with pytest.raises(ValueError):
        build_task(
            policy=policy,
            identity=identity,
            target_url="https://approved.example.com/test/",
            fresh_html="<html>Just a moment...</html>",
        )
अंत में, रेडैक्शन के द्वारा कुकीज, एचटीएमएल, कुंजी और प्रॉक्सी मान शामिल नहीं होते हैं।
बोनस कोड: CapSolver डैशबोर्ड https://dashboard.capsolver.com/dashboard/overview/?utm_source=offcial&utm_medium=blog&utm_campaign=cloudflare-challenge-diagnostics-session-identity-verification पर WEBS कोड का उपयोग करके प्रत्येक भरोसे पर 5% अतिरिक्त बोनस प्राप्त करें।
तुलना सारांश
| पैटर्न | पहचान संगतता | डायग्नोस्टिक स्पष्टता | सिफारिश |
|---|---|---|---|
| हर 403 के बाद पुन: प्रयास करें | कम | कम | बचें |
| कॉलर-द्वारा दिए गए क्षेत्रों से एक कार्य बनाएं | चर | कम | बचें |
| विश्वसनीय पहचान से वर्गीकृत, निर्मित और फिर सत्यापित करें | उच्च | उच्च | प्राथमिकता |
| हस्तक्षेप के लिए हाथ बंद करें | उच्च | उच्च | अज्ञात या संवेदनशील स्थिति के लिए आवश्यक |
प्राथमिक पैटर्न प्रत्येक निर्णय को स्पष्ट और परीक्षण करने योग्य बनाता है।
उत्पादन सूची
- सर्वर-बाजू पर अनुमोदित होस्ट, पथ, उद्देश्य और प्रॉक्सी प्रोफाइल के पंजीकरण करें।
- अपेक्षित पृष्ठ, चुनौती, टर्नस्टाइल, दर सीमा, प्राथमिकता, कठिन ब्लॉक और नेटवर्क त्रुटि के अलग-अलग वर्गीकरण करें।
- केवल एक मान्यता प्राप्त चुनौती पृष्ठ के लिए
AntiCloudflareTaskका उपयोग करें। - स्थिर या स्थिर प्रॉक्सी, समर्थित क्रोम उपयोगकर्ता-एजेंट, टीएलएस प्रोफाइल और कुकी जार संगत रखें।
- आवश्यकता होने पर एक ही सत्र से चुनौती एचटीएमएल को लें।
- अल्पकालिक गोपनीय संग्रह में स्पष्टता डेटा रखें।
- सत्र डेटा लागू करने के बाद ठीक लक्ष्य पृष्ठ की पुष्टि करें।
- प्रत्येक अवलोकित स्थिति में एक कार्य प्रयास अनुमति दें।
- त्रुटि कोड को अलग-अलग कार्रवाई के साथ मैप करें।
- केवल रेडैक्टेड ऑपरेशनल क्षेत्रों को लॉग करें।
- पृष्ठ वर्गीकरण, पहचान असंगति, परिणाम सत्यापन और गोपनीयता रेडैक्शन के परीक्षण करें।
CapSolver उत्पाद पृष्ठ https://www.capsolver.com/products के साथ अवधारणा के अग्रिम में समर्थित चुनौती श्रेणियां जांच सकते हैं।
जिम्मेदार उपयोग
केवल आपके स्वामित्व वाले, परीक्षण किए गए या आपके द्वारा स्पष्ट अनुमति द्वारा पहुंच के लिए अनुमति दी गई साइटों पर Cloudflare चुनौती निपटान का उपयोग करें। शर्तों, दर सीमा, प्राथमिकता सीमाओं, गोपनीयता के कर्तव्यों और स्रोत नीतियों का सम्मान करें। चुनौती-प्रसंस्करण क्षमता अनुमति अधिकार नहीं देती है। जब लक्ष्य अज्ञात हो, पृष्ठ संवेदनशील हो, पहचान असंगत हो, या सत्यापन विफल हो जाए तो रुकें। अंतिम कार्रवाई को अलग नीति और मानव स्वीकृति चरण के पीछे रखें।
निष्कर्ष
Cloudflare चुनौती निर्देशात्मक एक सख्त पाइपलाइन होना चाहिए: लक्ष्य की स्वीकृति, अवलोकित पृष्ठ का वर्गीकरण, विश्वसनीय सत्र पहचान से AntiCloudflareTask बनाएं, स्थिर प्रॉक्सी और समर्थित क्रोम उपयोगकर्ता-एजेंट के साथ नेटवर्क पहचान को संगत रखें, एक ही कुकी जार में अल्पकालिक स्पष्टता सामग्री लागू करें, और अपेक्षित पृष्ठ की पुष्टि करें। त्रुटियों को अंधाधुंध रूप से पुन: प्रयास के बजाय वर्गीकृत करें, और गोपनीयता को लॉग या मॉडल संदर्भ में कभी नहीं डालें।
CapSolver के साथ एक अनुमोदित अमल की शुरुआत करें, एक नियंत्रित परीक्षण पृष्ठ पर इसकी पुष्टि करें, और उत्पादन उपयोग से पहले राज्य, पहचान, सत्यापन और रेडैक्शन परीक्षण जोड़ें।
अक्सर पूछे जाने वाले प्रश्न
कौन सा CapSolver कार्य प्रकार Cloudflare चुनौती पृष्ठ के साथ निपटता है?
जब अवलोकित पृष्ठ एक मान्यता प्राप्त Cloudflare चुनौती के साथ मेल खाता है और लक्ष्य अनुमोदित होता है, तो दस्तावेज़ित AntiCloudflareTask का उपयोग करें।
क्या प्रॉक्सी आवश्यक है?
हां। CapSolver इस कार्य के लिए स्थिर या स्थिर प्रॉक्सी के लिए दस्तावेज़ित है। इस नेटवर्क पहचान को सत्यापन के माध्यम से संगत रखें।
कब html क्षेत्र शामिल किया जाना चाहिए?
जब लक्ष्य की आवश्यकता होती है तो ताजा चुनौती HTML शामिल करें। एक ही स्थिर प्रॉक्सी, समर्थित क्रोम उपयोगकर्ता-एजेंट, कुकी जार और लक्ष्य यूआरएल के साथ एचटीएमएल को लें।
क्या तैयार कार्य पर्याप्त है?
नहीं। वापसी सत्र सामग्री को उसी अनुरोध पहचान पर लागू करें और सुनिश्चित करें कि अपेक्षित लक्ष्य पृष्ठ चुनौती चिह्नों के बिना लोड हो गया है।
अज्ञात त्रुटि या विफल सत्यापन के बाद क्या होना चाहिए?
रुकें, रेडैक्टेड निदर्शन बनाए रखें और ऑपरेटर समीक्षा के लिए अनुरोध करें। असीमित पुन: प्रयास लूप न बनाएं।
अनुपालन अस्वीकरण: इस ब्लॉग पर प्रदान की गई जानकारी केवल सूचनात्मक उद्देश्यों के लिए है। CapSolver सभी लागू कानूनों और विनियमों का पालन करने के लिए प्रतिबद्ध है। CapSolver नेटवर्क का उपयोग अवैध, धोखाधड़ी या दुरुपयोग करने वाली गतिविधियों के लिए करना सख्त वर्जित है और इसकी जांच की जाएगी। हमारे कैप्चा समाधान उपयोगकर्ता अनुभव को बेहतर बनाने के साथ-साथ सार्वजनिक डेटा क्रॉलिंग के दौरान कैप्चा कठिनाइयों को हल करने में 100% अनुपालन सुनिश्चित करते हैं। हम अपनी सेवाओं के जिम्मेदार उपयोग की प्रोत्साहना करते हैं। अधिक जानकारी के लिए, कृपया हमारी सेवा की शर्तें और गोपनीयता नीति पर जाएं।
अधिक
टर्नस्टाइल सॉल्वर एपीआई चेकलिस्ट: इनपुट्स, टोकन्स, एवं सत्यापन
टर्नस्टाइल सॉल्वर एपीआई का मूल्यांकन इसके दस्तावेजीकृत इनपुट, टोकन प्रतिक्रिया, सत्यापन सीमा और नियंत्रित परीक्षण मामले द्वारा करें, जिसे अपने वर्कफ़्लो में जोड़ने से पहले।
Rajinder Singh
16-Sep-2026
क्लाउडफ़्लेयर चुनौती निदान: सेशन पहचान और सत्यापन
निदान करें Cloudflare चुनौती प्रवाह AntiCloudflareTask के साथ, स्थिर प्रॉक्सी और उपयोगकर्ता एजेंट पहचान, ताजा HTML, स्वीकृति प्रबंधन, सत्यापन, और सुरक्षित त्रुटियाँ।
Rajinder Singh
31-Aug-2026
कैसे हल करें क्लाउडफ़ेयर चुनौती संपत्ति मूल्य मॉनिटरिंग के लिए
विश्वसनीय संपत्ति मूल्य निगरानी बनाएं आधिकारिक डेटासेट, तुलनीय अवलोकन, क्लाउडफ़्लेयर चुनौती हल करना, प्रमाण और नियंत्रित चेतावनियों के साथ।
Rajinder Singh
28-Aug-2026
कैसे हल करें Cloudflare चुनौती ई-कॉमर्स इंवेंटरी मॉनिटरिंग के लिए
विश्वसनीय ई-कॉमर्स भंडार निरीक्षण बनाएं एपीआई-प्रथम आपूर्ति, क्लाउडफ़्लेयर चैलेंज पुनर्प्राप्ति, सत्र संगति, भंडार साक्ष्य, एवं सुरक्षित अलर्ट के साथ।
Rajinder Singh
27-Aug-2026
क्या है अमान्य क्लाउडफ़्लेयर टर्नस्टाइल टोकन: कारण और समाधान
अमान्य Turnstile टोकन को ठीक करें जांचकर मान्यता समाप्त हो गई है, साइट कुंजी, क्रिया, CData, ब्राउज़र की स्थिति, सर्वर पुष्टिकरण, और सीमित CapSolver पुनर्प्रयास।
Rajinder Singh
11-Aug-2026
MCP कैप्चा सॉल्वर: क्लाउडफ़्लेयर टर्नस्टाइल एंटीग्रेशन मार्गदर्शिका
एक नीति-गेटेड MCP Cloudflare Turnstile वर्कफ़्लो बनाएं, CapSolver के साथ, सीमित पुनः प्रयास, रेडैक्टेड लॉग्स, सत्र जांच, और परिणाम मान्यता।
Rajinder Singh
22-Jul-2026