




कैसे हल करें Cloudflare चुनौती ई-कॉमर्स इंवेंटरी मॉनिटरिंग के लिए
Rajinder Singh
How to use CapSolver
27-Aug-2026
संक्षिप्त विवरण
- आधिकारिक व्यापार एपीआई, विक्रेता फीड और इंवेंटरी वेबहुक के साथ शुरू करें; दस्तावेज़ीकृत अंतराल के लिए केवल अधिकृत सार्वजनिक पृष्ठों का उपयोग करें।
- जब एक समर्थित क्लाउडफ़्लेयर चुनौती एक अनुमोदित ब्राउज़र वर्कफ़्लो को बाधित करती है, तो आधिकारिक
AntiCloudflareTaskका उपयोग स्थिर या स्टिकी प्रॉक्सी के साथ करें। - जब ब्राउज़र फिर से शुरू होता है तो समान प्रॉक्सी, क्रोम उपयोगकर्ता-एजेंट, कुकी स्कोप और लक्ष्य URL को बरकरार रखें।
- उत्पाद पहचान, वेरिएंट, उपलब्धता, मात्रा विश्वास, समयचिह्न, स्रोत और पारसर संस्करण के साथ इंवेंटरी साक्ष्य को संग्रहीत करें।
- चेतावनियां अकेले पठनीय हों; आरक्षण, खरीदारी या खरीद के लिए नीति और मानव पुष्टि की आवश्यकता होती है।
परिचय
विश्वसनीय ई-कॉमर्स आइटम भंडार निरीक्षण एक साक्ष्य समस्या है, बस पृष्ठ-लोडिंग समस्या नहीं। एक उत्पाद पृष्ठ "उपलब्ध" दिखा सकता है जबकि एक विशिष्ट आकार अनुपलब्ध हो सकता है, एक बाजार-स्थान एपीआई एक विक्रेता फीड के पीछे पिछड़ सकता है, और एक क्लाउडफ़्लेयर चुनौती अपेक्षित पृष्ठ के स्थान पर एक इंटरस्टीशियल उत्तर को बदल सकती है। सही वर्कफ़्लो एपीआई-पहला, वेरिएंट-जागरूक और सत्र-संगत है। यह उपलब्ध आधिकारिक फीड का उपयोग करता है, संरचित स्टॉक अवलोकन रिकॉर्ड करता है और एक समर्थित क्लाउडफ़्लेयर चुनौती एक अधिकृत ब्राउज़र फॉलबैक को बाधित करती है, तो कैपसॉल्वर का उपयोग करता है। इस गाइड में व्यापार ऑपरेशन, कैटलॉग बुद्धिमत्ता और अनुमोदित उपलब्धता निरीक्षण के लिए डेटा मॉडल, चुनौती-बरीकरण प्रवाह, स्थिर-प्रॉक्सी और उपयोगकर्ता-एजेंट आवश्यकताएं, कुकी हैंडऑफ, इंवेंटरी-बदलाव डिटेक्शन, चेतावनी नियंत्रण और सुसंगतता सीमाएं समझाई गई हैं।
पहले इंवेंटरी प्रश्न को परिभाषित करें
इंवेंटरी निरीक्षण एक विशिष्ट ऑपरेशन प्रश्न का उत्तर देना चाहिए। सामान्य उदाहरण निम्नलिखित हैं:
- क्या एक ज्ञात SKU एक परिभाषित बाजार में उपलब्ध है?
- क्या एक आकार, रंग या पैकेज वेरिएंट अनुपलब्ध से उपलब्ध हो गया?
- क्या एक बाजार-स्थान सूची गायब हो गई या वापस आ गई?
- क्या एक निर्दिष्ट स्टोर पर उपलब्धता है?
- क्या विक्रेता मात्रा संकेत से एक सामान्य उपलब्धता लेबल में बदल गया?
एक अस्पष्ट लक्ष्य जैसे "इस उत्पाद का निरीक्षण करें" के बजाय उत्पाद पहचानकर्ता, वेरिएंट, क्षेत्र, डिलीवरी संदर्भ, स्रोत और चेतावनी की स्थिति को परिभाषित करें।
python
inventory_job = {
    "canonical_product_id": "catalog-7821",
    "gtin": "0099999999999",
    "variant": {
        "color": "black",
        "size": "M",
    },
    "market": "US",
    "destination_postal_code": "94107",
    "sources": [
        "merchant_inventory_feed",
        "marketplace_api",
        "authorized_product_page",
    ],
    "alert_on": ["OUT_OF_STOCK_TO_IN_STOCK"],
}
CapSolver ई-कॉमर्स ब्लॉग संबंधित ई-कॉमर्स वर्कफ़्लो को कवर करता है, और CapSolver वेब-स्क्रैपिंग FAQ अनुमोदित सार्वजनिक-डेटा संग्रह के लिए ऑपरेशनल विचारों की व्याख्या करता है।
ब्राउज़र संग्रह से पहले आधिकारिक इंवेंटरी स्रोत का उपयोग करें
आधिकारिक स्रोत आमतौर पर अधिक स्थिर और ऑडिट करने में आसान होते हैं। खरीदार-मुख्य पृष्ठों के बजाय विक्रेता फीड, बिक्री एपीआई, बाजार-स्थान भंडार बिंदु और लाइसेंस प्रदाता के उपयोग करें।
ईबे ब्राउज़ एपीआई दस्तावेज़ीकरण शब्दावली, श्रेणी, ePID, GTIN, स्थिति और अन्य फ़िल्टर द्वारा आइटम खोज का समर्थन करता है। जिन स्टोरों के पास संरचित उत्पाद पृष्ठ हैं, Schema.org Offer ऐसे क्षेत्रों को परिभाषित करता है जैसे availability, price, priceCurrency, seller और योग्य मात्रा। गूगल के उत्पाद संरचित डेटा दस्तावेज़ीकरण बताता है कि ऑफर और उपलब्धता डेटा उत्पाद मार्कअप में कैसे दिखाई दे सकता है।
| स्रोत | सिफारिश की भूमिका | मुख्य शक्ति | मुख्य सीमा |
|---|---|---|---|
| विक्रेता इंवेंटरी फीड | मालिक कैटलॉग के लिए प्राथमिक | सीधा SKU और मात्रा डेटा | आपके व्यापारिक संबंध तक सीमित |
| बाजार-स्थान एपीआई | अनुमोदित बाजार-स्थान सूचियों के लिए प्राथमिक | संरचित पहचानकर्ता और फ़िल्टर | बाध्यताएं और बाजार-स्थान-विशिष्ट क्षेत्र |
| लाइसेंस प्रदाता | बाजार-के-बाजार समानीकरण | संगत स्कीमा | लाइसेंस लागत और कवरेज |
| अधिकृत सार्वजनिक पृष्ठ | पुष्टि और अंतर कवरेज | खरीदार-मुख्य अवस्था के अनुरूप | डिज़ाइन परिवर्तन और ट्रैफिक पुष्टि |
ब्राउज़र संग्रह एक ज्ञात डेटा अंतर को पुष्टि करे या पूरक करे, न कि उपलब्ध आधिकारिक स्रोत के स्थान पर।
वेरिएंट-जागरूक इंवेंटरी स्कीमा बनाएं
एक सामान्य in_stock: true क्षेत्र पर्याप्त नहीं है। वेरिएंट, चैनल, बाजार, विक्रेता और साक्ष्य को बरकरार रखें।
python
from dataclasses import dataclass, field
from datetime import datetime, timezone

@dataclass
class InventoryObservation:
    source: str
    canonical_product_id: str
    source_item_id: str | None
    gtin: str | None
    variant: dict[str, str]
    market: str
    seller_id: str | None
    availability: str
    quantity: int | None
    quantity_confidence: str
    delivery_method: str | None
    store_id: str | None
    source_url: str | None
    evidence: dict
    parser_version: str
    observed_at: str = field(
        default_factory=lambda: datetime.now(timezone.utc).isoformat()
    )
एक नियंत्रित उपलब्धता शब्दावली का उपयोग करें:
python
VALID_AVAILABILITY = {
    "IN_STOCK",
    "OUT_OF_STOCK",
    "PREORDER",
    "BACKORDER",
    "LIMITED",
    "UNKNOWN",
}
अगर पृष्ठ केवल "उपलब्ध" कहता है, तो मात्रा को None के रूप में रिकॉर्ड करें। संख्यात्मक मान का अनुमान न लगाएं।
CapSolver पायथन वेब-डेटा गाइड के अनुप्रयोग के संदर्भ को प्रदान करता है, जबकि CapSolver शब्दावली टीमों के लिए शब्दों के मानकीकरण में मदद कर सकता है।
इंवेंटरी के विश्लेषण से पहले चुनौती की पहचान करें
पार्सर को स्टॉक डेटा पढ़ने से पहले पृष्ठ की पहचान करनी चाहिए। एक चुनौती पृष्ठ HTTP 200 लौटा सकता है और अपेक्षित उत्पाद तत्वों में से कोई भी नहीं हो सकता है।
python
CHALLENGE_TITLES = {
    "जस्ट ए मॉमेंट...",
    "एटेंशन रिक्वायर्ड!",
}

async def classify_page(page) -> str:
    title = (await page.title()).strip().lower()
    html = (await page.content()).lower()

    if title in CHALLENGE_TITLES:
        return "CLOUDFLARE_CHALLENGE"
    if "cf-chl-" in html or "challenge-platform" in html:
        return "CLOUDFLARE_CHALLENGE"
    if await page.locator('[data-product-id]').count():
        return "PRODUCT_PAGE"
    return "UNKNOWN_PAGE"
इन संकेतों को राउटिंग संकेत के रूप में लें, न कि सार्वभौमिक साक्ष्य। लक्ष्य-विशिष्ट फिक्सचर बनाएं और उन्हें आपके द्वारा अनुमोदित पृष्ठों के साथ परीक्षण करें।
CapSolver क्लाउडफ़्लेयर उत्पाद पृष्ठ के बारे में वर्णन करता है, और CapSolver क्लाउडफ़्लेयर ब्लॉग में समस्या निवारण के संदर्भ हैं।
आधिकारिक क्लाउडफ़्लेयर चुनौती टास्क की समझ
CapSolver के आधिकारिक क्लाउडफ़्लेयर चुनौती दस्तावेज़ीकरण में AntiCloudflareTask की परिभाषा है।
| क्षेत्र | आवश्यक | इंवेंटरी-निरीक्षण उपयोग |
|---|---|---|
type |
हाँ | निर्धारित के रूप में AntiCloudflareTask |
websiteURL |
हाँ | अनुमोदित उत्पाद या सूची URL के ठीक |
proxy |
हाँ | ब्राउज़र द्वारा उपयोग किया गया स्थिर या स्टिकी प्रॉक्सी |
userAgent |
नहीं | ब्राउज़र से ठीक समर्थित क्रोम उपयोगकर्ता-एजेंट |
html |
नहीं | लक्ष्य के आवश्यकता के साथ ताजा इंटरस्टीशियल HTML |
समाधान में cf_clearance कुकी, टोकन और उपयोगकर्ता-एजेंट शामिल हो सकते हैं। इन मूल्यों को छोटे अवधि के सत्र सामग्री के रूप में लें। इन्हें विश्लेषण वार्डरूम में संग्रहीत न करें, बल्कि निरीक्षण चलाने वाले रनटाइम द्वारा उपयोग करें।
क्लाउडफ़्लेयर के चुनौती दस्तावेज़ीकरण चुनौती तकनीकों के उद्देश्य और प्रकार की व्याख्या करता है। तकनीकी क्षमता एक पहुंच अनुमति नहीं देती है, इसलिए स्रोत नीति नियंत्रक नियम बनी रहती है।
सर्वर-साइड प्रॉक्सी प्रोफाइल के साथ बरीकरण कार्य बनाएं
एनालिस्ट, मॉडल, लॉग या चेतावनी में प्रॉक्सी विवरण न खोलें। एक प्रोफाइल को विश्वसनीय कोड में हल करें।
python
import os
from urllib.parse import urlparse

import capsolver

capsolver.api_key = os.environ["CAPSOLVER_API_KEY"]

SOURCE_POLICY = {
    "shop.example.com": {
        "proxy_profile": "inventory_us_west",
        "max_checks_per_hour": 4,
    }
}

PROXY_VAULT = {
    "inventory_us_west": os.environ["INVENTORY_PROXY_US_WEST"],
}


def approved_host(url: str) -> str:
    host = urlparse(url).hostname
    if host not in SOURCE_POLICY:
        raise PermissionError("Inventory source is not approved")
    return host


def solve_cloudflare_challenge(
    url: str,
    chrome_user_agent: str,
    fresh_html: str = "",
) -> dict:
    host = approved_host(url)
    profile = SOURCE_POLICY[host]["proxy_profile"]

    task = {
        "type": "AntiCloudflareTask",
        "websiteURL": url,
        "proxy": PROXY_VAULT[profile],
        "userAgent": chrome_user_agent,
    }
    if fresh_html:
        task["html"] = fresh_html

    solution = capsolver.solve(task)
    cookies = solution.get("cookies") or {}
    clearance = cookies.get("cf_clearance") or solution.get("token")
    if not clearance:
        raise RuntimeError("Challenge solution did not include clearance")

    return {
        "cookies": cookies,
        "user_agent": solution.get("userAgent") or chrome_user_agent,
        "proxy_profile": profile,
    }
स्थिर या स्टिकी प्रॉक्सी का उपयोग करें। प्रारंभिक नेविगेशन, हल करना और पृष्ठ बरीकरण के बीच नेटवर्क पहचान को घूमाएं नहीं।
एक ही ब्राउज़र पहचान के साथ जारी रखें
अनुमोदित प्रॉक्सी और उपयोगकर्ता-एजेंट के साथ प्लेयराइट संदर्भ बनाएं, चुनौती स्थिति को दर्ज करें, समाधान प्राप्त करें और एक संगत संदर्भ में कुकी लागू करें।
python
from urllib.parse import urlparse

async def recover_inventory_page(browser, url: str):
    host = approved_host(url)
    profile = SOURCE_POLICY[host]["proxy_profile"]
    proxy = PROXY_VAULT[profile]

    bootstrap_context = await browser.new_context(
        proxy={"server": proxy},
    )
    bootstrap_page = await bootstrap_context.new_page()
    await bootstrap_page.goto(url, wait_until="domcontentloaded")

    state = await classify_page(bootstrap_page)
    if state != "CLOUDFLARE_CHALLENGE":
        return bootstrap_context, bootstrap_page, False

    user_agent = await bootstrap_page.evaluate("navigator.userAgent")
    html = await bootstrap_page.content()

    solution = solve_cloudflare_challenge(
        url=url,
        chrome_user_agent=user_agent,
        fresh_html=html,
    )

    await bootstrap_context.close()

    context = await browser.new_context(
        proxy={"server": proxy},
        user_agent=solution["user_agent"],
    )

    cookie_domain = urlparse(url).hostname
    await context.add_cookies([
        {
            "name": name,
            "value": value,
            "domain": cookie_domain,
            "path": "/",
            "secure": True,
            "httpOnly": True,
        }
        for name, value in solution["cookies"].items()
    ])

    page = await context.new_page()
    await page.goto(url, wait_until="domcontentloaded")
    return context, page, True
अलग-अलग प्रॉक्सी फॉर्मैट के लिए अलग-अलग प्लेयराइट क्षेत्र आवश्यक होते हैं। आवश्यकता होने पर प्रॉक्सी सर्वर, उपयोगकर्ता नाम और पासवर्ड को वॉल्ट एडेप्टर में विश्लेषित करें।
संरचित साक्ष्य से इंवेंटरी पढ़ें
जटिल पृष्ठ संवाद या प्रस्तुति पाठ के बजाय JSON-LD या स्थिर पृष्ठ अनुबंध के पक्ष में रहें।
python
import json

SCHEMA_AVAILABILITY = {
    "https://schema.org/InStock": "IN_STOCK",
    "https://schema.org/OutOfStock": "OUT_OF_STOCK",
    "https://schema.org/PreOrder": "PREORDER",
    "https://schema.org/BackOrder": "BACKORDER",
    "InStock": "IN_STOCK",
    "OutOfStock": "OUT_OF_STOCK",
}

async def read_jsonld_offers(page) -> list[dict]:
    blocks = await page.locator(
        'script[type="application/ld+json"]'
    ).all_text_contents()

    offers = []
    for raw in blocks:
        try:
            data = json.loads(raw)
        except json.JSONDecodeError:
            continue

        nodes = data if isinstance(data, list) else [data]
        for node in nodes:
            if not isinstance(node, dict):
                continue
            offer = node.get("offers")
            if isinstance(offer, dict):
                offers.append(offer)
            elif isinstance(offer, list):
                offers.extend(x for x in offer if isinstance(x, dict))
    return offers
मात्रा के बिना उपलब्धता को मानकीकृत करें:
python
def normalize_offer_availability(offer: dict) -> tuple[str, int | None]:
    raw = str(offer.get("availability", ""))
    availability = SCHEMA_AVAILABILITY.get(raw, "UNKNOWN")

    inventory_level = offer.get("inventoryLevel")
    quantity = None
    if isinstance(inventory_level, dict):
        value = inventory_level.get("value")
        if isinstance(value, int) and value >= 0:
            quantity = value

    return availability, quantity
संबंधित साक्ष्य और पारसर संस्करण के हैश को संग्रहीत करें। इससे अवांछित पृष्ठ सामग्री के बिना चेतावनियों को पुनर्प्राप्त करना संभव होता है।
स्टॉक संक्रमण की पहचान करें
स्नैपशॉट के बजाय संक्रमण पर चेतावनी दें।
python
def inventory_transition(previous: str, current: str) -> str | None:
    if previous == current:
        return None
    if previous in {"OUT_OF_STOCK", "UNKNOWN"} and current == "IN_STOCK":
        return "RESTOCKED"
    if previous == "IN_STOCK" and current == "OUT_OF_STOCK":
        return "SOLD_OUT"
    return "STATUS_CHANGED"
जब स्रोत शोर होता है, तो दो अवलोकन की आवश्यकता होती है:
python
def confirmed_transition(observations: list[InventoryObservation]) -> str | None:
    if len(observations) < 3:
        return None
    older, previous, current = observations[-3:]
    if previous.availability != current.availability:
        return None
    return inventory_transition(older.availability, current.availability)
दूसरा नमूना अस्थायी पार्सर या पृष्ठ-अवस्था त्रुटि के कारण चेतावनियों को कम करता है। स्रोत के अपडेट चक्र के अनुसार नियम को ट्यून करें।
चुनौती मापदंडों को इंवेंटरी मापदंडों से अलग करें
एक चुनौती घटना एक बुनियादी ढांचा संकेत है। यह इंवेंटरी बदलाव नहीं है।
| मापदंड | अर्थ | चेतावनी लक्ष्य |
|---|---|---|
inventory_restock_total |
पुष्टि अनुपलब्ध-से-उपलब्ध संक्रमण | ई-कॉमर्स ऑपरेशन |
inventory_unknown_total |
पार्सर उपलब्धता निर्धारित नहीं कर सका | डेटा-गुणवत्ता कतार |
challenge_encounter_total |
अनुमोदित पृष्ठ एक चुनौती प्रस्तुत करता है | स्वचालन ऑपरेशन |
challenge_recovery_success |
बरीकरण पूरा हो गया और उत्पाद पृष्ठ वापस आ गया | विश्वसनीयता डैशबोर्ड |
challenge_loop_total |
बरीकरण के बाद पृष्ठ अभी भी चुनौती रहा | ऑपरेटर समीक्षा |
कभी-कभी चुनौती पृष्ठ, HTTP त्रुटि या खाली सेलेक्टर को OUT_OF_STOCK के रूप में वर्गीकृत न करें।
The CapSolver त्रुटि FAQ निदान दिशानिर्देश प्रदान करता है, और CapSolver ऑटोमेशन ब्लॉग संबंधित बरामदगी पैटर्न को कवर करता है।
बोनस कोड: CapSolver डैशबोर्ड पर WEBS कोड का उपयोग करके प्रत्येक भरोसे पर 5% अतिरिक्त बोनस प्राप्त करें।
उत्पादन नियंत्रण
| नियंत्रण | सिफारिश की गई विवरण |
|---|---|
| स्रोत अनुमति | प्रति होस्ट अनुमोदन रिकॉर्ड और उद्देश्य सीमा |
| स्रोत प्राथमिकता | ब्राउजर फॉलबैक से पहले फीड या API |
| प्रॉक्सी | स्थिर या स्टिकी प्रोफाइल सर्वर-साइड समाधान किया गया |
| उपयोगकर्ता एजेंट | बरामदगी के माध्यम से समान समर्थित क्रोम पहचान |
| कुकीज | छोटे जीवनकाल के साथ एन्क्रिप्टेड स्टोरेज; कोई विश्लेषण बनाए रखना नहीं |
| पुनः प्रयास | एक बरामदगी प्रयास, फिर ऑपरेटर समीक्षा |
| दर सीमा | स्रोत-विशिष्ट ओवरसीलिंग के साथ बैकऑफ और जिटर |
| चेतावनी | डिफ़ॉल्ट रूप से केवल पठनीय अधिसूचना |
| उच्च-प्रभाव कार्रवाई | आरक्षण या खरीद से पहले स्पष्ट पुष्टि |
CapSolver CAPTCHA-समाधान FAQ के साथ कार्य प्रवाह की समझ के लिए उपयोग करें और CapSolver उत्पाद पृष्ठ के माध्यम से समर्थित समाधान श्रेणियां देखें।
जिम्मेदार उपयोग
केवल अनुमति प्राप्त स्रोतों की निगरानी करें। मार्केटप्लेस API लाइसेंस, विक्रेता शर्तें, दर सीमा, गोपनीयता आवश्यकताएं और इंवेंटरी-डेटा समझौते का पालन करें। निजी खातों, सीमित विक्रेता डैशबोर्ड, खरीदार रिकॉर्ड या गैर-सार्वजनिक इंवेंटरी तक पहुंचने के लिए चुनौती बरामदगी का उपयोग न करें। आरक्षण या खरीद के लिए अलग से अनुमोदित सेवा द्वारा स्पष्ट मानव स्वीकृति के साथ बरामदगी के लिए अनुमोदित कार्यप्रणाली शुरू करें।
निष्कर्ष
Cloudflare चुनौती बरामदगी ई-कॉमर्स इंवेंटरी मॉनिटरिंग को अधिक विश्वसनीय बना सकती है, लेकिन केवल तभी जब यह API-पहले, वैरिएंट-समझदार और नीति-नियंत्रित डेटा पाइपलाइन के भीतर हो। मॉनिटर को पृष्ठ पहचान की पुष्टि करनी चाहिए, प्रॉक्सी और उपयोगकर्ता-एजेंट संस्थापना को बरकरार रखें, छोटे समय के लिए स्पष्टीकरण कुकीज का उपभोग करें, संरचित उपलब्धता साक्ष्य का विश्लेषण करें और बुनियादी ढांचा विफलताओं को वास्तविक स्टॉक बदलाव से अलग करें।
CapSolver के साथ एक अनुमोदित कार्यप्रणाली शुरू करें, एक नियंत्रित स्रोत के खिलाफ इसका परीक्षण करें, और स्केलिंग से पहले साक्ष्य बनाए रखना, दर सीमा और ऑपरेटर समीक्षा जोड़ें।
एफ़के
क्या इंवेंटरी मॉनिटरिंग के लिए ब्राउजर पहले उपयोग करना चाहिए?
नहीं। विक्रेता फीड, मार्केटप्लेस API, विक्रेता API और लाइसेंस डेटा स्रोत के पक्ष में रहें। अनुमति वाले अंतराल या खरीदार-फेसिंग सत्यापन के लिए केवल एक अनुमोदित ब्राउजर का उपयोग करें।
क्लाउडफ़ेयर चुनौती के लिए कौन सा कैपसॉल्वर कार्य उपयोग करें?
सटीक लक्ष्य URL और स्थिर या स्टिकी प्रॉक्सी के साथ दस्तावेज़ीकृत AntiCloudflareTask का उपयोग करें। वैकल्पिक क्षेत्रों में ब्राउजर के समर्थित क्रोम उपयोगकर्ता एजेंट और ताजा चुनौती HTML शामिल हैं।
क्या चुनौती पृष्ठ को बिक्री के लिए खाली माना जा सकता है?
नहीं। एक चुनौती, त्रुटि पृष्ठ या अनुपलब्ध सेलेक्टर बुनियादी ढांचा या पार्सर स्थिति है। UNKNOWN रिकॉर्ड करें और इसे इंवेंटरी संक्रमण से अलग रूप से राउट करें।
क्या स्पष्टीकरण कुकीज को संग्रहीत किया जाना चाहिए?
केवल छोटे जीवनकाल के साथ एन्क्रिप्टेड रनटाइम स्टोरेज में रखें। इन्हें मॉडल संदर्भ, विश्लेषण तालिकाओं, अधिसूचनाओं या लंबे समय तक लॉग में न रखें।
क्या मॉनिटर एक बार फिर से उपलब्ध आइटम की खरीद कर सकता है?
डिफ़ॉल्ट रूप से मॉनिटरिंग को पठनीय रखें। आरक्षण, खरीद और खरीद के लिए अलग से अनुमोदित सेवा, ताजा मूल्य सत्यापन, नीति सीमा और स्पष्ट मानव स्वीकृति की आवश्यकता होती है।
अनुपालन अस्वीकरण: इस ब्लॉग पर प्रदान की गई जानकारी केवल सूचनात्मक उद्देश्यों के लिए है। CapSolver सभी लागू कानूनों और विनियमों का पालन करने के लिए प्रतिबद्ध है। CapSolver नेटवर्क का उपयोग अवैध, धोखाधड़ी या दुरुपयोग करने वाली गतिविधियों के लिए करना सख्त वर्जित है और इसकी जांच की जाएगी। हमारे कैप्चा समाधान उपयोगकर्ता अनुभव को बेहतर बनाने के साथ-साथ सार्वजनिक डेटा क्रॉलिंग के दौरान कैप्चा कठिनाइयों को हल करने में 100% अनुपालन सुनिश्चित करते हैं। हम अपनी सेवाओं के जिम्मेदार उपयोग की प्रोत्साहना करते हैं। अधिक जानकारी के लिए, कृपया हमारी सेवा की शर्तें और गोपनीयता नीति पर जाएं।
अधिक
टर्नस्टाइल सॉल्वर एपीआई चेकलिस्ट: इनपुट्स, टोकन्स, एवं सत्यापन
टर्नस्टाइल सॉल्वर एपीआई का मूल्यांकन इसके दस्तावेजीकृत इनपुट, टोकन प्रतिक्रिया, सत्यापन सीमा और नियंत्रित परीक्षण मामले द्वारा करें, जिसे अपने वर्कफ़्लो में जोड़ने से पहले।
Rajinder Singh
16-Sep-2026
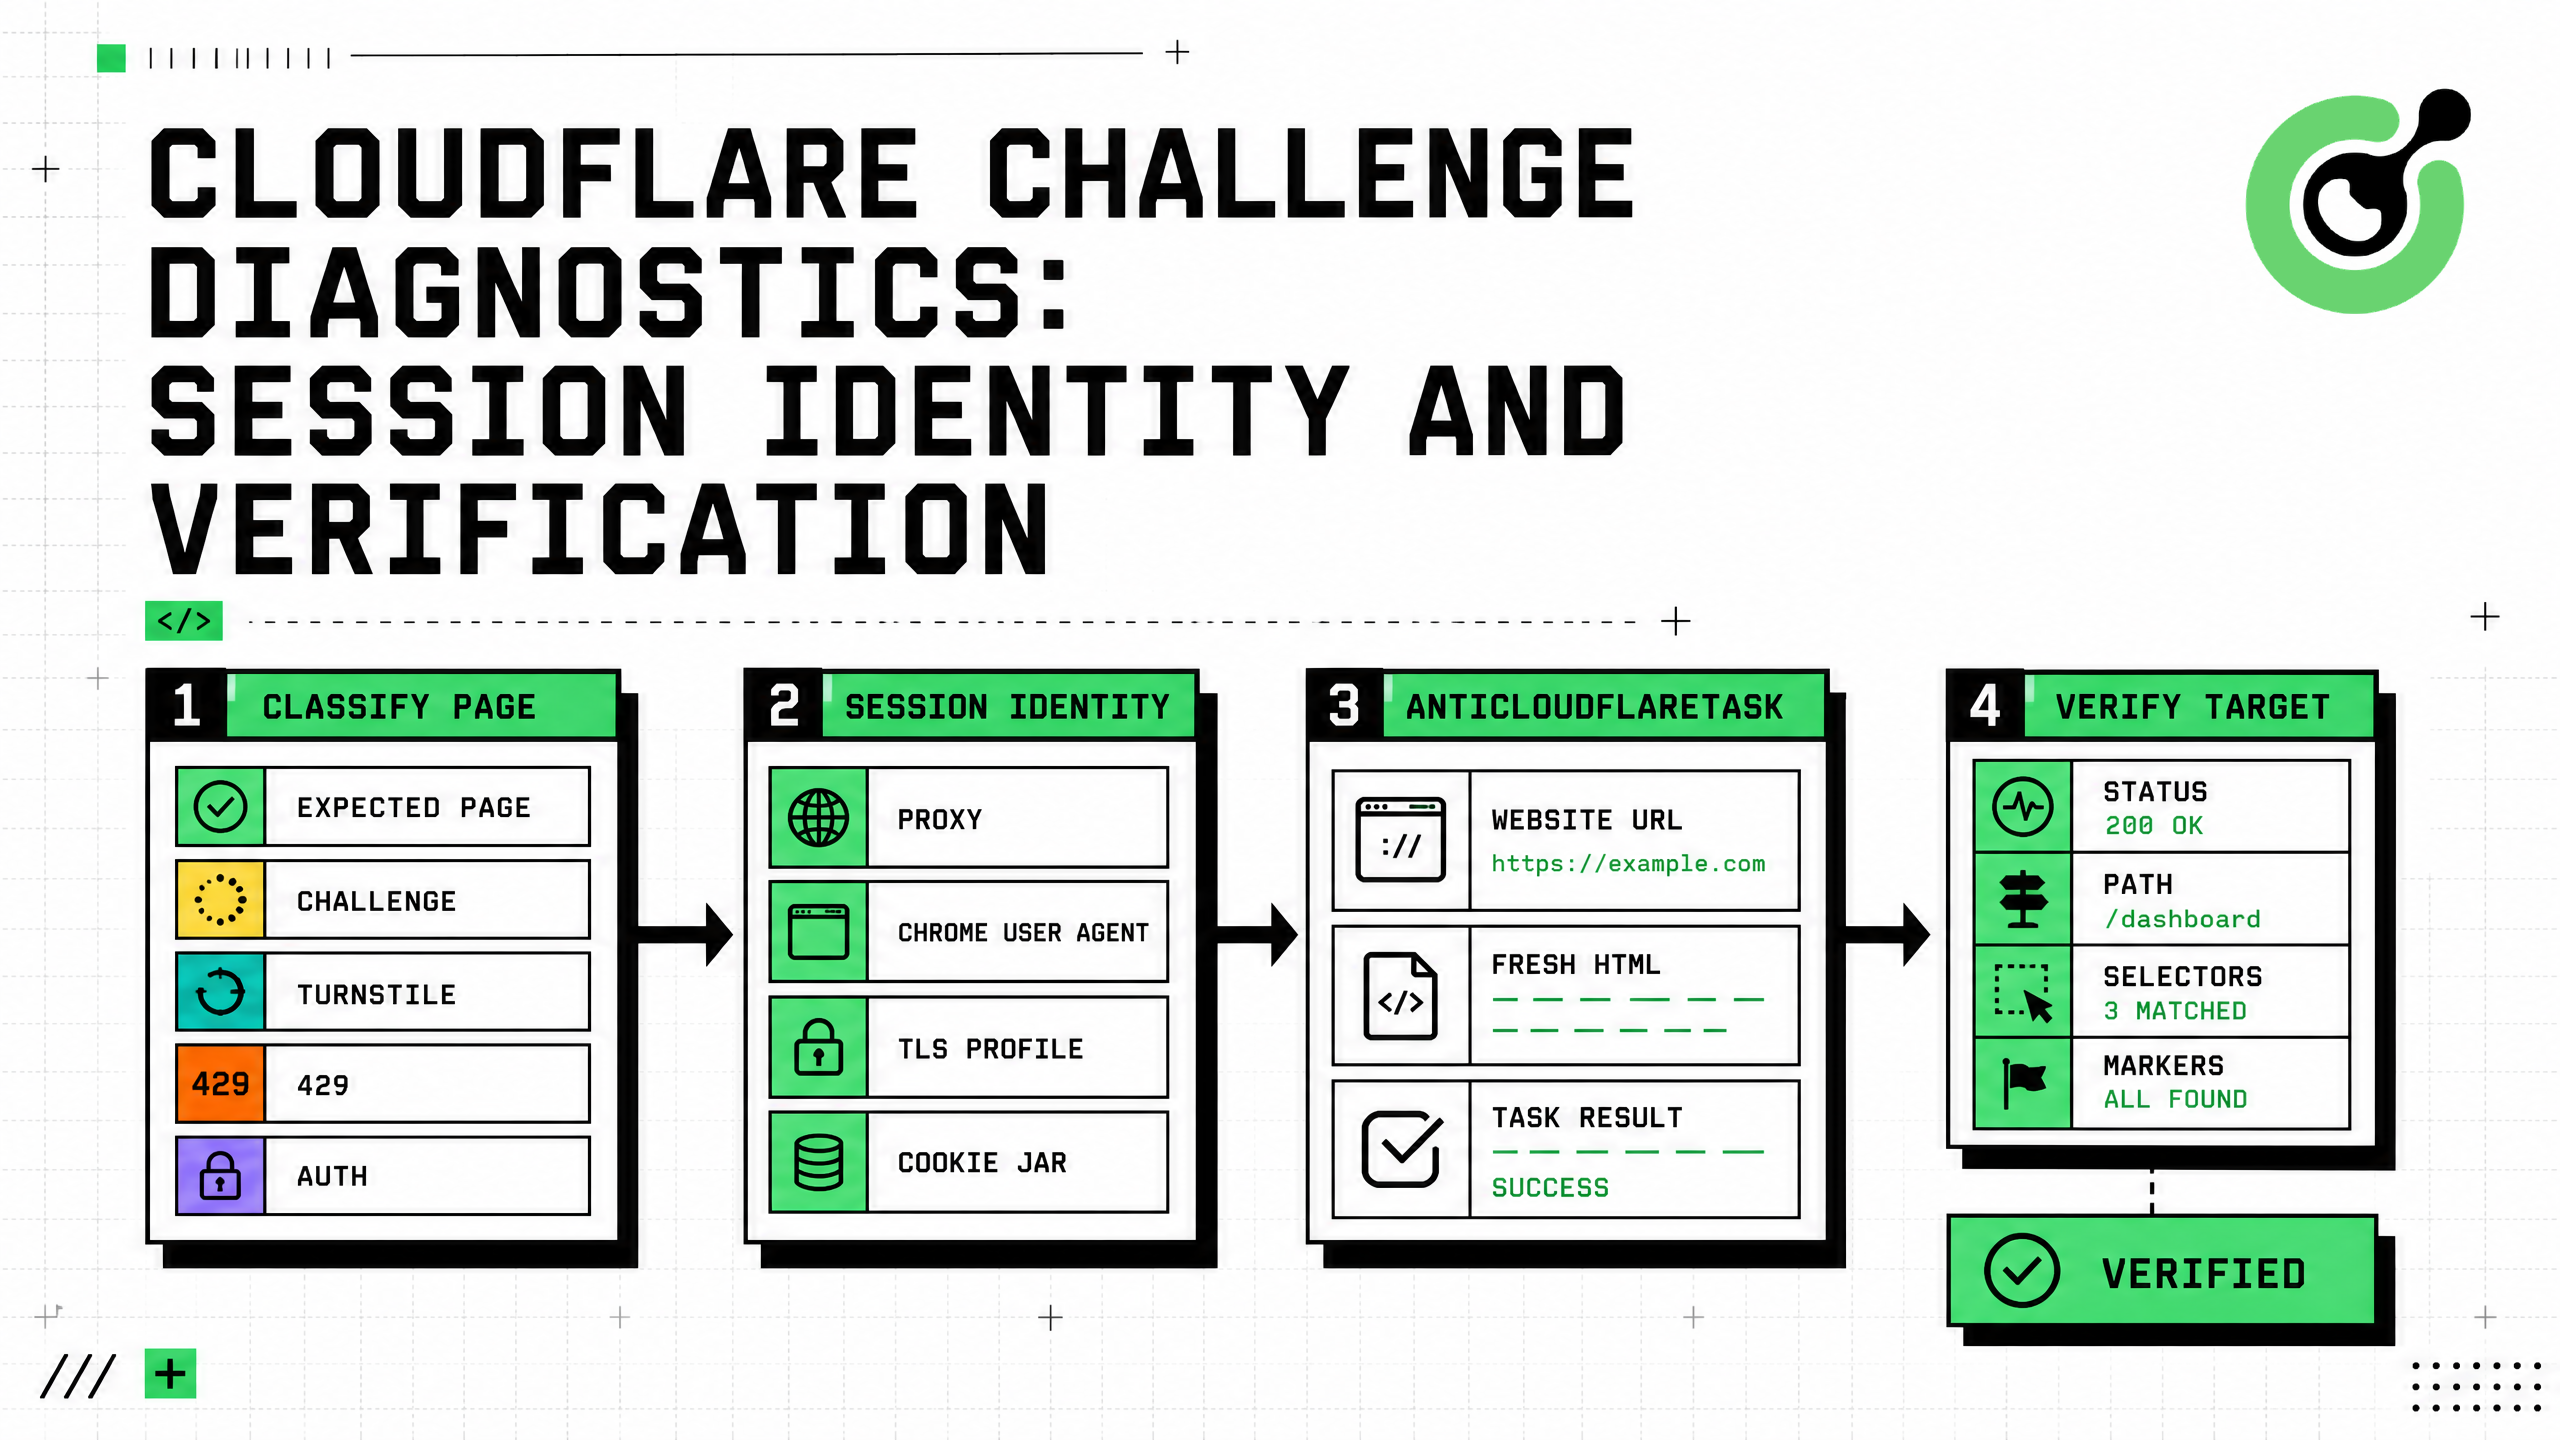
क्लाउडफ़्लेयर चुनौती निदान: सेशन पहचान और सत्यापन
निदान करें Cloudflare चुनौती प्रवाह AntiCloudflareTask के साथ, स्थिर प्रॉक्सी और उपयोगकर्ता एजेंट पहचान, ताजा HTML, स्वीकृति प्रबंधन, सत्यापन, और सुरक्षित त्रुटियाँ।
Rajinder Singh
31-Aug-2026
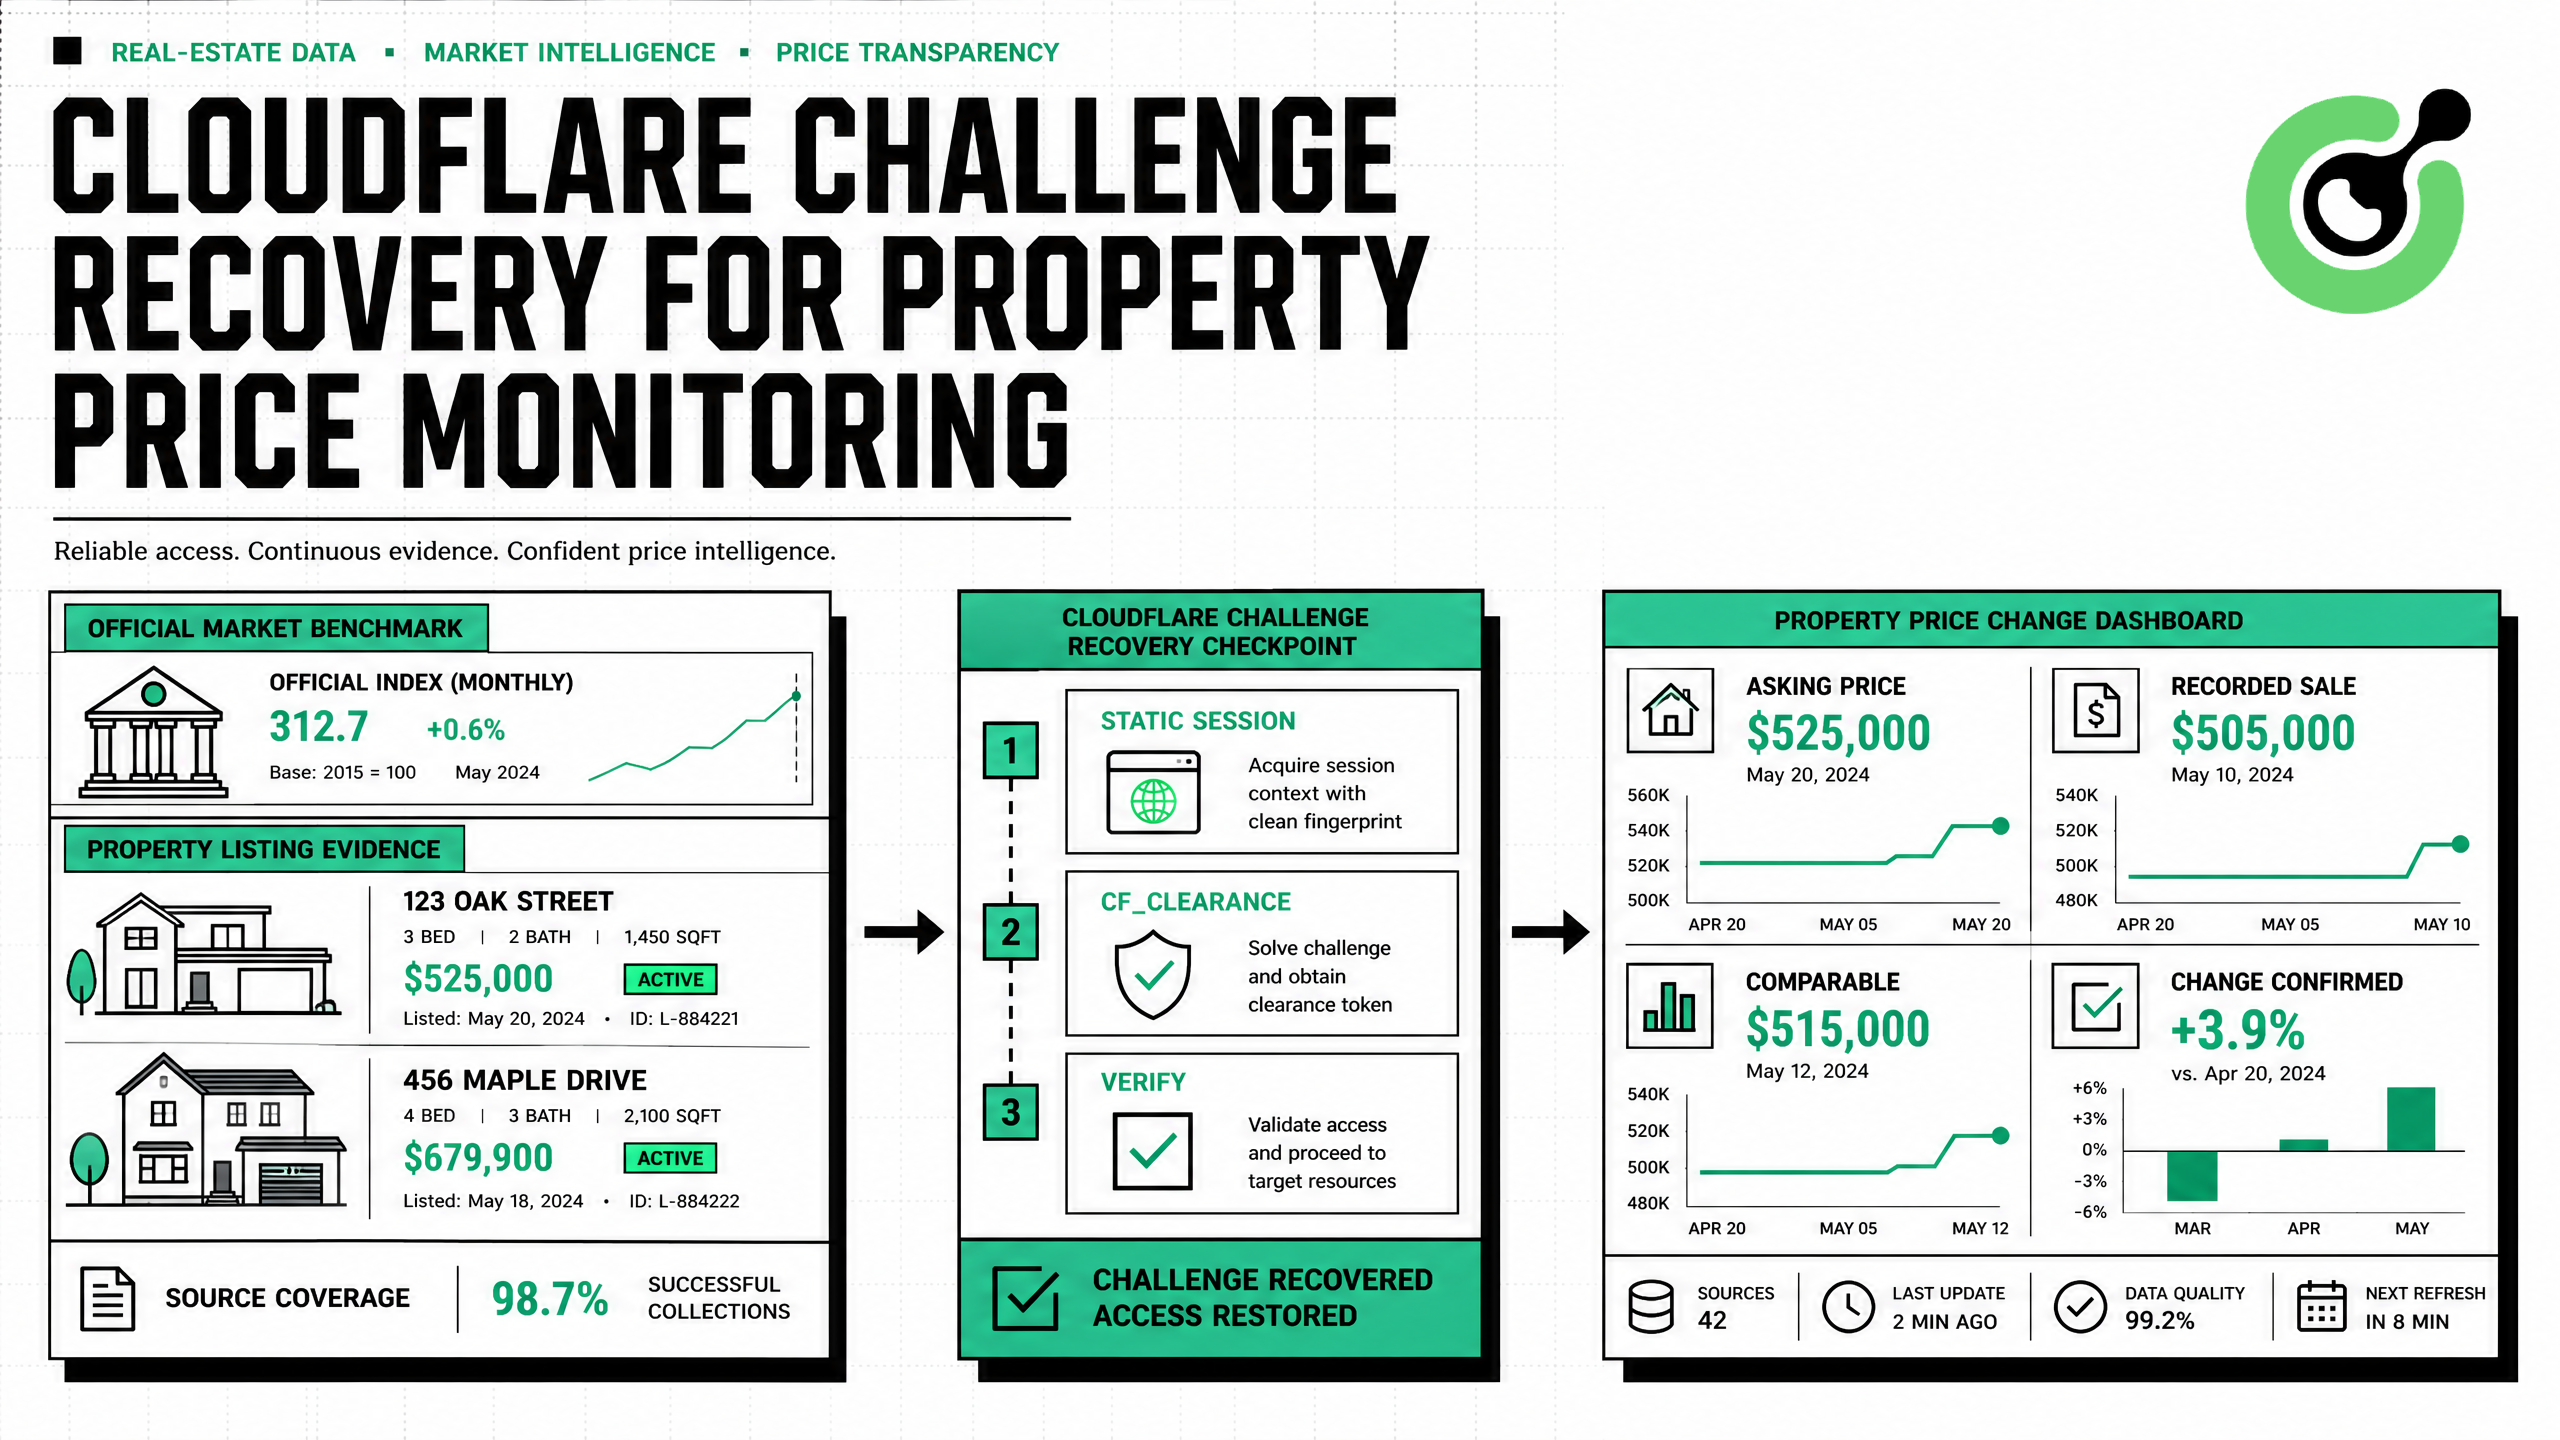
कैसे हल करें क्लाउडफ़ेयर चुनौती संपत्ति मूल्य मॉनिटरिंग के लिए
विश्वसनीय संपत्ति मूल्य निगरानी बनाएं आधिकारिक डेटासेट, तुलनीय अवलोकन, क्लाउडफ़्लेयर चुनौती हल करना, प्रमाण और नियंत्रित चेतावनियों के साथ।
Rajinder Singh
28-Aug-2026
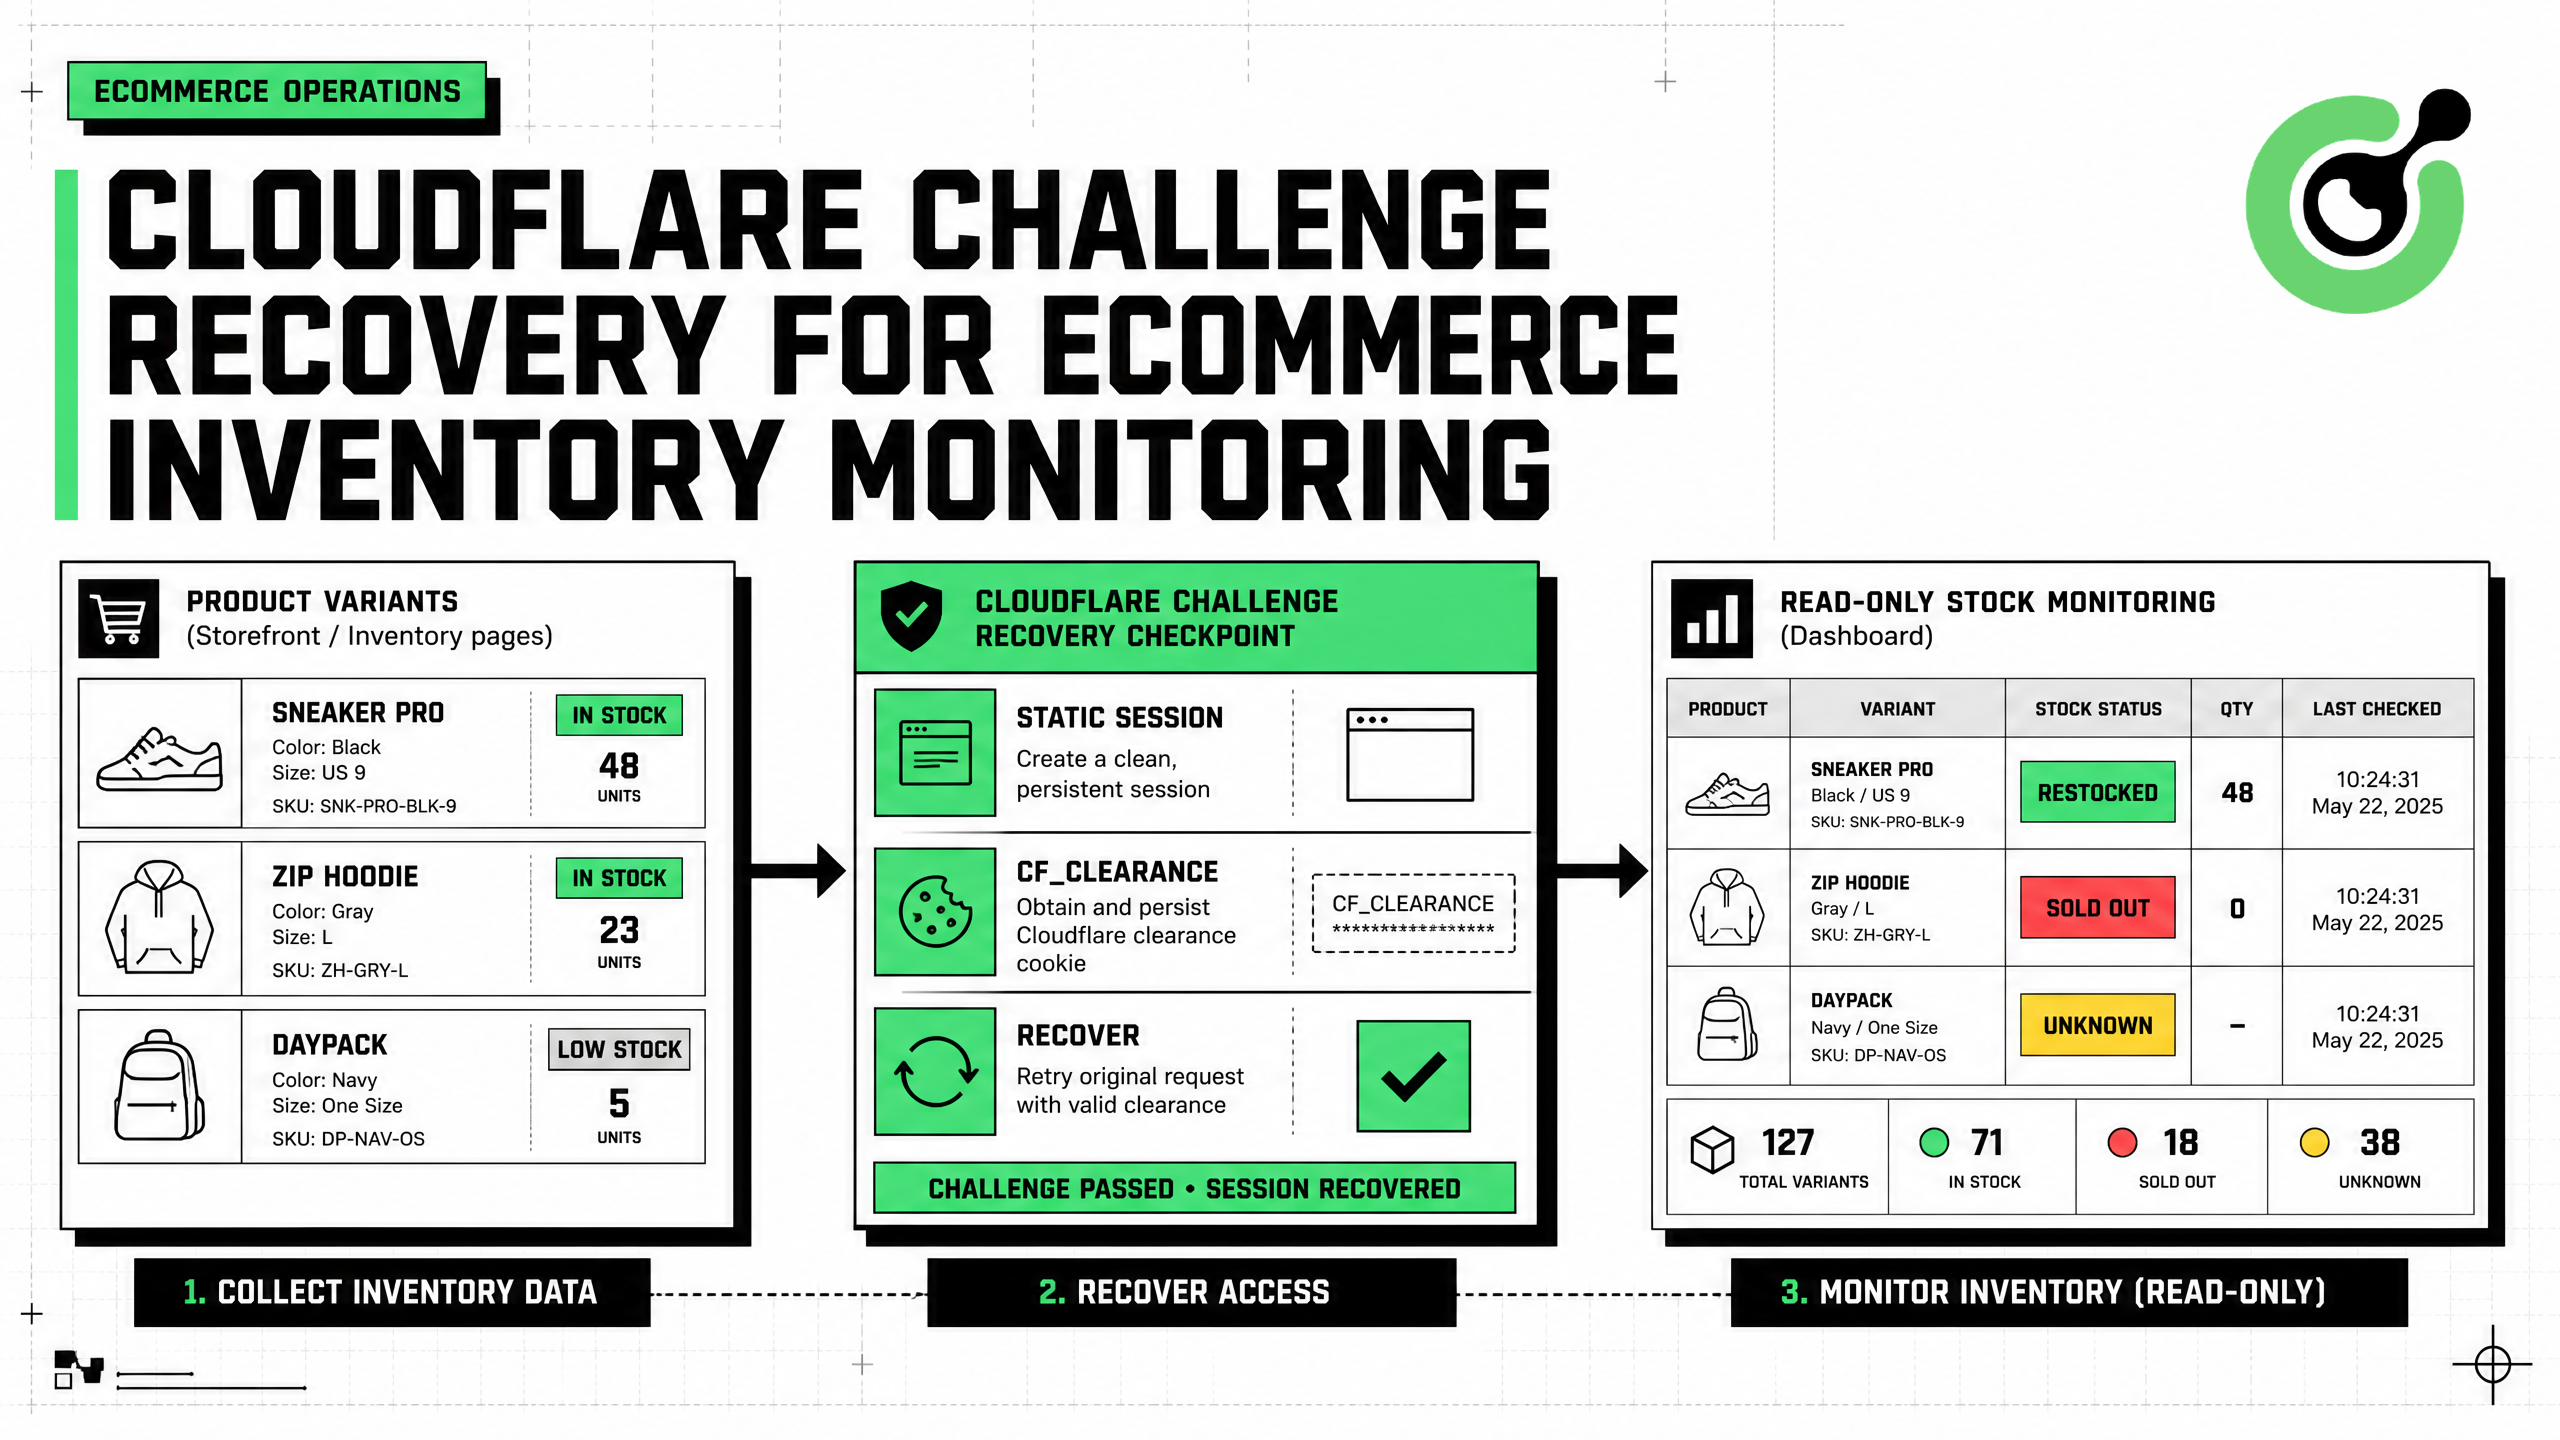
कैसे हल करें Cloudflare चुनौती ई-कॉमर्स इंवेंटरी मॉनिटरिंग के लिए
विश्वसनीय ई-कॉमर्स भंडार निरीक्षण बनाएं एपीआई-प्रथम आपूर्ति, क्लाउडफ़्लेयर चैलेंज पुनर्प्राप्ति, सत्र संगति, भंडार साक्ष्य, एवं सुरक्षित अलर्ट के साथ।
Rajinder Singh
27-Aug-2026
क्या है अमान्य क्लाउडफ़्लेयर टर्नस्टाइल टोकन: कारण और समाधान
अमान्य Turnstile टोकन को ठीक करें जांचकर मान्यता समाप्त हो गई है, साइट कुंजी, क्रिया, CData, ब्राउज़र की स्थिति, सर्वर पुष्टिकरण, और सीमित CapSolver पुनर्प्रयास।
Rajinder Singh
11-Aug-2026
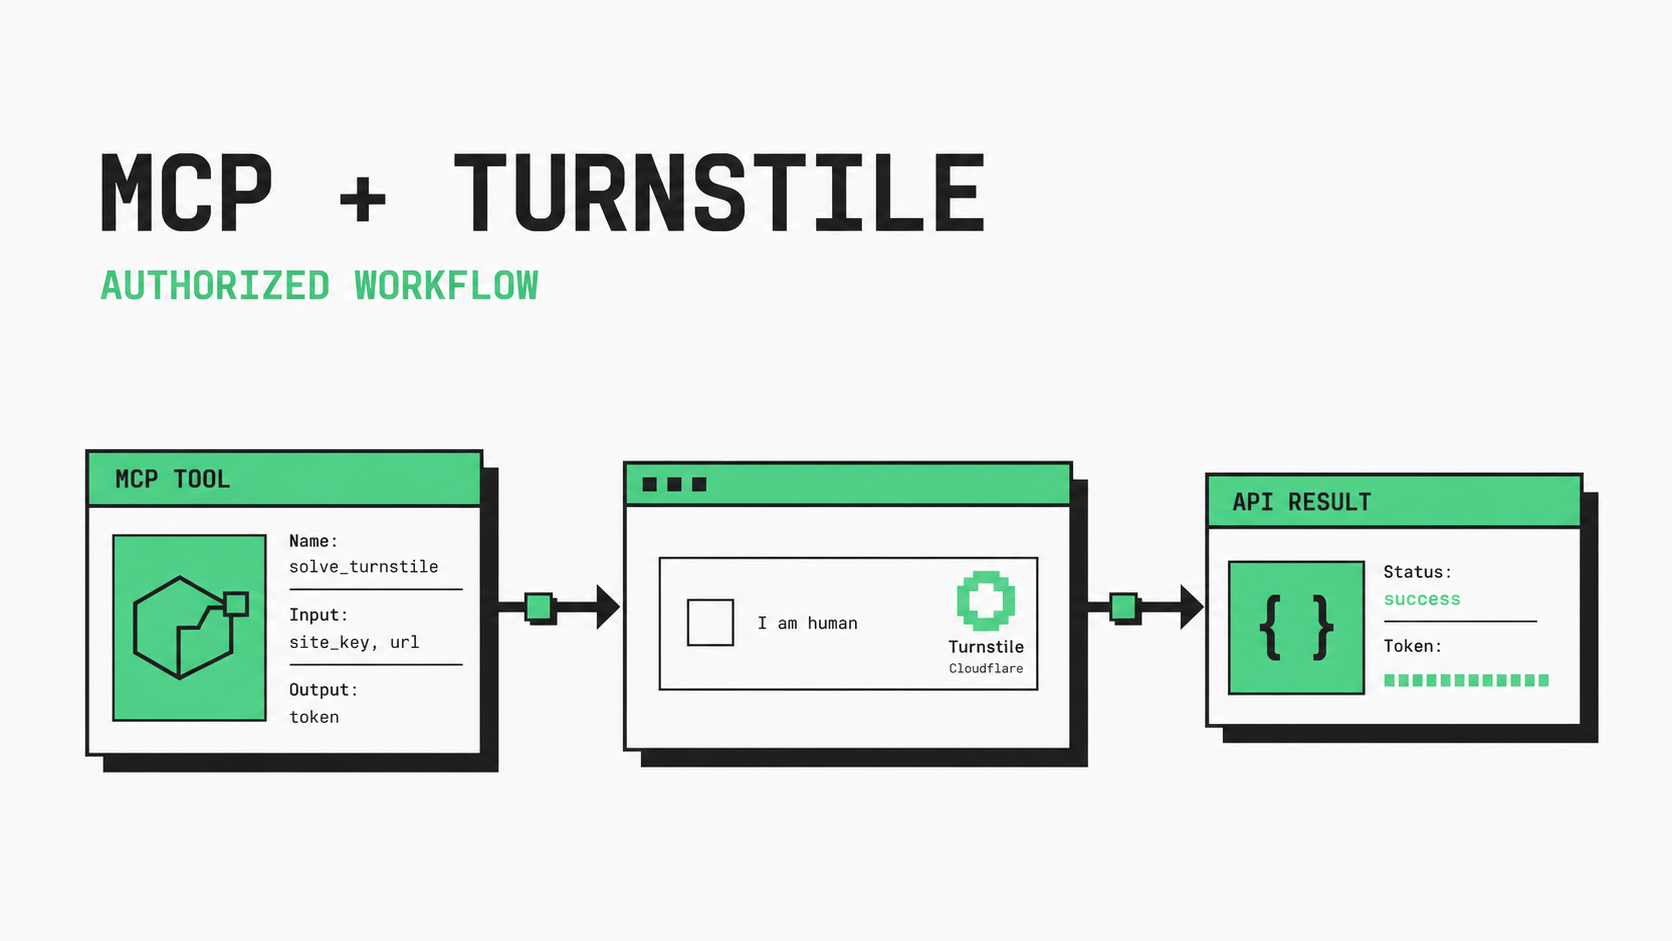
MCP कैप्चा सॉल्वर: क्लाउडफ़्लेयर टर्नस्टाइल एंटीग्रेशन मार्गदर्शिका
एक नीति-गेटेड MCP Cloudflare Turnstile वर्कफ़्लो बनाएं, CapSolver के साथ, सीमित पुनः प्रयास, रेडैक्टेड लॉग्स, सत्र जांच, और परिणाम मान्यता।
Rajinder Singh
22-Jul-2026