




MCP कैप्चा सॉल्वर: क्लाउडफ़्लेयर टर्नस्टाइल एंटीग्रेशन मार्गदर्शिका
Rajinder Singh
How to use CapSolver
22-Jul-2026
टीएल; डीआर
- एक एमसीपी कैप्चा टूल को पहचान परीक्षण के पीछे होना चाहिए, न कि प्रत्येक ब्राउजर त्रुटि पर स्वचालित रूप से चलाएं।
- कैपसॉल्वर एक संगत ग्राहक के लिए एमसीपी सेवा के साथ एक कार्य जीवन चक्र के बारे में दस्तावेज करता है जो कार्य बनाने और परिणाम प्राप्त करने पर बना हुआ है।
- एक टर्नस्टाइल वर्कफ़्लो के लिए पेज यूआरएल और साइट की आवश्यकता होती है, साथ ही जब दस्तावेज किए गए कार्य की आवश्यकता होती है तो ब्राउजर-सत्र संगति।
- वापसी टोकन को छोटे जीवन के रहस्य के रूप में विचार करें: लॉग में बचाएं, सीमित पुनर्प्रयास का उपयोग करें, और पृष्ठ परिणाम की पुष्टि करें।
- तकनीकी क्षमता निजी, सीमित, संवेदनशील या अनुमति वाले डेटा तक पहुंचने की अनुमति नहीं देती है।
एमसीपी एकीकरण क्या संभव बनाता है
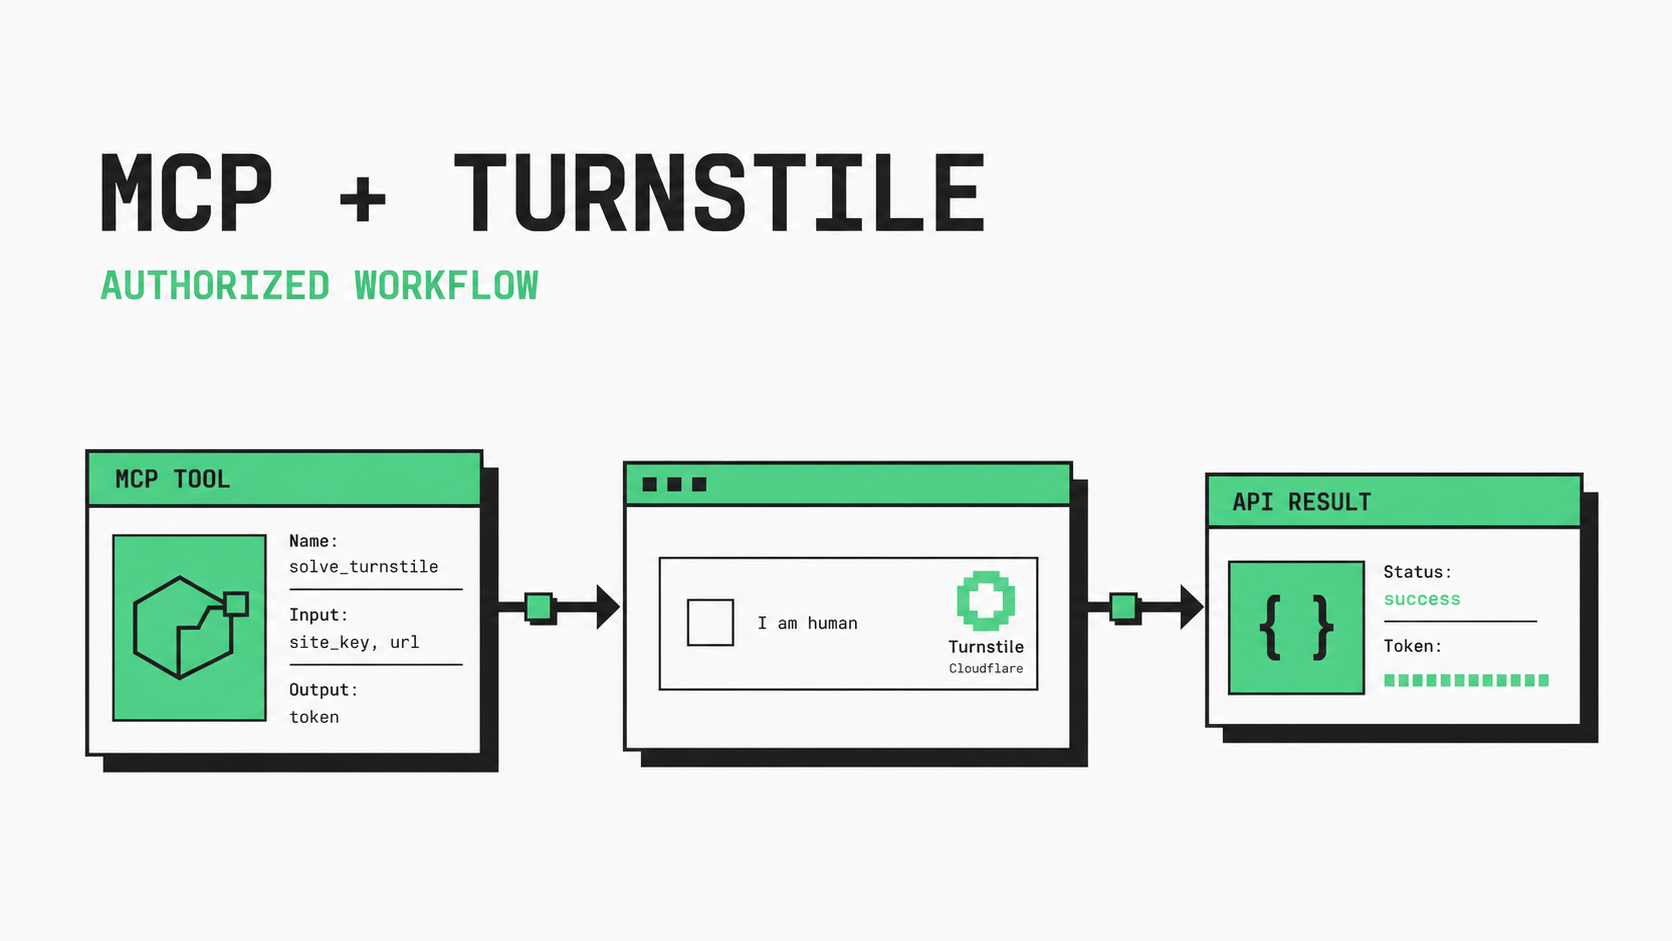
एमसीपी क्लाउडफ़्लेर टर्नस्टाइल सॉल्वर एकीकरण एआई ग्राहक के लिए एक नियंत्रित उपकरण सीमा प्रदान करता है जो एक अनुमोदित कार्य प्रवाह में चुनौती के साथ निपटने के लिए उपलब्ध है। कैपसॉल्वर एमसीपी-संगत ग्राहक के लिए capsolver-mcp के रूप में एक विकल्प के रूप में दस्तावेज करता है, जबकि इसका एआई-एजेंट गाइड स्थानीय निरीक्षण और भरने के बाद एजेंट द्वारा किए गए पहचान के अलावा अलग करता है।
उपयोगी डिज़ाइन लक्ष्य बहाली है, असीमित ब्राउजिंग नहीं। आपके एजेंट के लिए एक ब्लॉक किए गए चरण का पता लगाएं, सीमा की जांच करें, दस्तावेज किए गए पैरामीटर एकत्र करें, एक उपकरण कॉल करें, वापसी परिणाम की पुष्टि करें, और फिर जांच के लिए जारी रखें या रोक दें।
पूर्वापेक्षा और नीति गेट
उपकरण के साथ जुड़ने से पहले, अनुमोदित डोमेन, अनुमत कार्रवाई, अधिकतम प्रयास, लॉगिंग नियम और मानव-जांच की आवश्यकता निर्धारित करें। ग्राहक के पास अपने होस्ट द्वारा समर्थित एमसीपी रनटाइम की आवश्यकता होती है और एक कैपसॉल्वर क्रेडेंशियल को सीक्रेट स्टोरेज में संग्रहीत करना आवश्यक होता है; कभी-कभी वास्तविक क्रेडेंशियल को प्रॉम्प्ट या सोर्स कंट्रोल में नहीं रखें।
क्लाउडफ़्लेर बताता है कि एक टर्नस्टाइल विजेट एक टोकन उत्पन्न करता है जिसे साइट सर्वर-साइड पर सत्यापित करती है, इसलिए एक टोकन अकेले व्यावसायिक क्रिया सफल हुई है के प्रमाण के रूप में नहीं होता है। डिफेंडर-साइड मॉडल के लिए क्लाउडफ़्लेर के टर्नस्टाइल के अनुप्रयोग प्रवाह और टर्नस्टाइल समीक्षा देखें।
एमसीपी सेवा को जोड़ें
आधुनिक पैकेज और विनिर्देश आधिकारिक कैपसॉल्वर कोर एसडीके दस्तावेज में दिखाए गए हैं। अपेक्षित इंस्टॉलेशन कमांड को इरादत से यहां दोहराया नहीं गया है क्योंकि पैकेज स्थान और समर्थित ग्राहक बदल सकते हैं। स्थापना के बाद, ग्राहक द्वारा अपेक्षित कैपसॉल्वर उपकरणों की सूची की पुष्टि करें, फिर एक साझा वातावरण में विनिर्देश को रखने से पहले सावधानीपूर्वक अलग करें।
इस लेख में कोई ऑथेंटिकेशन हैंडशेक नहीं किया गया। यह परीक्षण एक खुले अंतर के रूप में बना रहता है; कोई जीवंत साक्ष्य के रूप में उत्पादन नहीं प्रस्तुत किया गया है।
अपना कैपसॉल्वर बोनस कोड बदलें
अपने स्वचालन बजट को तत्काल बढ़ाएं!
कैपसॉल्वर खाता अपने बैलेंस को बढ़ाने के लिए CAP26 बोनस कोड का उपयोग करें ताकि प्रत्येक भुगतान पर 5% बोनस मिले — कोई सीमा नहीं।
अपने कैपसॉल्वर डैशबोर्ड में अब बदलें

एजेंट लूप में उपकरण को जोड़ें
मॉडल के सामने संविदा संकीर्ण रखें। इनपुट को अनुमोदित पृष्ठ और चुनौती पैरामीटर की पहचान करनी चाहिए; आउटपुट को प्रासंगिक परिणाम के बिना स्थिति और अपारदर्शी परिणाम प्रस्तुत करना चाहिए। एजेंट कभी-कभी साइट की कुंजी, कार्य प्रकार या सफलता प्रतिक्रिया नहीं बनाएगा।
एक विश्वसनीय लूप में पांच स्थितियां होती हैं: detected, authorized, submitted, verified, और stopped. जब ब्राउजर अपेक्षित पृष्ठ स्थिति को देखता है तो ही verified में जाएं। यदि कार्य प्रक्रिया में रहता है, तो कैपसॉल्वर कार्य जीवन चक्र पर आधारित एक निश्चित बजट में पॉल करें। असीमित पुनर्प्रयास लूप बनाने के बजाय दोहराए गए त्रुटियों पर रोक लगाएं।
विफलता सीमा और दृश्यता
कॉन्फ़िगरेशन त्रुटियां चुनौती विफलताओं से अलग करें। अपेक्षित पैरामीटर न होने पर कोई API कॉल से पहले विफल हो जाए। एक सेवा त्रुटि के लिए संबंधित पहचानकर्ता बरकरार रखें लेकिन क्रेडेंशियल और वापसी टोकन को छिपा दें। ब्राउजर मिलान के मामले में केवल तभी स्क्रीनशॉट या डीओएम अस्पष्टता संरक्षित करें जब इस साक्ष्य में कोई संवेदनशील डेटा न हो।
प्रोटोकॉल संदर्भ के लिए, आधिकारिक एमसीपी परिचय ग्राहक-सर्वर सीमा का वर्णन करता है। यह सीमा नीति लागू करने के लिए उपयोगी है क्योंकि एजेंट को टूल तक पहुंच नहीं मिलेगी यदि अनुरोध आपकी अनुमति सूची में नहीं है।
आधिकारिक एसडीके से एमसीपी कैप्चा सॉल्वर सेटअप
कैपसॉल्वर की एमसीपी सेवा एक ही कोर एसडीके पर बनाई गई है जिसका उपयोग प्रत्यक्ष पायथन एकीकरण में किया जाता है। केवल एक अलगाव वाले वातावरण में ब्राउजर-सक्षम पैकेज स्थापित करें, फिर एमसीपी ग्राहक के विनिर्देश में उपकरण प्रस्तुत करें। आधिकारिक पैकेज अब पायथन पैकेज इंस्टॉलर (PyPI) के बजाय गिटएचब में स्थापित किया जाता है:
bash
python -m venv .venv
source .venv/bin/activate
pip install "capsolver-core[playwright] @ git+https://github.com/capsolver-ai/capsolver-core.git"
playwright install chromium
होस्ट के अनुमोदित सीक्रेट स्टोर में CAPSOLVER_API_KEY संग्रहीत करें। इस मान को एमसीपी जीएसन, लेख, सोर्स रिपॉजिटरी या मॉडल-दृश्य आर्ग्यूमेंट में न रखें। उपकरण को एक पृष्ठ संदर्भ या संरचित चुनौती जानकारी स्वीकार करना चाहिए, जबकि होस्ट मॉडल संदर्भ के बाहर क्रेडेंशियल को डालता है।
सख्त उपकरण नीति का उपयोग करें
एमसीपी होस्ट डिस्पैच करने से पहले नीति वस्तु का मूल्यांकन कर सकता है। निम्न विनिर्देश उदाहरण एप्लिकेशन नीति है, लेकिन कैपसॉल्वर एपीआई आवेदन नहीं है:
json
{
  "allowedDomains": ["staging.example.com"],
  "allowedCaptchaTypes": ["cloudflare"],
  "maxAttempts": 2,
  "timeoutSeconds": 120,
  "requireHumanReviewForStateChange": true,
  "logToken": false
}
शुरू होने पर अपने कॉन्फ़िगरेशन लोडर के साथ इस फ़ाइल की जांच करें। अज्ञात क्षेत्रों को अस्वीकृत करें ताकि एक त्रुटि एक नियंत्रण को चुपके से बंद कर न दे।
सीधा टर्नस्टाइल एपीआई फॉलबैक
जब आपके एप्लिकेशन को पहले से ही साइट यूआरएल और साइट की आवश्यकता होती है, तो कैपसॉल्वर द्वारा AntiTurnstileTaskProxyLess दस्तावेज किया गया है। आवश्यक कार्य क्षेत्र type, websiteURL, और websiteKey हैं; metadata.action और metadata.cdata अनिवार्य नहीं हैं जब इन मानों के पास विजेट पर होते हैं।
python
import os
import time
import requests

API = "https://api.capsolver.com"

def solve_turnstile(website_url: str, website_key: str) -> str:
    client_key = os.environ["CAPSOLVER_API_KEY"]
    create = requests.post(
        f"{API}/createTask",
        json={
            "clientKey": client_key,
            "task": {
                "type": "AntiTurnstileTaskProxyLess",
                "websiteURL": website_url,
                "websiteKey": website_key,
            },
        },
        timeout=30,
    ).json()
    if create.get("errorId"):
        raise RuntimeError(create.get("errorDescription", "createTask failed"))

    task_id = create["taskId"]
    deadline = time.monotonic() + 120
    while time.monotonic() < deadline:
        result = requests.post(
            f"{API}/getTaskResult",
            json={"clientKey": client_key, "taskId": task_id},
            timeout=30,
        ).json()
        if result.get("errorId"):
            raise RuntimeError(result.get("errorDescription", "getTaskResult failed"))
        if result.get("status") == "ready":
            return result["solution"]["token"]
        time.sleep(3)
    raise TimeoutError("Turnstile task exceeded the polling budget")
कोड सिंटैक्स चेक किया गया है लेकिन इस लेख में क्रेडेंशियल चलाया नहीं गया है। केवल उसी अनुमोदित कार्य प्रवाह में वापसी टोकन का उपयोग करें, फिर परिणामी पृष्ठ स्थिति की पुष्टि करें।
जांच योग्य बरीकरण पथ बनाएं
सबसे अच्छा एमसीपी बरीकरण पथ छोटा होता है जिसे समीक्षा करना संभव होता है: एक अनुमोदित डोमेन, एक दस्तावेज किए गए कार्य प्रकार, एक पुनर्प्रयास बजट और एक पृष्ठ सत्यापन। विफलताओं के कारण जानने के बाद ही कवरेज बढ़ाएं। ऑपरेशनल समर्थन योजना के लिए कैपसॉल्वर एफक्यूएएस और संबंधित स्वचालन लेख की समीक्षा करें।
अनुमोदित एजेंट कार्य प्रवाह के लिए, कैपसॉल्वर एक पहचान घटक हो सकता है, जबकि आपके एप्लिकेशन के लिए अनुमति, सत्र प्रबंधन, सत्यापन और सुरक्षित रूप से रोकने की जिम्मेदारी होती है।
एफक्यूएएस
प्रश्न: क्या एमसीपी खुद क्लाउडफ़्लेर टर्नस्टाइल को हल करता है?
नहीं। एमसीपी एक उपकरण संयोजन पैटर्न की परिभाषा करता है; अनुकूलित कैपसॉल्वर सेवा पहचान करती है जबकि ग्राहक डिटेक्शन, पैरामीटर और परिणाम उपयोग को नियंत्रित करता है।
प्रश्न: क्या एजेंट किसी भी वेबसाइट पर उपकरण कॉल कर सकता है?
नहीं। आपके द्वारा स्वचालित करने की अनुमति वाले साइट और क्रियाओं तक सीमित करें, और जब अनुमति अस्पष्ट हो तो रोक दें।
प्रश्न: क्या कार्य प्रवाह सफल हुआ है के प्रमाण क्या है?
ब्राउजर को अपेक्षित परीक्षण के बाद पृष्ठ स्थिति को देखना आवश्यक है; वापसी टोकन अकेले पर्याप्त नहीं है।
प्रश्न: क्या टोकन लॉग में दिखाए जाने चाहिए?
नहीं। क्रेडेंशियल और वापसी टोकन को रहस्य के रूप में विचार करें और केवल छिपाए गए ऑपरेशनल मेटाडेटा की रिकॉर्डिंग करें।
अनुपालन अस्वीकरण: इस ब्लॉग पर प्रदान की गई जानकारी केवल सूचनात्मक उद्देश्यों के लिए है। CapSolver सभी लागू कानूनों और विनियमों का पालन करने के लिए प्रतिबद्ध है। CapSolver नेटवर्क का उपयोग अवैध, धोखाधड़ी या दुरुपयोग करने वाली गतिविधियों के लिए करना सख्त वर्जित है और इसकी जांच की जाएगी। हमारे कैप्चा समाधान उपयोगकर्ता अनुभव को बेहतर बनाने के साथ-साथ सार्वजनिक डेटा क्रॉलिंग के दौरान कैप्चा कठिनाइयों को हल करने में 100% अनुपालन सुनिश्चित करते हैं। हम अपनी सेवाओं के जिम्मेदार उपयोग की प्रोत्साहना करते हैं। अधिक जानकारी के लिए, कृपया हमारी सेवा की शर्तें और गोपनीयता नीति पर जाएं।
अधिक
टर्नस्टाइल सॉल्वर एपीआई चेकलिस्ट: इनपुट्स, टोकन्स, एवं सत्यापन
टर्नस्टाइल सॉल्वर एपीआई का मूल्यांकन इसके दस्तावेजीकृत इनपुट, टोकन प्रतिक्रिया, सत्यापन सीमा और नियंत्रित परीक्षण मामले द्वारा करें, जिसे अपने वर्कफ़्लो में जोड़ने से पहले।
Rajinder Singh
16-Sep-2026
क्लाउडफ़्लेयर चुनौती निदान: सेशन पहचान और सत्यापन
निदान करें Cloudflare चुनौती प्रवाह AntiCloudflareTask के साथ, स्थिर प्रॉक्सी और उपयोगकर्ता एजेंट पहचान, ताजा HTML, स्वीकृति प्रबंधन, सत्यापन, और सुरक्षित त्रुटियाँ।
Rajinder Singh
31-Aug-2026
कैसे हल करें क्लाउडफ़ेयर चुनौती संपत्ति मूल्य मॉनिटरिंग के लिए
विश्वसनीय संपत्ति मूल्य निगरानी बनाएं आधिकारिक डेटासेट, तुलनीय अवलोकन, क्लाउडफ़्लेयर चुनौती हल करना, प्रमाण और नियंत्रित चेतावनियों के साथ।
Rajinder Singh
28-Aug-2026
कैसे हल करें Cloudflare चुनौती ई-कॉमर्स इंवेंटरी मॉनिटरिंग के लिए
विश्वसनीय ई-कॉमर्स भंडार निरीक्षण बनाएं एपीआई-प्रथम आपूर्ति, क्लाउडफ़्लेयर चैलेंज पुनर्प्राप्ति, सत्र संगति, भंडार साक्ष्य, एवं सुरक्षित अलर्ट के साथ।
Rajinder Singh
27-Aug-2026
क्या है अमान्य क्लाउडफ़्लेयर टर्नस्टाइल टोकन: कारण और समाधान
अमान्य Turnstile टोकन को ठीक करें जांचकर मान्यता समाप्त हो गई है, साइट कुंजी, क्रिया, CData, ब्राउज़र की स्थिति, सर्वर पुष्टिकरण, और सीमित CapSolver पुनर्प्रयास।
Rajinder Singh
11-Aug-2026
MCP कैप्चा सॉल्वर: क्लाउडफ़्लेयर टर्नस्टाइल एंटीग्रेशन मार्गदर्शिका
एक नीति-गेटेड MCP Cloudflare Turnstile वर्कफ़्लो बनाएं, CapSolver के साथ, सीमित पुनः प्रयास, रेडैक्टेड लॉग्स, सत्र जांच, और परिणाम मान्यता।
Rajinder Singh
22-Jul-2026